

ช่องโหว่รุนแรงถูกค้นพบในปลั๊กอิน WordPress ยอดนิยม "Ultimate Addons for Elementor" และ "Ultimate Addons for Beaver Builder" พัฒนาโดยทีม Brainstorm Force ปลั๊กอิน Ultimate Addons อนุญาตให้เจ้าของเว็บไซต์ WordPress ใช้ widgets/functionality เพิ่มเติมสำหรับ page builders ยอดนิยมอย่าง Elementor และ Beaver Builder
Ultimate Addons เผยแพร่คำแนะนำ (advisory) บนเว็บไซต์ของพวกเขาเกี่ยวกับแพทช์ช่องโหว่ ขอให้ผู้ใช้อัปเดตปลั๊กอิน เพื่อให้ความเข้าใจมากขึ้นเกี่ยวกับปัญหา เราขุดรายละเอียดช่องโหว่ที่อนุญาตให้การแฮกเกิดขึ้น
ทีม Brainstorm Force ควรได้รับการชมเชยสำหรับความรวดเร็วในการแพทช์ช่องโหว่ในเวลาน้อยกว่า 7 ชั่วโมง!
รุ่นที่แก้ไขแล้วคือ:
- 1.20.1 สำหรับ Ultimate addons for Elementor
- 1.24.1 สำหรับ ultimate addons for the Beaver builder
หากคุณติดตั้งปลั๊กอินเหล่านี้ด้วยรุ่นเก่ากว่าที่กล่าวมาข้างต้น โปรดอัปเดตปลั๊กอินทันที
ปลั๊กอิน Ultimate Addons ถูกติดตั้งใช้งานอยู่บนพันๆ ไซต์ เพิ่มเติม ด้วยลักษณะของช่องโหว่ แฮกเกอร์สามารถเข้าถึงเว็บไซต์ WordPress ใดก็ได้ที่มีปลั๊กอินติดตั้ง หากพวกเขามีการเข้าถึงอีเมลของผู้ใช้ใดๆ
เราเรียกร้องให้คุณอัปเดตทันที
ช่องโหว่ใต้กล้องจุลทรรศน์
ฟีเจอร์ล็อกอิน Google และ Facebook ภายใต้ widget 'Login Form' มีช่องโหว่ broken authentication and session management vulnerability ช่องโหว่นี้อนุญาตให้แฮกเกอร์ล็อกอินโดยไม่ต้องใช้รหัสผ่านไปยังพื้นที่ WordPress Admin ของผู้ใช้ใดๆ หากพวกเขารู้ที่อยู่อีเมลของผู้ใช้ ด้วยการใช้ประโยชน์จากเทคนิคการรวบรวมข้อมูลอื่นๆ สามารถค้นหาอีเมลของผู้ดูแลระบบได้ และใช้ประโยชน์จากช่องโหว่นี้
คู่มือเกี่ยวข้อง – WordPress Hack Removal
เมื่อได้รับการเข้าถึงแอดมิน โจมตีจะได้รับพลัง & การควบคุมเพื่อใช้ประโยชน์จากเว็บไซต์ในหลายวิธี สิ่งน่าสบายใจที่สุดคือ การทำลายหน้าเว็บ (deface) การนำทางซ้ำ (redirection) สแปม การขโมยข้อมูล (identity theft + financial data theft) ป๊อปอัปอันตราย การเข้าถึงฐานข้อมูล ฯลฯ
รายละเอียดทางเทคนิคของการแฮก
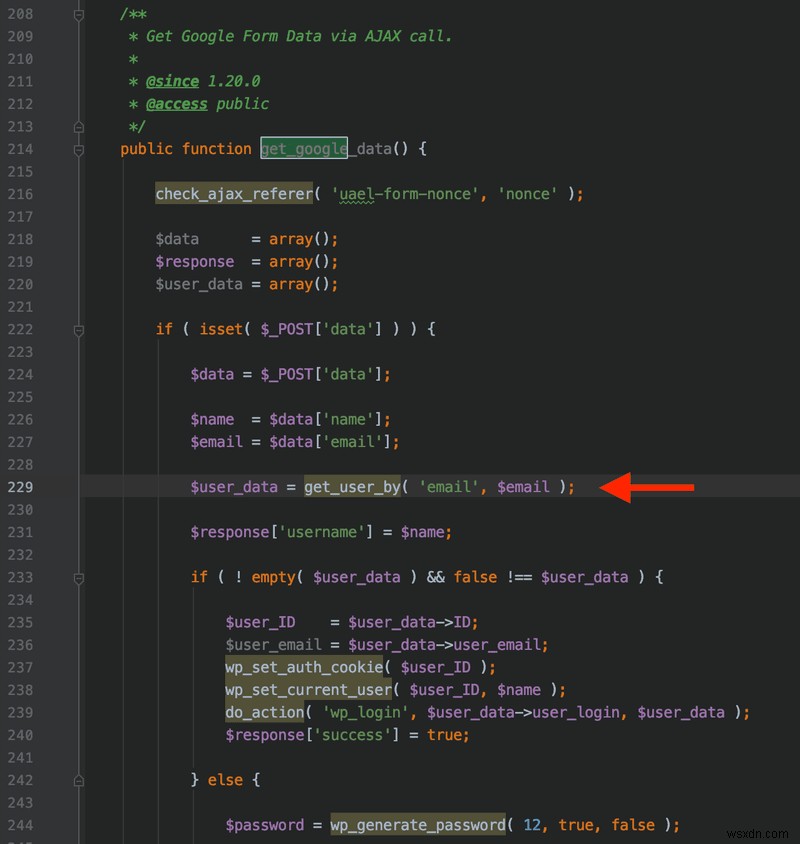
เนื่องจากการตรวจสอบที่อ่อนแอในโมดูลล็อกอิน Google และ Facebook แฮกเกอร์สามารถใช้ประโยชน์จากฟังก์ชัน AJAX wp-admin ที่ใช้โดยปลั๊กอิน Ultimate Addons
สำหรับไซต์ที่ใช้โมดูล social login โจมตีสามารถ改动/แก้ไข email ID ที่ส่งเป็น response ไปยังฟังก์ชัน AJAX หลังจากอนุญาตล็อกอินผ่าน Google/Facebook สำเร็จแล้ว ปลั๊กอินจับ email id ของผู้ใช้ และทำการล็อกอินโดยไม่ตรวจสอบความถูกต้องของข้อมูลที่ส่งโดย Google/Facebook โค้ดตรวจสอบ AJAX call โดยตรวจสอบ nonce token ที่ WordPress ตั้งค่า (คล้าย CSRF token) แต่เสียดายที่ไม่เพียงพอที่จะกำหนดว่า Google และ Facebook APIs ส่งคืน email id เดียวกัน
ตามที่คุณเห็นในภาพหน้าจอด้านล่าง ข้อมูล POST ถูกใช้โดยตรงเพื่อล็อกอินผู้ใช้โดยไม่มีการตรวจสอบ ขอแนะนำให้ตรวจสอบความถูกต้องของข้อมูลที่ให้โดย Google และ Facebook OAuth โดยการเรียก API การตรวจสอบไปยังบริการของพวกเขา
รายละเอียดเพิ่มเติม: https://developers.google.com/identity/sign-in/web/backend-auth
คุณถูกแฮกไหม? รับความช่วยเหลือทันที
หากคุณถูกแฮกแล้ว คุณสามารถกู้คืนไซต์ของคุณได้อย่างรวดเร็วด้วยการกำจัดมัลแวร์ทันทีโดย Astra หากคุณเป็นลูกค้า Astra แล้ว เทคโนโลยี virtual patching ของเราจะปกป้องคุณจากช่องโหว่แบบนี้
ฉันจะยืนยันได้อย่างไรว่าถูกแฮก?
คุณจะบताได้ว่าถูกแฮก หากคุณเห็นสิ่งต่อไปนี้:
- ผู้ใช้แอดมินใหม่ถูกสร้างในพื้นที่ WordPress admin ของคุณ
- เว็บไซต์ของคุณนำทางไปยังไซต์อันตราย
- อีเมลสแปม/ฟิชชิง ถูกส่งจากเซิร์ฟเวอร์ของคุณ
- ป๊อปอัปอันตรายเมื่อผู้เยี่ยมชมเปิดเว็บไซต์ของคุณ
- ผู้เยี่ยมชมเว็บไซต์เห็นหน้าคำเตือนสีแดงโดย Google
หากคุณสังเกตอาการที่ไม่ได้ระบุข้างต้น คุณสามารถอ้างอิงรายการเต็มของเครื่องหมายการถูกแฮก
คุณสามารถทำอะไรได้?
หากคุณเป็นผู้ดูแลเว็บไซต์ WordPress ของคุณอย่างสม่ำเสมอ และต้องการพยายามแก้ไขการแฮก & รักษาความปลอดภัยจากการเกิดซ้ำ คุณควร:
- อัปเดตปลั๊กอินที่มีช่องโหว่ WordPress core และปลั๊กอินอื่นๆ
- ตรวจสอบแอดมินเว็บไซต์ของคุณ และดูว่ามีบัญชีแอดมินใหม่ถูกเพิ่มหรือไม่ เมื่อแฮกเกอร์ได้รับการเข้าถึงแอดมิน พวกเขาอาจสร้างผู้ใช้แอดมินใหม่เพื่อรักษาการเข้าถึงไซต์หลังจากช่องโหว่ถูกแก้ไข
- ล็อกอินเซิร์ฟเวอร์ของคุณผ่าน FTP/SFTP หรือโมดูล File Manager ใน cPanel และตรวจสอบชื่อไฟล์ที่ไม่รู้จักในรากของไซต์ ไฟล์ต่อไปนี้พบในเว็บไซต์ที่ถูกใช้ประโยชน์: tmp.zip, wp-xmlrpc.php, adminer.php
- เปิดใช้งาน Two-factor authentication (2FA) สำหรับพื้นที่ WordPress admin ของคุณ
- เปิดใช้งานการจำกัด IP บนพื้นที่ wp-admin เพื่อให้เฉพาะ IP ที่อยู่ใน whitelist เท่านั้นที่เข้าถึงแผงควบคุมได้
เกี่ยวข้อง: คู่มือการกำจัดมัลแวร์ WordPress แบบสมบูรณ์
วิธีอัปเดตที่ถูกต้อง
วิธีอัปเดต Ultimate Addons for Elementor?
ในการอัปเดต Ultimate Addons for Elementor (หรือ UAE ตามที่พวกเขาเรียก) ทำตามขั้นตอนเหล่านี้:
- ดาวน์โหลดรุ่นล่าสุดจากที่นี่
- ลบรุ่นที่ติดตั้งไว้ก่อนหน้า อย่ากังวล ไม่มีข้อมูลสูญหาย
- อัปโหลดไฟล์ zip ที่ดาวน์โหลดจากข้างต้นเป็นปลั๊กอินใหม่ใน WP-admin ของคุณ
- ติดตั้งและเปิดใช้งาน
และ คุณพร้อมแล้ว
วิธีอัปเดต Ultimate Addons for Beaver Builder?
ในการอัปเดต Ultimate Addons for Beaver Builder (หรือ UABB ตามที่พวกเขาเรียก) ทำตามขั้นตอนเหล่านี้:
- ดาวน์โหลดรุ่นล่าสุดจากที่นี่
- ลบรุ่นที่ติดตั้งไว้ก่อนหน้า อย่ากังวล ไม่มีข้อมูลสูญหาย
- อัปโหลดไฟล์ zip ที่ดาวน์โหลดจากข้างต้นเป็นปลั๊กอินใหม่ใน WP-admin ของคุณ
- ติดตั้งและเปิดใช้งาน
และ คุณพร้อมแล้ว
รักษาความปลอดภัยเว็บไซต์ของคุณด้วย Astra
เฮ้ว! คุณไม่ได้ถูกแฮก แต่อย่าปล่อยให้ความปลอดภัยเว็บไซต์ของคุณขึ้นอยู่กับโชค การไม่รักษาความปลอดภัยเว็บไซต์จะมีค่าใช้จ่ายในระยะยาวเท่านั้น อย่ายอมให้แฮกเกอร์ควบคุม สวมม้วน韁ควบคุมสุขภาวะของเว็บไซต์ของคุณ
เลือกโซลูชันความปลอดภัยที่น่าเชื่อถือ และใช้ความปลอดภัย & การปกป้องที่เหมาะสมบนเว็บไซต์ของคุณ
มีคำถามไหม? คอมเมนต์ด้านล่างหรือติดต่อผู้เชี่ยวชาญด้านความปลอดภัย เราจะยินดีช่วย 🙂
