

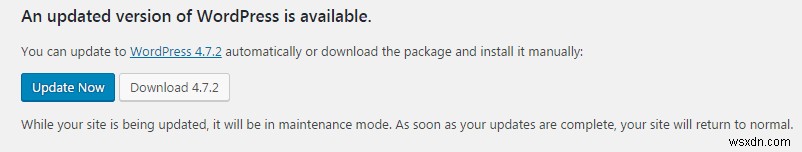
ช่องโหว่ Privilege Injection ร้ายแรงถูกรายงานใน WordPress 4.7.0 และ 4.7.1 ช่องโหว่นี้อนุญาตให้แฮกเกอร์ที่ไม่ได้ยืนยันตัวตน (Unauthenticated) สามารถแก้ไขเนื้อหาของ Page/Post ในเว็บไซต์ WordPress ได้ ช่องโหว่พบใน REST API ที่ WordPress เพิ่มในการปล่อยตัวล่าสุด ทันทีที่พบช่องโหว่ ทีมความปลอดภัย WordPress ทำงานบน Patch และปล่อยภายใต้การอัปเดต 4.7.2
เว็บไซต์ที่ยังคงอยู่ในความเสี่ยง
พันเว็บไซต์ยังคงอยู่ในความเสี่ยง เนื่องจาก Patch และ Exploit Methods อยู่ในสาธารณะ แฮกเกอร์กำลังใช้ช่องโหว่และทำให้เว็บไซต์ Deface (หน้าเว็บถูกเปลี่ยน)
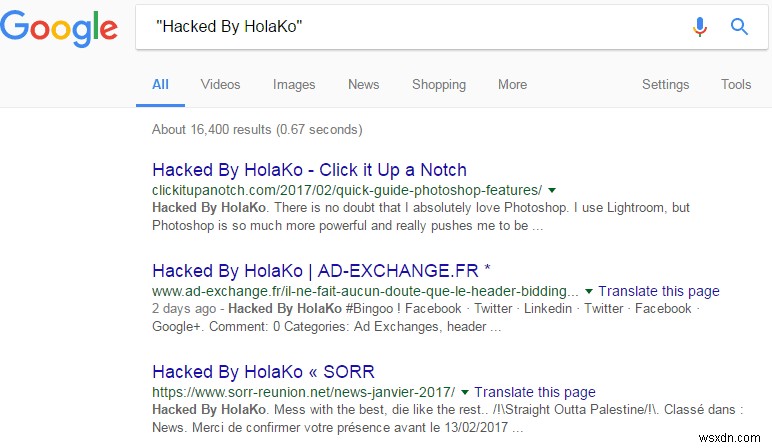
ปัญหาใหญ่กว่าสำหรับผู้ใช้ที่มีข้อจำกัดการอัปเดต WordPress เนื่องจาก Custom Development ที่ทำบนมัน คาดการณ์ว่านี่แค่จุดเริ่มต้นของ Mass Defacement Campaigns โดยแฮกเกอร์ นี่คือผลกระทบบางส่วนของช่องโหว่นี้:
- Spam SEO: เนื่องจากใครก็ใส่โค้ดสุ่มในส่วน Post/Page ได้ มากมาย Spam SEO Links ถูก Inject เข้าเว็บไซต์
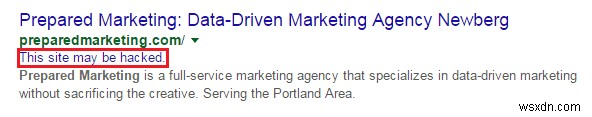
- Google Blacklisting: 已經看到 Google แสดงข้อความ 'This Site may be Hacked' ใต้ URL เว็บไซต์ในคำค้นหา หากไม่ทำความสะอาด เว็บไซต์เหล่านี้อาจถูก Blacklist โดย Google 徹底
- Targeted Attacks: แฮกเกอร์สามารถทำ Targeted Attacks เพื่อขโมย Session Data ของแอดมิน/ผู้ใช้เว็บไซต์
ประมาณ 70,000 เว็บไซต์ถูกประมาณว่าถูกโจมตีโดยแฮกเกอร์จนถึงตอนนี้ จำนวนนี้เพิ่มขึ้นทุกวันเมื่อชุมชนแฮกเกอร์มากขึ้นได้รู้ขนาดของเว็บไซต์ที่ยังเปราะบาง
ทีม Astra Security อยู่บนหน้าจอเรื่องนี้ เราจะอัปเดตเมื่อมีข้อมูลใหม่ ผู้ใช้ Astra Firewall ปลอดภัยจากช่องโหว่นี้ คุณสามารถเริ่มใช้ Astra สำหรับเว็บไซต์ WordPress ได้แล้ว: https://www.getastra.com/wordpress-security
