เว็บไซต์ WordPress ของคุณถูกแฮกและแสดงอาการแฮกแปลกๆ?
เราเข้าใจว่าการค้นหาและกำจัดการแฮกอย่างถูกต้องอาจยาก ดังนั้นเราจึงรวบรวมคู่มือฉบับกว้างขวางนี้ที่จะช่วยคุณในการตรวจจับและกำจัดการแฮกในไม่ช้า คู่มือนี้ครอบคลุมอาการ การตรวจจับ และกระบวนการกำจัดการแฮก WordPress รวมถึงสาเหตุและประเภทการแฮกที่เป็นไปได้ หากคุณต้องการไปยังขั้นตอนการกำจัดการแฮก WordPress ทันที คลิกที่นี่
อาการของเว็บไซต์ WordPress ที่ถูกแฮก
ในขณะที่สิ่งอย่างอย่างการทำลายรูปแบบเว็บไซต์ (defacement) เป็นการบ่งชี้ชัดเจนของการแฮก WordPress อาการอื่นๆ อาจลึกซ่อน ผู้ใช้ทั่วไปอาจไม่สังเกต แต่อาการเหล่านี้ยังทำลายมาก จึงควรลบทันทีที่คุณพบ อาการลึกซ่อนของการแฮก WordPress ได้แก่:
1. คุณได้รับข้อความเตือน
- ผู้ใช้ส่วนใหญ่ที่มีเว็บไซต์ WordPress ถูกแฮก ได้รับ ข้อความเตือนเกี่ยวกับการระงับบัญชีจากผู้ให้บริการโฮสติ้ง หากคุณเห็นข้อความแบบนี้ เว็บไซต์ของคุณอาจถูกแฮก!
- การค้นหา Google מהירה แสดงคำเตือนที่น่ากลัวของ Google หนึ่งข้อความด้านใต้ชื่อเว็บไซต์ของคุณ
- การลดลงของทรัฟฟิกอย่างกะทันหัน บนเว็บไซต์ WordPress ยังบ่งชี้ว่าเว็บไซต์อาจถูกบล็อคลิสต์โดย Google และเครื่องมือค้นหาอื่นๆ เนื่องจากแสดงอาการแฮก สแปม หรือสคริปต์อันตราย ฯลฯ
- หากคุณเป็นลูกค้า Astra Security คุณอาจได้รับอีเมลเตือนจากเราเกี่ยวกับโค้ดอันตรายบางอย่างที่เราพบขณะสแกนเว็บไซต์ของคุณ
2. เว็บไซต์ของคุณเริ่มทำงานแปลกๆ
หากคุณเห็นเครื่องหมายใดๆ ด้านล่าง เว็บไซต์ของคุณน่าจะเป็นเหยื่อของการแฮก WordPress
- หากเว็บไซต์ WordPress ของคุณเปลี่ยนเส้นทางผู้ใช้ นี่คือเครื่องหมายชัดเจนของการแฮก คุณอาจเป็นเหยื่อของการแฮกเปลี่ยนเส้นทาง WordPress อย่าง buyittraffic redirection hack, digestcolect redirection hack, outlook redignation ฯลฯ โดเมนอันตรายทั่วไปรวมถึง – buyittraffic[.com], cuttraffic[.com], digestcolect[.]com, travelinskydream[.]ga ฯลฯ
- หาก คุณไม่สามารถล็อกอิน เข้าเว็บไซต์ได้ อาจเป็นไปได้ว่าแฮกเกอร์เปลี่ยนการตั้งค่าและขับไล่คุณออกไป
- Adblockers บล็อก เว็บไซต์ WordPress สำหรับการขุดคริปโตเคอเรนซี
- ป๊อปอัปไม่รู้จัก และ โฆษณาอันตราย เริ่มปรากฏบนเว็บไซต์ WordPress ของคุณ
- การแจ้งเตือน Push notifications ที่ลบหลู่ เริ่มปรากฏบนเว็บไซต์ของคุณ ดูตัวอย่างได้ที่บทความนี้
- คุณพบ cron jobs ที่น่าสงสัย รอการรันบนเซิร์ฟเวอร์ หรือเห็น กิจกรรมน่าสงสัยในบันทึกเซิร์ฟเวอร์
- ตัวอักษรญี่ปุ่นบางตัว หรือ เนื้อหาบ้าพลัดปรากฏ บนเว็บไซต์ WordPress นี้ชี้ไปที่ Japanese Keyword Hack หรือ Pharma Hack ฯลฯ
- คุณพบ อีเมลสแปมกระจายจากโดเมนเว็บไซต์ WordPress ของคุณ
- เว็บไซต์ WordPress แสดงข้อความข้อผิดพลาดไม่คาดคิด และ เว็บไซต์ช้า/ไม่ตอบสนอง
- คุณพบว่าไม่มีทรัฟฟิกมากบนเว็บไซต์ แต่เซิร์ฟเวอร์ใช้ทรัพยากรประมวลผลหนักตลอดเวลา
3. คุณเห็นการเปลี่ยนแปลงในไฟล์
การเปลี่ยนแปลงไฟล์เป็นวิธีง่ายที่สุดในการรู้ว่าเว็บไซต์ของคุณถูกการแฮก WordPress ตี นี่คืออาการบางอย่างที่ต้องคอยหา:
- คุณเห็นไฟล์ใหม่ ไม่รู้จัก ในไดเรกทอรี wp-admin และ wp-includes ไดเรกทอรีทั้งสองนี้ น่าจะมีไฟล์ใหม่เพิ่มขึ้นนานๆ
- คุณพบว่าไฟล์ธีม WordPress, header, footer ถูกแก้ไขเพื่อสร้างการเปลี่ยนเส้นทาง
- แอดมิน ใหม่และไม่รู้จัก ของฐานข้อมูลเว็บไซต์ WordPress เริ่มปรากฏ
- ผลการค้นหาแสดง คำอธิบายเมตาที่ผิดพลาด ของเว็บไซต์ WordPress
- คุณพบลิงก์อันตรายในไฟล์หลัก การฉีดลิงก์สแปม เป็นหนึ่งในการโจมตีที่พบบ่อยที่สุดบนเว็บไซต์ WordPress
- การเพิ่มไฟล์ .php ต่างดาว หรือไฟล์เลียนแบบของปลั๊กอินยอดนิยมที่มีการเปลี่ยนแปลงเล็กน้อยในชื่อที่มองไม่เห็น การแฮก 'Monetization' ล่าสุดเป็นตัวอย่างสมบูรณ์ของอาการนี้
วิธีแก้ไขการแฮก WordPress
หลังจากคุณแน่ใจว่าคุณเผชิญการแฮก WordPress จริงๆ นี่คือวิธีที่คุณสามารถดำเนินการกำจัดการแฮก:
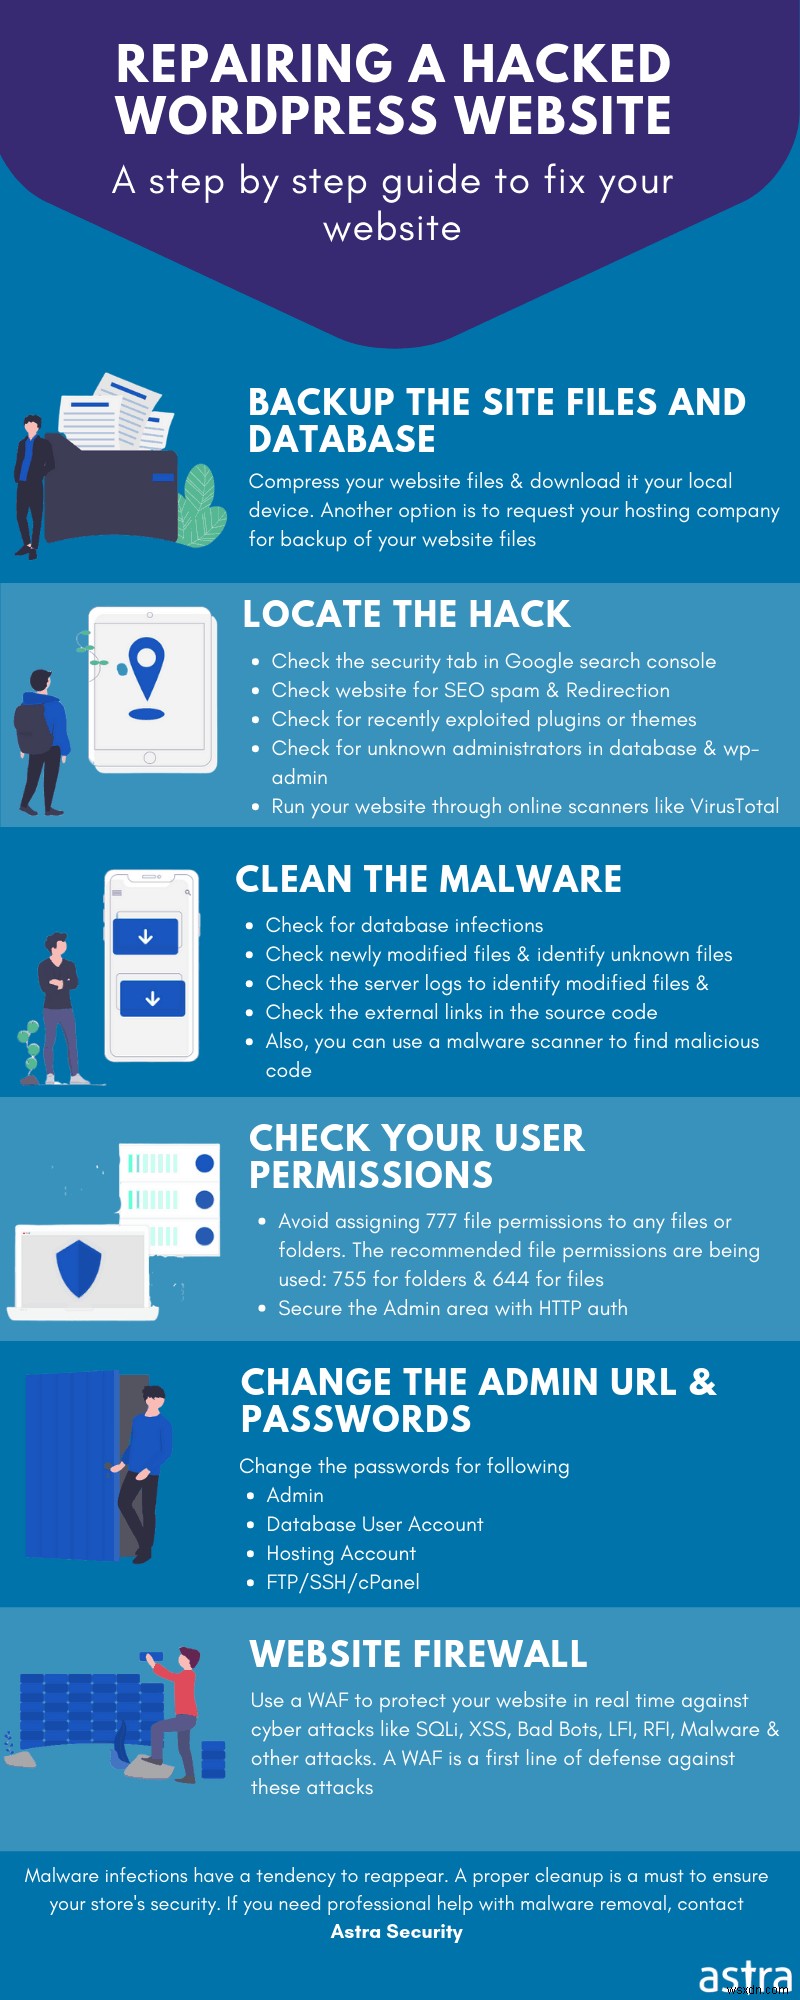
1. สำรองข้อมูลเว็บไซต์ของคุณ
สำรองข้อมูลเว็บไซต์เต็มรูปแบบ – มันเป็นความคิดที่ดีเสมอที่จะมีสำรองข้อมูล เนื่องจากวัตถุประสงค์ของสำรองข้อมูลคือกู้คืนเว็บไซต์ในกรณีอุบัติเหตุ จงแน่ใจว่ามันทำงานได้
ให้แน่ใจว่า สำรองข้อมูลของคุณรวมถึง ไฟล์หลัก WP, ฐานข้อมูล WP, ไฟล์ปลั๊กอิน, ไฟล์ธีม, และไฟล์ .htaccess บริการโฮสติ้งส่วนใหญ่เสนอฟีเจอร์สำรองข้อมูล ติดต่อผู้ให้บริการโฮสติ้งของคุณเพื่อเรียนรู้กระบวนการสำรองข้อมูล คุณยังสามารถสำรองข้อมูลด้วยตนเองผ่านไคลเอนต์ SFTP เช่น Filezilla
สำรองข้อมูลเว็บไซต์ (Site Backup)
วิธีอื่นๆ ในการสำรองข้อมูลเว็บไซต์ของคุณระบุด้านล่าง:
1. ใช้ปลั๊กอิน
WordPress มีปลั๊กอินสำรองข้อมูลมากมายอย่าง UpdraftPlus ที่ทำให้กระบวนการง่ายขึ้น คุณสามารถสำรองข้อมูลเต็มรูปแบบของเว็บไซต์พร้อมไฟล์และฐานข้อมูล
- ติดตั้งและเปิดใช้งานปลั๊กอิน
- สำรองเว็บไซต์และเก็บในเครื่องหรือบนคลาวด์
2. สำรองข้อมูลผ่าน SSH
เพื่อสำรองไฟล์ นี่คือสิ่งที่คุณทำได้
- เข้าถึงเว็บไซต์ผ่าน SSH
- และรันคำสั่ง –
zip -r backup-pre-cleanup.zip
นี่จะสร้างไฟล์ zip ของเว็บไซต์ซึ่งคุณสามารถดาวน์โหลดลงคอมพิวเตอร์ได้
3. สำรองข้อมูลผ่าน SFTP
- เข้าถึงเว็บไซต์ผ่านไคลเอนต์ SFTP เช่น FileZilla
- เพียงสร้างโฟลเดอร์สำรองข้อมูลบนคอมพิวเตอร์และคัดลอกเนื้อหาไปที่นั่น
เนื่องจากต้องใช้ความพยายามด้วยตนเอง อาจใช้เวลานานกว่าวิธีก่อนหน้า
สำรองข้อมูลฐานข้อมูล (Database Backup)
เพื่อสำรองข้อมูลฐานข้อมูลครบถ้วน คุณสามารถทำดังนี้:
1. สำรองข้อมูลผ่านปลั๊กอิน
อีกครั้ง คุณสามารถใช้ปลั๊กอิน UpdraftPlus เดียวกันสำรองฐานข้อมูลได้
2. สำรองข้อมูลผ่าน PHPMyAdmin
คุณสามารถส่งออกฐานข้อมูลและเก็บในคอมพิวเตอร์ผ่าน PHPMyAdmin
- เข้าถึงฐานข้อมูล WordPress โดย PhpMyAdmin
- ส่งออกฐานข้อมูลทั้งหมดอย่างง่ายดาย เก็บไว้ในโฟลเดอร์เดียวกันด้านบน หรือสร้างโฟลเดอร์ใหม่ตามที่คุณชอบ
3. สำรองข้อมูลผ่าน SSH
- เข้าถึงเว็บไซต์ผ่าน SSH
- และรันคำสั่งต่อไปนี้:
mysqldump -p -h hostname -u username database > backup-pre-cleanup.sql
จำได้ว่า ต้องเปลี่ยนข้อมูลประจำตัว (ชื่อผู้ใช้, รหัสผ่าน, โฮสต์เนม ฯลฯ) ก่อนสำรองฐานข้อมูล นอกจากนี้ จำได้ว่าต้องลบสำเนาจากเซิร์ฟเวอร์ไฟล์หลังจากที่คุณเก็บไว้ในเครื่องแล้ว
2. เปิดโหมดบำรุงรักษา (Maintenance Mode)
หากคุณตรวจพบกิจกรรมอันตรายบนเว็บไซต์ มีความชาญฉลาดที่จะวางมันในโหมดบำรุงรักษา นี่จะรับรองว่าผู้เยี่ยมชมของคุณไม่ได้รับผลกระทบจากการแฮก
นอกจากนี้ ขณะพยายามทำความสะอาดการแฮก การเปลี่ยนแปลงอาจขัดขวางประสิทธิภาพของเว็บไซต์ที่ทำงานอยู่ หากคุณยังไม่ได้เปิดโหมดบำรุงรักษา
คุณยังสามารถใช้ปลั๊กอิน WordPress เช่น Coming Soon plugin เพื่อแสดงข้อความโหมดบำรุงรักษาที่น่าสนใจให้ผู้เยี่ยมชมเว็บไซต์โดยไม่เปิดเผยว่าคุณกำลังทำความสะอาดการแฮก WordPress
นี่คือวิธีที่ปลั๊กอินนี้ทำงาน:
- ติดตั้งและเปิดใช้งานปลั๊กอิน มันจะแสดงเป็น "SeedProd" (ชื่อนักพัฒนา) ในแผงด้านซ้ายของแผงผู้ดูแลระบบ
- เปิดใช้งานโหมดบำรุงรักษา
คุณยังสามารถปรับหน้า Coming Soon ด้วยข้อความและโลโก้แบรนด์ของคุณด้วยปลั๊กอินนี้
3. เปลี่ยนรหัสผ่านปัจจุบันทั้งหมด
หากคุณยังเข้าถึงเว็บไซต์ได้ ให้เปลี่ยนรหัสผ่านทั้งหมดทันที เพื่อช่วยตัดการเข้าถึงของแฮกเกอร์ สิ่งนี้ควรรวมรหัสผ่านของแผงผู้ดูแลระบบ, บัญชีโฮสติ้ง, ฐานข้อมูล และบัญชีอื่นๆ หากคุณมีสมาชิกทีมอื่นใช้แผงผู้ดูแลระบบ ขอให้พวกเขาเปลี่ยนรหัสผ่านด้วย เพื่อป้องกันไม่ให้เว็บไซต์ถูกแฮกซ้ำ
คุณยังสามารถเลือกการยืนยันตัวตนใหม่ของบัญชีผู้ใช้ทั้งหมด ได้ นี่จะล็อกเอาท์ผู้ใช้ทุกคนออกจากเว็บไซต์ และพวกเขาจะต้องได้รับอนุญาตใหม่อีกครั้ง นี่เป็นอีกวิธีหนึ่งในการยึดการเข้าถึงจากผู้ใช้ที่ไม่ได้รับอนุญาต
อาจเป็นความคิดที่ดีที่จะสร้างรหัสผ่านใหม่อัตโนมัติด้วยเครื่องมือจัดการรหัสผ่านอย่าง LastPass หรือ KeePass สำหรับบัญชีแต่ละบัญชี
หมายเหตุ: เมื่อคุณเปลี่ยนข้อมูลเข้าถึงฐานข้อมูล อย่าลืมเพิ่มข้อมูลนั้นลงในไฟล์ wp-config.php
4. ตรวจสอบช่องโหว่ปลั๊กอิน
ช่องโหว่ในปลั๊กอินบุคคลที่สามเป็นอีกสาเหตุทั่วไปของการแฮก WordPress มากถึง 56% ของการแฮก WordPress มาจากช่องโหว่ปลั๊กอิน
ดังนั้น ก่อนกระโดดไปกระบวนการทำความสะอาด ให้แน่ใจว่าเวอร์ชันปัจจุบันของปลั๊กอินของคุณไม่มีช่องโหว่ เพื่อยืนยัน สามารถตรวจสอบฟอรัม WordPress หรือบล็อกของเรา เราพยายามดีที่สุดในการอัปเดตผู้อ่านและรักษาความปลอดภัยโดยการเผยแพร่บล็อกหรือคำแนะนำในกรณีการใช้ประโยชน์จากปลั๊กอินขนาดใหญ่
เนื่องจากการใช้ประโยชน์จากปลั๊กอินเป้าหมายเว็บไซต์จำนวนมากที่รันปลั๊กอินที่อ่อนไหว คุณจะพบหลายคนขอโซลูชันบนฟอรัม คุณสามารถ Google ช่องโหว่เฉพาะเจาะจงและพบขั้นตอนโดยละเอียดเกี่ยวกับวิธีลดทอนช่องโหว่
5. วินิจฉัยไฟล์
5.1. ใช้สแกนเนอร์มัลแวร์เพื่อหาโค้ดอันตราย
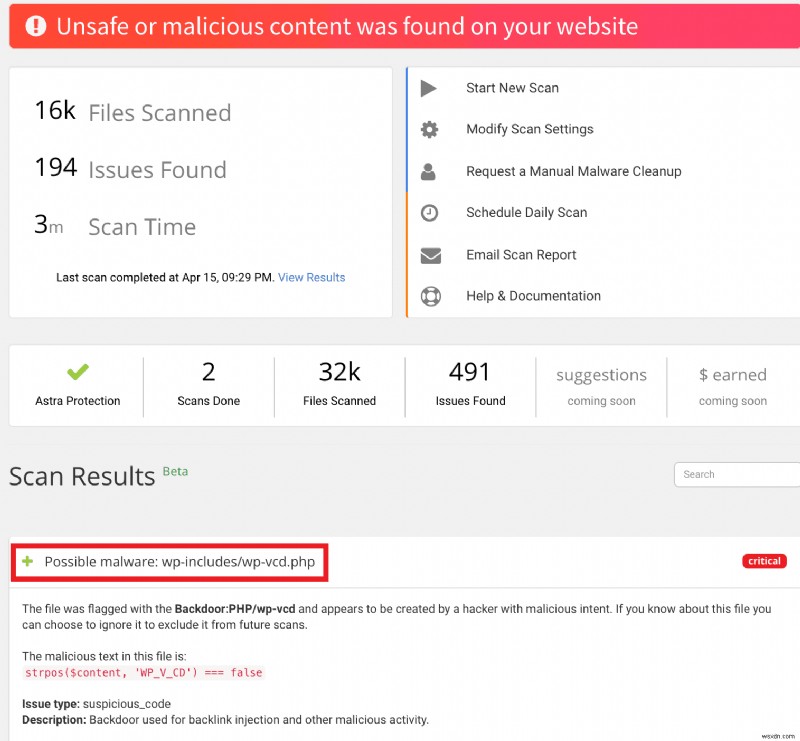
รันเว็บไซต์ผ่านสแกนเนอร์มัลแวร์ (Astra มีตัวยอดเยี่ยม!) มันจะดึงรายละเอียดไฟล์ทั้งหมดที่มีเนื้อหาอันตราย คุณยังสามารถสแกนมัลแวร์ด้วยตนเองได้ แต่อาจใช้เวลามาก
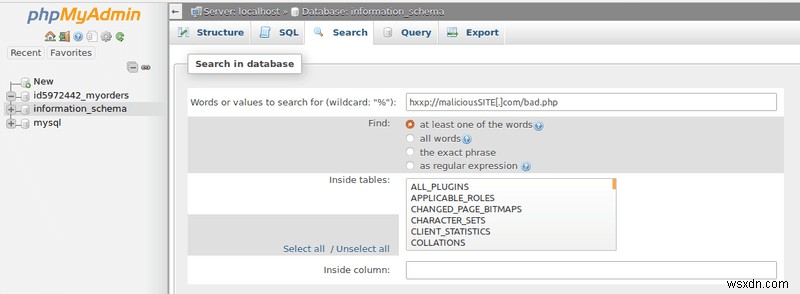
หากคุณพบไฟล์น่าสงสัย คุณสามารถใช้เครื่องมือออนไลน์ถอดรหัสเนื้อหาได้ ตัวอย่างไฟล์อันตราย hiddencode.txt ด้านล่าง นี่ยังทำได้ผ่าน phpMyAdmin ตามภาพด้านล่าง นอกจากนี้ phpMyAdmin ยังช่วยได้ขณะทำความสะอาดฐานข้อมูลในกรณีการแฮก WordPress
ในกรณีคุณพบบางอย่างน่าสงสัยแต่ไม่สามารถหาความหมายได้ คุณสามารถติดต่อผู้เชี่ยวชาญของเรา เราจะช่วยด้วยความยินดี!
5.2. ใช้คำสั่ง 'find' เพื่อตรวจสอบการแก้ไขล่าสุด
เพื่อดูไฟล์ WordPress ใดๆ ที่ถูกผู้โจมตีแก้ไข ให้เข้าถึงเซิร์ฟเวอร์ผ่าน SSH และรันคำสั่งต่อไปนี้:
find . -mtime -2 -ls
คำสั่งนี้จะรายการไฟล์ WordPress ทั้งหมดที่ถูกแก้ไขใน 2 วันที่ผ่านมา คุณสามารถเพิ่มจำนวนวันต่อไปจนกว่าจะพบบางอย่างน่าสงสัย รวมคำสั่ง find ของ SSH กับคำสั่ง grep เพื่อค้นหาโค้ดที่เข้ารหัสในรูปแบบ base64 เพียงรันคำสั่งต่อไปนี้:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt
5.3. เปรียบเทียบกับไฟล์ WordPress ต้นฉบับ
คุณยังสามารถดาวน์โหลดไฟล์ WordPress ใหม่จากไดเรกทอรี WordPress และเปรียบเทียบสำรองข้อมูลของคุณกับนี้ คุณยังสามารถใช้เครื่องมือออนไลน์อย่าง diff checker เพื่อหาความแตกต่างระหว่างไฟล์ ให้แน่ใจว่าดาวน์โหลดไฟล์ตามเวอร์ชัน WordPress ของคุณ บันทึกความแตกต่างไว้เพื่อวิเคราะห์ต่อ หากคุณพบลิงก์ที่ถูกฉีดเข้าไปอันตราย ให้ลบทันที มันก็เป็นความคิดที่ดีที่จะตรวจสอบไฟล์สำหรับคีย์เวิร์ดบางอย่าง เช่น – eval, exec, strrev, assert, base64, str_rot13, Stripslashes, preg_replace (with /e/), move_uploaded_file, ฯลฯ
คุณสามารถลดความซับซ้อนของการค้นหาคีย์เวิร์ดเหล่านี้โดยใช้คำสั่ง ตัวอย่างเช่น เพื่อค้นหาไฟล์ที่มีคีย์เวิร์ด 'base64' ให้รันคำสั่งต่อไปนี้:
sudo grep -ril base64 /
ตอนนี้ แทน 'base64' ด้วยคีย์เวิร์ดแต่ละตัว เพื่อดึงไฟล์ที่มีพวกเขา และตรวจสอบอย่างใกล้ชิด
5.4. ตรวจสอบด้วยเครื่องมือวินิจฉัย
โดยทั่วไป เครื่องมือของเว็บมาสเตอร์ รวดเร็วและแม่นยำในการตรวจจับการแฮก คุณสามารถใช้เพื่อหาปัญหา Google Search Console ตัวอย่าง แสดงปัญหาภายใต้แท็บ 'Security' นี่เป็นวิธีที่ดีในการยืนยันประเภทการแฮกและไฟล์/หน้าที่ถูกแฮก สำหรับการกำจัดการแฮก WordPress ที่เหมาะสม ให้ทบทวนข้อมูลนี้
6. ลบสคริปต์อันตรายจากไฟล์ WordPress
หลังการวินิจฉัยการแฮก WordPress อย่างกว้างขวาง ให้รายการข้อค้นพบทั้งหมด แต่ละความแตกต่างของไฟล์ การแก้ไขล่าสุด ผู้ใช้/แอดมินปลอม ควรตรวจสอบด้วยความสนใจอย่างยิ่ง ทำความสะอาดไฟล์หลัก WordPress อย่าง wp-config.php, wp-contents/uploads, wp-uploads, ไฟล์ปลั๊กอิน, ไฟล์ธีม, ฐานข้อมูล ฯลฯ
นี่คือรายการคู่มือกำจัดการแฮก WordPress ที่ครอบคลุมและลึกซึ้งเฉพาะอาการการแฮก WordPress คุณสามารถทำตามเพื่อตรวจจับและแก้ไข WordPress ที่ถูกแฮก:
- แก้ไขการแฮกเปลี่ยนเส้นทาง WordPress (หาก WordPress เปลี่ยนเส้นทางไปหน้าสแปม)
- แก้ไขมัลแวร์ wp-vcd (ป๊อปอัปอันตรายหรือสคริปต์ wp-vcd ใน functions.php)
- แก้ไข Japanese SEO Spam (ผลการค้นหา Google เป็นตัวอักษรญี่ปุ่น)
- แก้ไข Pharma Hack (Google แสดงผล Viagra สำหรับเว็บไซต์ หรือเว็บไซต์เปลี่ยนเส้นทางไปเว็บขายยาปลอม)
- กำจัดมัลแวร์ JavaScript WordPress (เว็บไซต์โหลด JS สแปมหรือคำเตือนบล็อคลิสต์)
- แก้ไข Google Blacklist (Google หรือเครื่องมือค้นหาแสดงหน้าจอแดงหรือข้อความเตือนให้ผู้เยี่ยมชม)
- แก้ไขการแฮก WordPress Admin (ถูกทำลายรูปแบบ หรือไม่สามารถล็อกอินแผงผู้ดูแลระบบ WordPress ได้)
- ตรวจจับและกำจัดประตูหลัง (เว็บไซต์ติดเชื้อซ้ำตามเวลา หรือการตรวจสอบพื้นฐานหลังกำจัดมัลแวร์)
- แก้ไขการแฮก WordPress Monetization (ไฟล์แปลกชื่อ monit.php เริ่มปรากฏบนเซิร์ฟเวอร์)
- แก้ไขการแฮก Push notifications (ผู้เยี่ยมชมเห็น push notifications อันตราย/ลบหลู่ เมื่อเข้าชมเว็บไซต์)
7. ทำความสะอาด Sitemap
อีกสาเหตุของการแฮก WordPress อาจเป็นว่าสคริปต์อันตรายอาศัยอยู่ใน sitemap.xml ของเว็บไซต์ XML sitemap เป็นไฟล์ที่ช่วย Google รวบรวมหน้าสำคัญทั้งหมดบนเว็บไซต์ บางครั้ง แฮกเกอร์ฉีดลิงก์อันตรายเข้า sitemap ของคุณ สแกน sitemap หาลิงก์อันตราย หากพบสิ่งที่ไม่ปกติ ให้ลบออก
8. ทำความสะอาดฐานข้อมูล
ฐานข้อมูล WordPress คือที่ที่ข้อมูลทั้งหมดเกี่ยวกับผู้ใช้ หน้าเว็บไซต์ ข้อมูลประจำตัวละเอียดอ่อน ฯลฯ อาศัยอยู่ ไม่ต้องคิดมากก็รู้ว่าฐานข้อมูลเป็นเป้าหมายที่น่าประทับใจ ดังนั้น จึงสำคัญมากที่จะสแกนฐานข้อมูลเช่นกัน เพื่อหาการแฮก คุณสามารถใช้สแกนเนอร์มัลแวร์เพื่อรู้รายละเอียดมากขึ้นเกี่ยวกับการติดเชื้อในไฟล์ wp_db
หากคุณต้องการตรวจสอบด้วยตนเอง คุณจะต้องสแกนทุกตัวของ 11 ตาราง เพื่อหาการแฮก ค้นหาลิงก์/iframes ที่น่าสงสัยและลบพวกเขาเพื่อกำจัดการแฮกเว็บไซต์ WordPress นี่คือตัวอย่างโค้ดเปลี่ยนเส้นทางที่ถูกแทรกในฐานข้อมูล:
9. ติดตั้งใหม่ (Reinstall)
หากเว็บไซต์ติดเชื้อหนัก แทนที่จะพยายามทำความสะอาด ควรลบไฟล์และแทนที่ด้วยไฟล์ใหม่ นั้นหมายถึง การติดตั้งใหม่ไม่จำกัดแค่ไฟล์เท่านั้น หลังทำความสะอาด ให้แน่ใจว่าติดตั้งปลั๊กอินแต่ละตัวใหม่ บางครั้งเนื่องจากขาดเวลาหรือขาดความระมัดระวัง เรามักเก็บปลั๊กอินที่เสียหาย แฮกเกอร์ได้ประโยชน์จากปลั๊กอินเหล่านี้ เพราะเกือบทุกตัวมีช่องโหว่ที่ใช้ประโยชน์ได้
บางเจ้าของเว็บ WordPress เชื่อว่าการลบเว็บไซต์ทั้งหมดและเริ่มใหม่เป็นตัวเลือกที่เหมาะสมกว่า
แล้ว มัน ไม่ใช่
มีทางเลือกที่ดีกว่าการเริ่มจากศูนย์เสมอ:
10. ให้ Astra ช่วยคุณ
หากคุณเป็นลูกค้า Astra Pro คุณไม่ต้องกังวลเลย!
หากคุณไม่ใช่ลูกค้า Astra คุณสามารถสมัครได้ทันที และสแกนเนอร์มัลแวร์ของเราจะระบุมัลแวร์และประตูหลังที่ซ่อนอยู่ทั้งหมดในเว็บไซต์ของคุณ
สาเหตุที่เป็นไปได้ของการถูกแฮก WordPress
ความปลอดภัยของเว็บไซต์ของคุณ ขึ้นอยู่กับขั้นตอนที่คุณใช้เพื่อรักษาความปลอดภัย การปฏิบัติกฎความปลอดภัยง่ายๆ สามารถช่วยลดความเสี่ยงออนไลน์ได้มาก นี่คือเหตุผลบางอย่างที่เว็บไซต์ของคุณอาจได้รับผลกระทบ และวิธีที่คุณสามารถปฏิบัติแนวทางปฏิบัติความปลอดภัยที่ดีกว่าเพื่อหลีกเลี่ยงการแฮก WordPress:
1. ไม่ได้อัปเดต WordPress
นี่คือมาตรการความปลอดภัยพื้นฐานที่สุดสำหรับเว็บไซต์ การล้มเหลวในการอัปเดตเป็นเวอร์ชันล่าสุด เป็นเหตุผลหมายเลขหนึ่งของการแฮก WordPress ดังนั้น จงรวดเร็วอัปเดตเป็นเวอร์ชันล่าสุดและได้รับแพทช์เสมอ นี่จะปิดช่องโหว่ที่รู้จักบนเว็บไซต์ของคุณ WordPress เวอร์ชัน 5.4.2 เป็นเวอร์ชันล่าสุดในขณะที่บล็อกนี้อัปเดต (วันที่ 15 ธันวาคม 2020)
2. โฮสต์บนเซิร์ฟเวอร์แชร์ (Shared Server)
เซิร์ฟเวอร์แชร์อาจเป็นตัวเลือกที่ถูกกว่า แต่มีผลกระทบที่แพงกว่าหากถูกแฮก ย้ายเว็บไซต์ไปโฮสติ้งที่ปลอดภัยกว่า และให้แน่ใจว่าเลือกผู้ให้บริการโฮสติ้งที่น่าเชื่อถือ ให้แน่ใจว่าตรวจสอบว่าผู้ให้บริการของคุณปฏิบัติตามมาตรฐานความปลอดภัยที่ดีที่สุด
3. ใช้รหัสผ่านและชื่อผู้ใช้อ่อนแอ
เกือบทุกพื้นที่ละเอียดอ่อนบนเว็บไซต์ของคุณมีการป้องกันด้วยรหัสผ่าน รหัสผ่านที่ทำจากชื่อของคุณเอง/ชื่อเว็บไซต์ และไม่มีตัวเลข/ตัวอักษรพิเศษ เป็นรหัสผ่านอ่อนแอ ให้แน่ใจว่าคุณไม่ได้ใช้รหัสผ่านอ่อนแอสำหรับต่อไปนี้ –
- แผง wp-admin,
- แผงโฮสติ้งเซิร์ฟเวอร์,
- ฐานข้อมูล,
- บัญชี FTP, และ
- อีเมลหลักของคุณ
นอกจากนี้ ให้เปลี่ยนชื่อผู้ใช้ค่าเริ่มต้นเป็นสิ่งที่ไม่ซ้ำกัน คำอย่าง admin, ชื่อของคุณเอง, ชื่อเว็บไซต์, ฯลฯ ง่ายเกินไปสำหรับผู้โจมตีที่จะแตกได้
4. สิทธิ์ไฟล์ไม่ถูกต้อง
สิทธิ์ไฟล์ที่ง่าย อาจปล่อยให้ผู้โจมตีเข้าถึง แก้ไข หรือลบไฟล์ได้ ในบางกรณี ผู้โจมตีถือไฟล์เพื่อเรียกร้องค่าไถ่ ตั้งสิทธิ์ที่แนะนำ และให้แน่ใจว่าปฏิบัติตามหลักสิทธิ์น้อยที่สุด (principle of least privilege)
- สำหรับไฟล์ - 644
- สำหรับไดเรกทอรี - 755
เกี่ยวข้อง: วิธีแก้ไขสิทธิ์ไฟล์ WordPress
5. การเข้าถึงไดเรกทอรี wp-admin โดยไม่มีการป้องกัน
ไดเรกทอรี wp-admin เป็นพื้นที่ที่คุณควบคุมเว็บไซต์ การอนุญาตการเข้าถึงไดเรกทอรี WordPress admin โดยไม่มีการป้องกัน ให้ผู้ใช้/สมาชิกทีมของคุณดำเนินการที่ไม่พึงประสงค์บนเว็บไซต์ได้ ดังนั้น จำกัดการเข้าถึงโดยกำหนดสิทธิ์สำหรับบทบาทต่างๆ ของผู้ใช้ วิธีนี้ไม่มีผู้ใช้คนไหนมีอำนาจทำทุกอย่าง เพิ่มเติม การเพิ่มชั้นการยืนยันตัวตนให้กับไดเรกทอรี WordPress admin ก็ช่วยได้
6. ปลั๊กอินหรือธีมล้าสมัย
เว็บไซต์ WordPress จำนวนมากใช้ปลั๊กอินและธีมล้าสมัยบนเว็บไซต์ เนื่องจากปลั๊กอินและธีมเหล่านี้มีช่องโหว่ที่รู้จักอยู่แล้ว จึงง่ายเกินไปสำหรับแฮกเกอร์ที่จะใช้ประโยชน์จากพวกเขา ดังนั้น หากนักพัฒนาปลั๊กอินผลักดันอัปเดต คุณควรเร็วตามไป
7. ใช้ Plain FTP แทน SFTP/SSH
บัญชี FTP ใช้สำหรับอัปโหลดไฟล์ไปเว็บเซิร์ฟเวอร์ด้วยไคลเอนต์ FTP Plain FTP ไม่เข้ารหัสรหัสผ่านของคุณ และเพิ่มความเสี่ยงที่จะถูกแฮก SFTP (SSH File Transfer Protocol) ในทางกลับกัน ส่งข้อมูลที่เข้ารหัสไปเซิร์ฟเวอร์ ดังนั้น เลือก SFTP แทน FTP เสมอ คุณทำได้โดยการเปลี่ยนโปรโตคอลเป็น 'SFTP – SSH' ทุกครั้งที่เชื่อมต่อเซิร์ฟเวอร์

แฮกเกอร์โจมตีเว็บไซต์ WordPress อย่างไร?
1. WordPress SQL Injection
WordPress เวอร์ชัน 4.8.3 และก่อนหน้า พบว่าอ่อนไหวต่อการโจมตี SQL injection อย่างค่อนข้างขัดแย้ง วิธี $wpdb->prepare() ซึ่งโดยทั่วไปใช้เตรียมคำสั่งที่ปลอดภัย กลับอ่อนไหวครั้งนี้ นั่นหมายถึง ปลั๊กอินและธีมที่ใช้คำสั่งสร้างด้วยฟังก์ชันนี้ ก็อาจอ่อนไหวต่อการโจมตี SQLi ด้วย
เช่นเดียวกัน ปลั๊กอิน WP Statistics ของ WordPress ที่มีการดาวน์โหลดมากกว่า 300,000 ครั้ง อ่อนไหวต่อ SQLi โดยทั่วไป ผู้โจมตีสามารถอ่านตารางละเอียดอ่อนอย่าง wp_users ของเว็บไซต์ WordPress ของคุณด้วย SQLi แม้รหัสผ่านจะเก็บในรูปแบบเข้ารหัส ยังมีเครื่องมือใช้ถอดรหัรหัสได้ นั่นหมายถึง ได้ข้อมูลเข้าสู่ระบบแอดมินเพื่อล็อกอินเข้าบัญชีแอดมินใน WordPress ในสถานการณ์แย่ที่สุด ผู้โจมตีอาจอัปโหลด reverse shell ด้วย SQLi นำไปสู่การแฮกเว็บไซต์ WordPress
บทความที่เกี่ยวข้อง – ป้องกัน SQL Injection ใน WordPress
2. WordPress Cross-Site Scripting
WordPress เวอร์ชัน 5.1.1 และก่อนหน้า พบว่าอ่อนไหวต่อช่องโหว่ XSS, CSRF, และ RCE นี่คือช่องโหว่ Stored XSS ฟังก์ชัน wp_filter_kses() ซึ่งใช้ทำความสะอาดความคิดเห็น อนุญาตแท็ก HTML พื้นฐาน และแอตทริบิวต์อย่าง <a> ร่วมกับแอตทริบิวต์ 'href' ดังนั้น ผู้โจมตีสามารถส่งเพย์โหลดอันตรายอย่าง <a title='XSS " onmouseover=evilCode() id=" '> โค้ดนี้จะถูกเก็บในฐานข้อมูลและรันทุกครั้งที่ผู้ใช้เข้าชมหน้านี้
บล็อกที่เกี่ยวข้อง – Cross-Site Scripting ใน WordPress – ตัวอย่าง
3. WordPress Cross-Site Request Forgery
CSRF validation token ไม่ได้นำมาใช้ใน WordPress และถูกต้อง เพราะหากทำ จะขัดขวางฟีเจอร์ trackbacks และ pingbacks ของ WordPress เพื่อแยกแยะผู้ใช้ทั่วไปจากแอดมิน WordPress ใช้ nonce เพิ่มเติมสำหรับการยืนยันแอดมินในฟอร์มความคิดเห็น
ดังนั้น หาก nonce ที่ถูกต้องถูกให้ ความคิดเห็นจะถูกสร้างโดยไม่มีการทำความสะอาด และหาก nonce ผิด ความคิดเห็นจะถูกสร้างพร้อมการทำความสะอาด ดังนั้น เมื่อแอดมินล้มเหลวในการให้ nonce ความคิดเห็นจะถูกทำความสะอาดโดย wp_filter_post_kses() แทนฟังก์ชัน wp_filter_kses() ดังนั้น ฟังก์ชัน wp_filter_post_kses() อนุญาตให้ผู้โจมตีสร้างความคิดเห็นพร้อมแท็ก HTML และแอตทริบิวต์มากกว่าที่อนุญาต ดำเนินการโจมตี CSRF
4. WordPress Remote Code Execution
WordPress เวอร์ชันก่อน 4.9.9 และ 5.x ก่อน 5.0.1 พบว่าอ่อนไหวต่อ RCE พารามิเตอร์ที่อ่อนไหวคือ Post meta entry ของฟังก์ชัน _wp_attached_file() พารามิเตอร์นี้สามารถจัดการเป็นสตริงที่เลือกได้ คือลงท้ายด้วย .jpg?file.php substring
อย่างไรก็ตาม เพื่อใช้ประโยชน์จากนี้ ผู้โจมตีต้องมีสิทธิ์ผู้เขียน (author privileges) ผู้โจมตีที่มีสิทธิ์ผู้เขียน อาจอัปโหลดรูปภาพที่สร้างพิเศษ รูปภาพนี้มีโค้ด PHP ที่จะรัน ฝังอยู่ในข้อมูล Exif metadata สคริปต์ใช้ประโยชน์จากช่องโหว่นี้พร้อมใช้งานสาธารณะ และโมดูล Metasploit ก็ถูกปล่อยออกมา!
5. WordPress Directory Traversal
WordPress 5.0.3 อ่อนไหวต่อการโจมตี Path Traversal เพื่อใช้ประโยชน์จากนี้ ผู้โจมตีต้องมีสิทธิ์อย่างน้อยผู้เขียนบนเว็บไซต์ WordPress เป้าหมาย องค์ประกอบที่อ่อนไหวคือฟังก์ชัน wp_crop_image()
ดังนั้น ผู้ใช้ที่รันฟังก์ชันนี้ (สามารถครอปภาพได้) อาจส่งออกภาพไปไดเรกทอรี tùy ý เพิ่มเติม ชื่อไฟล์สามารถต่อท้ายด้วยสัญลักษณ์ไดเรกทอรีขึ้นบน i.e. '../' เพื่อได้พาธของไฟล์ที่ผู้โจมตีต้องการ คือ .jpg?/../../file.jpg. Exploits และโมดูล Metasploit สำหรับจำลองช่องโหว่นี้ พร้อมใช้งานออนไลน์!
6. ปลั๊กอินหรือธีมที่มีบั๊ก (Buggy Plugins or Themes)
เป็นไปได้ว่าปลั๊กอินที่เขียนโค้ดแย่ เป็นผู้รับผิดชอบต่อการถูกแฮก WordPress ธีมโดยผู้เขียนที่ไม่มีชื่อเสียง มักมีโค้ดที่มีบั๊ก ในบางกรณี ผู้โจมตีตัวเองปล่อยปลั๊กอินและธีมที่มีมัลแวร์ เพื่อทำลายเว็บไซต์จำนวนมาก นอกจากนี้ ซอฟต์แวร์ WordPress ที่ล้าสมัย ทำให้เว็บไซต์อ่อนไหว นำไปสู่การถูกแฮก WordPress
การรักษาความปลอดภัยเว็บไซต์ WordPress ของคุณ
1. แนวทางปฏิบัติที่ปลอดภัย (Secure Practices)
- หลีกเลี่ยงการใช้รหัสผ่านทั่วไปหรือค่าเริ่มต้น ให้แน่ใจว่าการล็อกอิน WordPress ต้องการรหัสผ่านที่ปลอดภัยและสุ่ม
- ลบโฟลเดอร์การติดตั้ง WordPress เก่าออกจากเว็บไซต์ เพราะอาจรั่วไหลข้อมูลละเอียดอ่อน
- อย่าใช้ธีมหรือปลั๊กอิน nulled จากผู้เขียนที่ไม่มีชื่อเสียง รักษาปลั๊กอินและธีมที่มีอยู่ให้ทันสมัยกับแพทช์ล่าสุด
- ใช้ subnetting ขณะแชร์พื้นที่โฮสติ้ง WordPress กับเว็บไซต์อื่นๆ
- ให้แน่ใจว่าไม่มีพอร์ตละเอียดอ่อนเปิดอยู่บนอินเทอร์เน็ต
- ปิดการจัดทำดัชนีไดเรกทอรีสำหรับไฟล์ WordPress ที่ละเอียดอ่อน ด้วย .htaccess
- จำกัด IP ตามประเทศที่คุณตรวจพบบอททรัฟฟิกหนักบนเว็บไซต์
- ปฏิบัติตามแนวทางเขียนโค้ดที่ปลอดภัย หากคุณเป็นนักพัฒนา WordPress
- ใช้ SSL สำหรับเว็บไซต์ WordPress ของคุณ
- เก็บสำรองข้อมูลเว็บไซต์ WordPress แยกต่างหากเสมอ
- เปลี่ยนชื่อ wp-login.php เป็น slug ที่ไม่ซ้ำกัน
- ใช้การยืนยันตัวตนสองปัจจัย (2FA) เพื่อล็อกอินเข้เว็บไซต์ WordPress
2. ใช้โซลูชันความปลอดภัย (Use a Security Solution)
ไrewall ช่วยรักษาความปลอดภัยเว็บไซต์ WordPress ได้ แม้จะอ่อนไหว อย่างไรก็ตาม การหาไrewall ที่ถูกต้องตามความต้องการหลากหลายของ WordPress อาจลำบาก Astra ช่วยคุณในการเลือกที่ถูกต้องจาก 3 แพนของ Essential, Pro และ Business ไม่ว่าคุณจะใช้ WordPress รันบล็อกเล็ก หรือเว็บไซต์องค์กร Astra ครอบคลุมทุกพื้นที่สำหรับคุณ เพิ่มเติม โซลูชันความปลอดภัยของ Astra สแกนและแพทช์เว็บไซต์ WordPress ที่อ่อนไหวของคุณอัตโนมัติ เพียงติดตั้งปลั๊กอิน Astra และเว็บไซต์ของคุณปลอดภัยอีกครั้ง
ลอง демо ตอนนี้!
3. การตรวจสอบความปลอดภัยและ Penetration Testing
ตามที่เห็นในบทความ ช่องโหว่ใน WordPress จะเกิดขึ้นจากเวลาไปเวลา ดังนั้น ในฐานะมาตรการป้องกัน แนะนำให้ดำเนินการ penetration testing ของเว็บไซต์ของคุณ นี่จะเปิดเผยช่องโหว่ให้คุณ ก่อนที่ผู้โจมตีจะจับได้ความปลอดภัยของเว็บไซต์ของคุณ Astra ให้การตรวจสอบความปลอดภัยครอบคลุมของเว็บไซต์ WordPress ทั้งหมด ด้วย 120+ active tests Astra ให้คุณผสมผสานที่ถูกต้องของการทดสอบอัตโนมัติและด้วยตนเอง