

การโจมตี Magecart ทำข่าวเมื่อกลุ่มแฮกเกอร์มุ่งเป้าข้อมูลบัตรเครดิตของเจ้านักธุรกิจใหญ่อย่าง Claire's, British Airways, Ticketmaster, Netwegg ฯลฯ อย่างไรก็ตาม การโจมตีเหล่านี้ไม่ได้เป็นเรื่องใหม่โดยเด็ดขาด สามารถติดตามการโจมตี Magecart บน Magento และเว็บไซต์อีคอมเมิร์ซอื่นๆ ย้อนกลับไปถึงปี 2014 เมื่อกลุ่มแฮกเกอร์เริ่มทำเงินจากรายละเอียดบัตรเครดิตที่ขโมยมา ตั้งแต่นั้นมา พวกเขาได้ skimming เว็บอย่างต่อเนื่อง
ผู้เชี่ยวชาญเชื่อว่า Magecart เกี่ยวข้องกับการแฮกข้อมูลของร้านค้าออนไลน์มากกว่า 110,000 แห่งจนถึงปัจจุบัน เป้าหมายใหญ่ที่สุดของการโจมตี Magecart คือไซต์อีคอมเมิร์ซ เนื่องจาก Magento เป็นผู้นำด้านอีคอมเมิร์ซที่มี market share ใหญ่ที่สุด จึงเผชิญภัยคุกคามจาก Magecart อย่างมีนัยสำคัญ
บทความเกี่ยวข้อง: วิธีกำจัดมัลแวร์บัตรเครดิต Magento และ OpenCart?
เมื่อไม่กี่วันมา วิศวกรของเรากำลังติดตามการแฮก Magecart ประมาณทุก 2-3 วันในร้านค้าขนาดเล็กด้วย Magecart มุ่งเป้าทุกคน ดังนั้นจึงสำคัญกว่าที่จะเป็นก่อนที่จะรักษาความปลอดภัยเว็บไซต์ของคุณ ในบทความนี้ เราจะพูดถึงการโจมตี Magecart บน Magento และเว็บไซต์อีคอมเมิร์ซอื่นๆ และวิธีป้องกัน
การโจมตี Magecart บน Magento เกี่ยวกับอะไร?
Magecart เป็นชื่อที่ให้กับเน็กซัสของอาชญากรรมทางไซเบอร์ที่ดำเนินงานเป็นกลุ่ม ซึ่งมีส่วนเกี่ยวข้องกับกิจกรรม web skimming ที่ผิดกฎหมาย และขโมยข้อมูลบัตรเครดิตและรายละเอียดการชำระเงินอื่นๆ ของลูกค้าออนไลน์
ตามที่ RiskIQ ระบุในรายงานที่ละเอียดและเมติกูลัส "Inside Magecart" มีกลุ่มประมาณ 6-7 กลุ่มที่ประกอบ Magecart – ซึ่งแตกต่างกันในโครงสร้างพื้นฐาน เป้าหมาย และกระบวนการของพวกเขา ทุกกลุ่ม skimming เว็บเพื่อดึงรายละเอียดบัตรเครดิตออนไลน์ ซึ่งขายบนตลาดดำ
Magecart Groups คืออะไร?
ตามรายงาน "Inside Magecart" มีผลลัพธ์น้อยมากสำหรับอาชญากรรมเหล่านี้เบื้องหลังจอภาพ กลับกัน พวกเขาทำโชคดีจากการขายข้อมูลนี้ ราคาสำหรับข้อมูลนี้ปกติเปลี่ยนแปลงจาก $250 ถึง $5,000 ขึ้นอยู่กับความหลากหลายของ skimmer
Web skimming เป็นเพียงส่วนหนึ่งของกระบวนการอาชญากรรมทั้งหมดที่เกิดขึ้นภายใน Magecart หลังจากที่พวกเขาจับข้อมูลบัตรเครดิตที่มีค่าได้ พวกเขาจะไปต่อเพื่อทำเงินจากมัน (monetise) ขนาดใหญ่ ผู้ที่ได้ข้อมูลนี้โดยสมมติใช้เพื่อทำการซื้อที่ผิดกฎหมายและส่งสินค้าต่างประเทศ
รายชื่อกลุ่มภายใต้ Magecart ทั้งหมด
Magecart Groups 1 & 2
โยนตาข่ายกว้างสำหรับการมุ่งเป้า อาจใช้เครื่องมืออัตโนมัติในการเจาะและ skimming ไซต์
Magecart Group 3
มุ่งเป้าจำนวนมากของเว็บไซต์ที่มีช่องโหว่ในครั้งเดียว
Magecart Group 4
ขั้นสูงมาก กลุ่มนี้ผสมผสานกับไซต์ของเหยื่อเพื่อซ่อนตัวในที่เปิดและใช้วิธีการหลบหลีกการตรวจจับ
Magecart Group 5
กลุ่มนี้ล่าช่องโหว่ที่รู้จักในผู้ขายบุคคลที่สาม และมุ่งเป้าฐานผู้ใช้ของผู้ขาย ประเภทนี้เกี่ยวข้องกับการรั่วไหลของ Ticketmaster
Magecart Group 6
กลุ่มนี้เลือกเป้าหมายอย่างเข้มงวด ไปเฉพาะบริษัทชั้นนำ เช่น British Airways และ Netwegg เพื่อเพิ่มการเก็บรวบรวมข้อมูลเนื่องจากトラフィกปริมาณสูงในเว็บไซต์เหล่านี้

กลุ่ม Magecart ทำงานอย่างไร?
นี่คือวิธีที่การโจมตี Magecart บน Magento ส่วนใหญ่ทำงาน:
ขั้นตอนที่ 1: เข้าถึง (Gain access)
มีหลายขั้นตอนที่เกิดขึ้นเบื้องหลังในกระบวนการ web skimming 巨人นี้ ขั้นแรกคือการเข้าถึงแบ็กเอนด์ของร้านค้าที่มีช่องโหว่
ขั้นตอนที่ 2: 改动ซอร์สโค้ดของไซต์
จากนั้น โจมตีจะไปต่อเพื่อ 改动ซอร์สโค้ดของไซต์และฉีดโค้ด JavaScript อันตราย ซึ่งจะเฝ้าดูฟอร์มการชำระเงิน & หน้าชำระเงิน Skimmers นี้บันทึกทุกการป้อนข้อมูลบนหน้าชำระเงิน ไม่ว่าจะเป็นข้อมูลระบุตัวตนส่วนบุคคล ข้อมูลบัตรเครดิต หรือรายละเอียดธนาคาร
เพิ่มเติม นักวิจัยสังเกตว่าบางกลุ่มมุ่งเป้าเฉพาะผู้ขายบุคคลที่สามบนร้านค้าออนไลน์เหล่านี้ เช่น ช่องโหว่ของปลั๊กอิน เพื่อปลูก JavaScripts ที่ Astra เราเคยเห็นช่องโหว่ของปลั๊กอินบน Magento จำนวนมากที่นำไปสู่การรั่วไหลข้อมูลละเอียดอ่อน
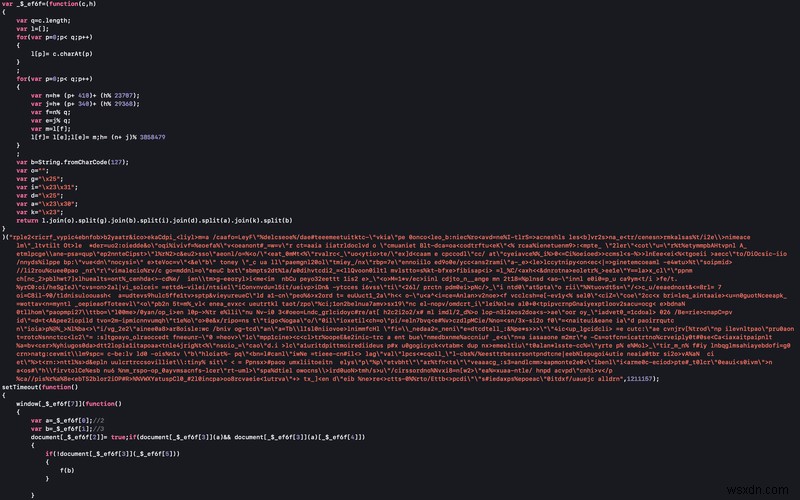
นี่คือตัวอย่างของ JavaScript ที่ใช้ในการ skimming เว็บ:
ขั้นตอนที่ 3: ขายบันทึกที่ได้มา
ต่อไป พวกเขาจะขายบันทึกเหล่านี้ในตลาดดำเพื่อแลกกับจำนวนเงินมาก ข้อมูลที่ขายถูกใช้เพื่อทำธุรกรรมออนไลน์ที่ไม่ได้รับอนุญาต โอนเงิน ซื้อและส่งสินค้าต่างประเทศ
วิธีรักษาความปลอดภัยร้าน Magento ของคุณจาก การโจมตี Magecart
อัปเดตปลั๊กอิน & ธีม
Magento เปิดตัวแพทช์ความปลอดภัยสำหรับเว็บมาสเตอร์ติดตั้งเป็นประจำ แพทช์เหล่านี้ปกติแก้ไขช่องโหว่ของรุ่นก่อนหน้า ในฐานะบริษัทความปลอดภัย เราเห็นกรณีเว็บไซต์ถูกแฮกมากมายเนื่องจากรุ่นเก่าที่มีช่องโหว่ที่รู้จัก การติดตั้งแพทช์เหล่านี้เป็นวิธีที่ง่ายที่สุดและดีที่สุดที่คุณสามารถป้องกันการโจมตีได้
ใช้ปลั๊กอินจากแหล่งที่เชื่อถือได้
แฮกเกอร์ Magecart มักมองหาบั๊กในแหล่งบุคคลที่สาม ขั้นแรก ให้แน่ใจว่าคุณติดตั้งปลั๊กอินจากแหล่งที่เชื่อถือได้เท่านั้น เพิ่มเติม ติดตามรุ่นล่าสุดของปลั๊กอินและธีม การอัปเดททันเวลาสามารถกำจัดความเสี่ยงการถูกแฮกได้
ตั้งค่าสิทธิ์ไฟล์ที่เข้มงวด
นอกเหนือจากสองข้อข้างต้น ตั้งค่าสิทธิ์ไฟล์ที่เข้มงวดสำหรับเว็บไซต์ของคุณเสมอ คุณยังสามารถขอความช่วยเหลือจากบทความนี้บนบล็อกของเราเพื่อตั้งค่าสิทธิ์ไฟล์บน Magento
ใช้การยืนยันตัวตนสองปัจจัย (Two-Factor Authentication)
ใช้การยืนยันตัวตนสองปัจจัยสำหรับการชำระเงินบนเว็บไซต์ของคุณเสมอ Two-factor authentication ต้องการการยืนยันเพิ่มเติมเพื่อยืนยันความถูกต้องของเจ้าของบัตรเครดิต นี่ช่วยป้องกันคำขอชำระเงินจากบัตรของคุณแม้ว่าจะถูกขโมย
ใช้ไฟร์วอลล์
นอกเหนือจากข้างต้น ใช้ไฟร์วอลล์เพื่อรักษาความปลอดภัยเว็บไซต์ของคุณ การลงทุนในไฟร์วอลล์อย่าง Astra จะไม่เพียงแต่ปกป้องเว็บไซต์ของคุณ แต่ยังคงปรับปรุงความปลอดภัยโดยเรียนรู้จากการโจมตีที่ถูกบล็อกแต่ละครั้ง ชุดความปลอดภัยของ Astra ให้คุณโฟกัสธุรกิจ ในขณะที่มันดูแลความปลอดภัยเว็บไซต์อย่างครบถ้วนและละเอียด ดרךนี้ คุณไม่ต้องกังวลเรื่องถูกแฮกอีกต่อไป!
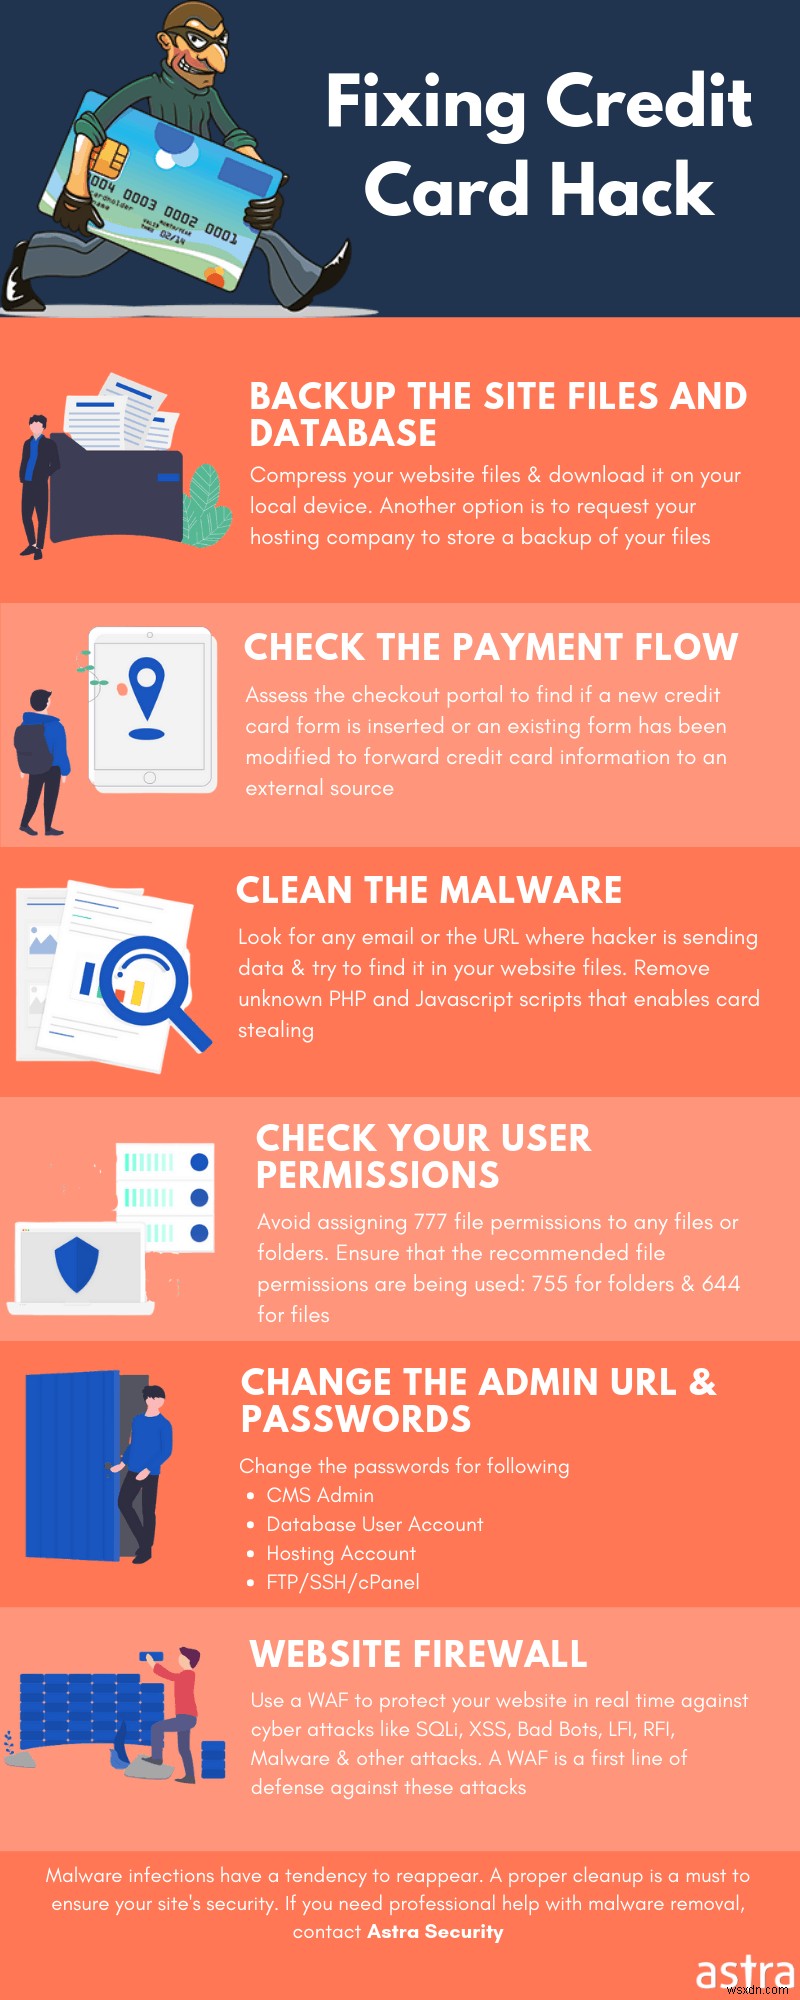
การโจมตี Magecart บน Magento: สรุป
ในฐานะลูกค้า การระมัดระวังเป็นพิเศษขณะทำธุรกรรมออนไลน์ใดๆ เป็นสิ่งจำเป็นเพื่อรักษาความเป็นส่วนตัว เพิ่มเติม ในฐานะเว็บไซต์อีคอมเมิร์ซบน Magento คุณควรปฏิบัติตามแนวทางปฏิบัติด้านความปลอดภัยที่ดีที่สุด การตั้งค่าสิทธิ์ที่เข้มงวด การมี two-factor authentication การอัปเดตเป็นรุ่นปัจจุบันในทุกด้านของเว็บไซต์ – ทั้งหมดช่วยให้เว็บไซต์ของคุณปลอดภัย น่าเชื่อถือ และมีชื่อเสียง
เนื่องจากการโจมตี Magecart กว้างขวางมาก เราจึงทำวิดีโอเกี่ยวกับพวกเขาที่คุณอาจพบประโยชน์:
คู่มือเกี่ยวข้อง – คู่มือ Magento Security แบบขั้นตอนต่อขั้นตอน (ลดความเสี่ยงการถูกแฮกลง 90%)
เกี่ยวกับ Astra Security Suite
Astra คือชุดความปลอดภัยเว็บที่จำเป็น ซึ่งต่อสู้กับแฮกเกอร์ ภัยคุกคามอินเทอร์เน็ต & บอท ให้คุณ เราให้ความปลอดภัยเชิงรุกสำหรับเว็บไซต์ที่รัน CMS ยอดนิยมอย่าง WordPress, OpenCart, Magento ฯลฯ
