

Magento Hacked Redirect คืออะไร?
Magento hacked redirect หรือการเปลี่ยนเส้นทางที่ถูกแฮกใน Magento ในภาษาที่เข้าใจง่ายคือ โค้ดเล็กๆ ที่ถูกฝังเข้าไปในเว็บไซต์ Magento เพื่อเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์เป้าหมายหนึ่งหรือหลายแห่ง โดยปกติทำเพื่อสร้างอิมเพรชชั่นโฆษณา แต่ยังอาจนำไปสู่การสูญเสียรายละเอียดทางการเงิน ข้อมูลส่วนตัว และอื่นๆ
คุณอาจพบว่าเว็บไซต์ถูกแฮกจากอาการ เช่น การมีโค้ดร้ายในส่วนหัวหรือท้ายของเว็บไซต์ การลดลงของトラフィกอย่างกะทันหันเพราะ Google อาจแสดงข้อความเตือนให้ผู้เยี่ยมชม ข้อความเตือนใน Google Search Console และอื่นๆ อีกมาก
การที่เว็บไซต์ Magento ถูกแฮกแล้วเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์สแปมหรือเว็บผู้ใหญ่ ไม่ใช่เรื่องแปลกใหม่ การโจมตีเหล่านี้อาจทำให้คุณสูญเสียลูกค้า สร้างความเสียหายร้ายแรงต่อตัวตนแบรนด์ และส่งผลกระทบต่อการจัดอันดับ SEO ของเว็บไซต์
Magento ถูกแฮกเปลี่ยนเส้นทาง? ส่งข้อความมาที่แชทวิดเจ็ต เราจะช่วยคุณด้วยความยินดี ซ่อมแซมเว็บไซต์ Magento ของฉันตอนนี้
ตัวอย่าง Magento Malware Redirect
เราต้องการดูว่ามีผู้คนกี่คนที่เผชิญปัญหา Magento hacked redirect จึงค้นหาจากฟอรัมยอดนิยม นี่คือตัวอย่างบางส่วนที่พบใน Magento Forums และ StackExchange
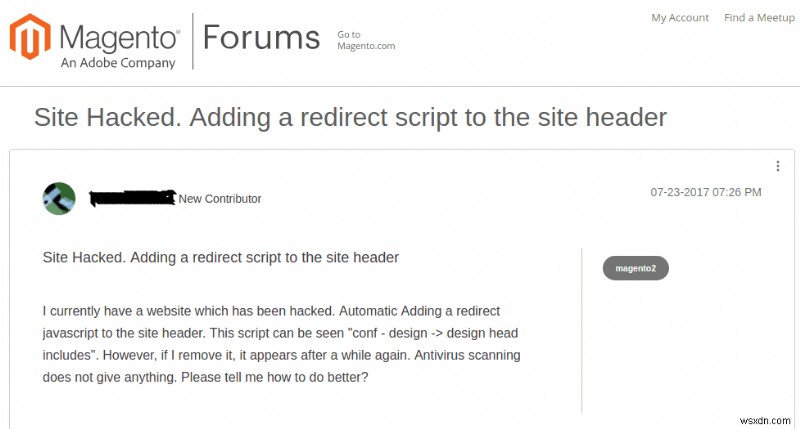
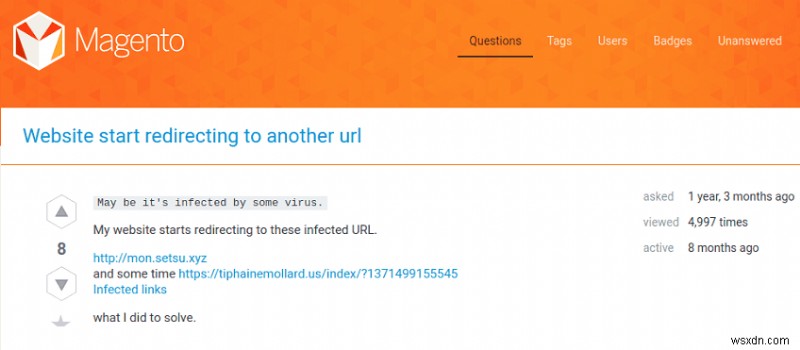
ผลกระทบของ Magento Redirection Spam
- เปลี่ยนเส้นทางไปยังเว็บไซต์สแปม เช่น เว็บโป๊รโน โฆษณา หรือศูนย์บริการลูกค้าปลอม
- ร้านค้า Magento ถูกเปลี่ยนเส้นทางจาก Google Search แฮกเกอร์ทำเช่นนี้เพื่อให้บอทค้นหาเห็นเว็บสแปมจากผลการค้นหา ซึ่งอาจส่งผลต่อ SEO ของร้านค้าและถูกแบน
- บางครั้งแฮกเกอร์จำกัดการเปลี่ยนเส้นทางเฉพาะอุปกรณ์มือถือหรือแล็ปท็อป หรือเฉพาะภูมิภาคบางแห่ง เพื่อให้คนไม่สังเกตเห็นอาการมัลแวร์หรือการโจมตีง่ายๆ
- ไฟล์ติดเชื้อเพิ่มขึ้นบนเซิร์ฟเวอร์ ซึ่งอาจให้สิทธิ์ควบคุมเพิ่ม ลบ ข้อมูลผู้ใช้ การขโมยข้อมูลทางการเงิน เป็นต้น
- ข้อความผิดพลาดในเครื่องมือผู้ดูแลเว็บ (Webmaster Tools) เครื่องมือเหล่านี้ไม่เคยบอกเลือน จะแสดงปัญหาเช่น ข้อผิดพลาด 404, crawl errors, log file crashes, server errors, malware infection errors ฯลฯ
- ผลกระทบเชิงลบต่อ SEO สาเหตุหลักคือ – อัตราบาวน์เพิ่มขึ้นจากการเปลี่ยนเส้นทางไปเว็บสแปม ระยะเวลาเฉลี่ยที่ใช้บนเว็บไซต์ลดลง
- สูญเสียลูกค้าและยอดขาย การเปลี่ยนเส้นทางไปเว็บสแปมจะทำให้ลูกค้าออกจากไป ส่งผลต่อยอดขายในที่สุด
- โฆษณาถูกระงับโดย AdWords
วิธีแก้ไข Magento store redirecting
1. ตรวจสอบความสมบูรณ์ของไฟล์หลัก (Core File Integrity)
ไฟล์ที่ถูกแก้ไขเมื่อเร็วๆ นี้อาจอยู่ภายใต้การโจมตีเช่นกัน ดังนั้น ระบบไฟล์ Magento ทั้งหมดควรตรวจสอบมัลแวร์
Magento ถูกแฮกเปลี่ยนเส้นทาง? ส่งข้อความมาที่แชทวิดเจ็ต เราจะช่วยคุณด้วยความยินดี ซ่อมแซมเว็บไซต์ Magento ของฉันตอนนี้
Magento 1.x และ 2.x ทุกเวอร์ชันพร้อมดาวน์โหลดบน GitHub สามารถดาวน์โหลด Magento ในเครื่องได้ผ่าน SSH terminal ตัวอย่างต่อไปนี้ใช้ Magento 2.1.3 สำหรับไฟล์ที่สะอาด และ public_html สำหรับตำแหน่งติดตั้ง Magento บนเซิร์ฟเวอร์
ใช้คำสั่ง SSH ต่อไปนี้เพื่อตรวจสอบความสมบูรณ์ของไฟล์หลัก:
$ mkdir magento-2.1.3
$ cd magento-2.1.3
$ wget https://github.com/magento/magento2/archive/2.1.3.tar.gz
$ tar -zxvf 2.1.3.tar.gz
$ diff -r 2.1.3 ./public_html
คำสั่ง diff ตัวสุดท้ายจะเปรียบเทียบระหว่างไฟล์ Magento ที่สะอาดกับการติดตั้งของคุณ โมดูลเพิ่มเติมจะถูกรวมอยู่ในผลลัพธ์ด้วย และการเปรียบเทียบกับไฟล์ที่สะอาดและทราบจักแล้วในวิธีเดียวกันก็เป็นไปได้
คุณต้อง ตรวจสอบความสมบูรณ์ของไฟล์หลัก Magento แต่ต้องระวังอย่าเอาโมดูลหรือแพทช์ที่ถูกตรวจจับผิด (false positive) ไปลบ ให้ทราบว่าส่วนใหญ่ของเครื่องมือออนไลน์ฟรีตรวจสอบเฉพาะโฟลเดอร์สำคัญเท่านั้น เพื่อตรวจสอบอย่างละเอียด ให้ดำเนินการขั้นตอนต่อไปนี้
ตรวจสอบไฟล์ที่ถูกแก้ไขเมื่อเร็วๆ นี้ด้วยตนเอง
- ขั้นแรก ล็อกอินเข้าสู่เว็บเซิร์ฟเวอร์ Magento ของคุณ
- หากใช้ SSH สามารถดูรายการไฟล์ที่ถูกแก้ไขใน 15 วันที่ผ่านมาได้ด้วยคำสั่ง:
$ find ./ -type f -mtime -15 - หากใช้ SFTP ให้ตรวจสอบคอลัมน์วันที่แก้ไขล่าสุดของไฟล์บนเซิร์ฟเวอร์
- บันทึกไฟล์ทั้งหมดที่ถูกแก้ไขเมื่อเร็วๆ นี้
ตรวจสอบไฟล์ที่ถูกแก้ไขใน 7-30 วันที่ผ่านมา ที่คุณสงสัย
หมายเหตุ: ขอแนะนำให้ใช้ SFTP/SSH/FTPS แทน FTP ที่ไม่ได้เข้ารหัส เมื่อเข้าถึงเซิร์ฟเวอร์ เพื่อความปลอดภัยมากขึ้น
นอกจากนี้ มัลแวร์อาจซ่อนตัวโดยการเปลี่ยนวันที่แก้ไขไฟล์ ดังนั้น แนะนำให้ใช้สแกนเนอร์ออนไลน์หรือส่วนขยาย Magento เพื่อค้นหากิจกรรมน่าสงสัย โค้ดร้าย (malicious payloads) และอื่นๆ
2. ตรวจสอบบันทึกผู้ใช้ (Audit User Logs)
แฮกเกอร์ส่วนใหญ่มุ่งสร้างบัญชีผู้ใช้บนเว็บไซต์ Magento ที่ถูกแฮก ให้ตรวจสอบบัญชีผู้ใช้ Magento ทั้งหมด และให้ความสำคัญกับผู้ดูแลระบบ (administrators) เป็นพิเศษ
ขั้นตอนตรวจสอบผู้ใช้ร้ายใน Magento:
- ล็อกอินเข้าสู่แผงผู้ดูแล Magento
- คลิก System บนเมนู และเลือก Users หรือ All Users ภายใต้ Permissions
- ตรวจสอบรายการทั้งหมด และตรวจสอบอีกครั้ง ID ที่ผิดปกติหรือเพิ่งสร้างขึ้น
- ลบบัญชีผู้ใช้ที่น่าสงสัยซึ่งคุณคิดว่าถูกสร้างโดยแฮกเกอร์
เว็บไซต์ Magento เผชิญการเปลี่ยนเส้นทางร้ายแรง? ส่งข้อความมาที่แชทวิดเจ็ต เราจะช่วยคุณด้วยความยินดี ซ่อมแซมเว็บไซต์ Magento ของฉันตอนนี้
หากคุณสามารถจัดการ parsing บันทึกเซิร์ฟเวอร์ได้ ลองค้นหาคำขอไปยังพื้นที่ผู้ดูแล หากพบบัญชีที่ล็อกอินจากโซนเวลาและภูมิภาคต่างๆ โอกาสที่เป็นบัญชีถูกแฮกจะสูงขึ้น Astra มีฟีเจอร์แจ้งเตือนการล็อกอินผู้ดูแล
3. ตรวจสอบรายงาน (Check for Reports)
คุณสามารถตรวจสอบได้ว่า Google หรือหน่วยงานความปลอดภัยอื่นๆ ได้ใส่เว็บไซต์ของคุณในบัญชีดำ (blacklist) หรือยัง โดยใช้เครื่องมือวินิจฉัยของแต่ละแห่ง
ขั้นตอนตรวจสอบ Google Transparency Report สำหรับเว็บไซต์ของคุณ:
- ไปที่เว็บไซต์ Safe Browsing Site Status
- ใส่ URL ของเว็บไซต์และคลิกปุ่มค้นหา
- คุณสามารถตรวจสอบ
- รายละเอียดความปลอดภัยของไซต์ – ข้อมูลเกี่ยวกับสแปม การเปลี่ยนเส้นทางร้าย และการดาวน์โหลด
- รายละเอียดการทดสอบ – วันที่ Google สแกนล่าสุดพร้อมมัลแวร์ที่ตรวจพบ
แนะนำให้ตรวจสอบว่าลูกค้ามีรายงานกิจกรรมฉ้อโกงหลังซื้อสินค้าจากเว็บไซต์ของคุณหรือไม่ อาจช่วยบ่งชี้ว่าเว็บไซต์ของคุณมีมัลแวร์ที่ขโมยข้อมูลบัตรเครดิต
วิธีปกป้องร้านค้า Magento ให้ปลอดภัยจากการโจมตีในอนาคต
การแก้ไขเว็บไซต์ที่ติดเชื้อไม่ทำให้มันปลอดภัยจากการโจมตีในอนาคต ช่องโหว่ที่แฮกเกอร์ใช้ในการฝังมัลแวร์ต้องถูกค้นหาและแก้ไข ไปที่บล็อกโพสต์นี้เพื่อเรียนรู้วิธีป้องกันการฉีดมัลแวร์ Magento นี่คือขั้นตอนที่ต้องปฏิบัติเพื่อปกป้องเว็บไซต์จากการโจมตีในอนาคต:
- ติดตั้ง Web Application Firewall (WAF): WAF จะกรองแฮกเกอร์ มัลแวร์ และบอท WAF ทำงาน مثلประตูตรวจตรา ตรวจสอบทุกトラフィกเข้าเว็บไซต์และดำเนินการเมื่อจำเป็น ข้อดีสำคัญของ WAF ได้แก่:
กรองคำขอ (Request filtering) – ตรวจสอบคำขอ HTTP เข้าและออกทั้งหมด ให้แน่ใจว่ามีเฉพาะ "トラフィกที่ดี" เท่านั้นที่เข้าถึงเซิร์ฟเวอร์
สแกนมัลแวร์สำหรับการอัปโหลด (Malware scanning for uploads) – เว็บไซต์อีคอมเมิร์ซส่วนใหญ่อนุญาตให้ลูกค้าอัปโหลดใบเสร็จและรูปภาพ วิธีนี้เป็นโอกาสสำหรับแฮกเกอร์ในการอัปโหลดสคริปต์และไฟล์ร้าย WAF ป้องกันการโจมตีเหล่านี้
บล็อกบอทที่มี害 (Blocking harmful bots) – บอทร้ายแอบเข้าเว็บไซต์และทำลายมากผ่านการขูดเนื้อหา สแปมฟอรัมด้วยโฆษณา ฯลฯ สามารถหยุดได้ด้วย WAF ที่ทรงพลัง
- ดำเนินการตรวจสอบความปลอดภัย Magento (Magento security audit) เป็นสิ่งสำคัญ เพราะอาจเปิดเผยอันตรายที่คุณไม่เคยรู้ Security audit ควรทำเป็นระยะ หรือเมื่อมีกิจกรรมน่าสงสัย เพื่อให้แน่ใจว่าเว็บไซต์ปลอดภัย ในทุกจุดเวลา การอยู่ภายใต้การป้องกันด้วยเครื่องมือที่เหมาะสมกว่าการดำเนินการหลังความเสียหายเกิดขึ้นแล้ว
ด้วยข้อกังวลเหล่านี้ Astra ได้พัฒนาระบบตรวจสอบความปลอดภัยขั้นสูงที่จะปกป้องคุณจากปัญหาทางความปลอดภัยทั้งหมด
อื่นๆ
- ลบบัญชีผู้ดูแลที่ไม่ได้ใช้งานทั้งหมด
- เปลี่ยนรหัสผ่านบัญชีผู้ดูแลทั้งหมด และใช้รหัสผ่านที่แข็งแกร่งเท่านั้น
- เปิดใช้งานการยืนยันตัวตน 2 ปัจจัย (2FA) ด้วย Google Authenticator เพื่อชั้นความปลอดภัยเพิ่มเติม
- ติดตั้งแพทช์ที่จำเป็นทั้งหมดและอัปเดต Magento เป็นเวอร์ชันล่าสุด ไม่ใช่นักพัฒนา? ขอความช่วยเหลือจาก Codilar
- ใช้เครื่องมือไซเบอร์ความปลอดภัย Magento เพื่อรักษาความปลอดภัยร้านค้าออนไลน์
- สุดท้าย กำหนดค่าเว็บไซต์ให้มีการป้องกัน brute force
Astra Security Suite ถูกออกแบบมาเฉพาะสำหรับร้านค้า Magento และให้การป้องกัน 360 องศาสำหรับการโจมตีอย่าง SQL Injection, Credit Card Hack, Malware Injection, XSS, CSRF, LFI, RFI, Bad Bots และ 100+ การโจมตีอื่นๆ
ลอง Astra DEMO ตอนนี้!
