PrestaShop ได้เผยแพร่คำเตือน (advisory) เพื่อเตือนเกี่ยวกับภัยคุกคามที่เป็นไปได้ในรูปของมัลแวร์ชื่อ XsamXadoo บนร้านของมัน
แฮกเกอร์ โดยนัย สูญเสีย ใช้มัลแวร์นี้เพื่อเข้าถึงร้าน PrestaShop ของคุณ เจ้าของร้าน PrestaShop หลายคนถูกแฮกโดยมัลแวร์นี้แล้ว
จากสิ่งที่เรารู้มา มัลแวร์นี้ใช้ประโยชน์จากช่องโหว่ที่รู้จักในเครื่องมือ PHP – PHPUnit ซึ่งมีอยู่ในโมดูล PrestaShop หลายตัว
คุณจะพบรายละเอียดเพิ่มเติมของช่องโหว่ขณะอ่านต่อไป นอกจากนี้ เราจะอภิปรายขั้นตอนในการตรวจสอบช่องโหว่ในร้านของคุณ
หากคุณถูกแฮก รับการกำจัดมัลแวร์ทันที กับ Astra ตอนนี้
การวิเคราะห์ช่องโหว่ PrestaShop
ช่องโหว่ในเครื่องมือ PHP PHPUnit ถูกระบุว่าเป็น CVE-2017-9841 ตามสิ่งที่รายงานเกี่ยวกับช่องโหว่ มันส่งผลต่อไฟล์ "Util/PHP/eval-stdin.php" ในโฟลเดอร์ PHPUnit
ผู้ที่ใช้ PHPUnit รุ่นก่อน 4.8.28 รวมถึงผู้ที่ใช้รุ่น 5.x ก่อน 5.6.3 มีความเสี่ยงสูงสุด
โจมตีสามารถรันโค้ด PHP arbitrary บนเว็บไซต์ของคุณได้เนื่องจากช่องโหว่นี้ เพิ่มเติม โฟลเดอร์ – '/vendor' ซึ่งเป็นที่ตั้งของไฟล์ที่มีช่องโหว่ กลายเป็น ground zero ของการโจมตี
วิธีตรวจสอบว่าคุณมีช่องโหว่หรือไม่
การตรวจสอบร้านของคุณเพื่อความเสี่ยงง่ายมาก เพียงทำตามขั้นตอนง่ายๆ นี้:
- เข้าถึงไซต์ของคุณผ่านไคลเอนต์ FTP อย่าง Filezilla
- สร้างสำรองข้อมูลเว็บไซต์ของคุณ
- ไปที่โฟลเดอร์
/vendorในไดเรกทอรีรากของเว็บไซต์ - ค้นหาโฟลเดอร์ PHPUnit
ตอนนี้ อาจเกิด 2 กรณี:
กรณีที่ 1: มีโฟลเดอร์ PHPUnit
คุณอยู่ในกลุ่มเสี่ยง ไปข้างหน้าและลบโฟลเดอร์ PHPUnit การลบโฟลเดอร์ PHPUnit จะไม่ขวางขวางการทำงานของเว็บไซต์ของคุณ จริงๆ แล้ว มันจะลดความเสี่ยงการติดเชื้อมัลแวร์ XsamXadoo ใดๆ
ตอนนี้ ทำซ้ำกระบวนการนี้ตั้งแต่ต้นกับโมดูลทั้งหมดของคุณ นั่นคือ ค้นหา หา & ลบ โฟลเดอร์ PHPUnit ในโมดูล PrestaShop ทั้งหมดของคุณ
ร้าน PrestaShop ถูกแฮก? รับการกำจัดมัลแวร์ทันที!
กรณีที่ 2: ไม่มีโฟลเดอร์ PHPUnit
ยินดีด้วย! คุณปลอดภัย 🙂
อย่างไรก็ตาม คุณยังสามารถไปไกลกว่านั้นเล็กน้อยและรักษาความปลอดภัยร้าน PrestaShop ของคุณด้วยมาตรการความปลอดภัยที่เหมาะสม คู่มือ PrestaShop Security Guide นี้ครบวงจร จะเป็นประโยชน์อย่างยิ่งในการบรรลุเป้าหมายนี้
วิธีตรวจสอบว่าคุณถูกแฮกหรือไม่
คุณพบโฟลเดอร์ PHPUnit ในร้านของคุณ คุณลบมันแล้ว แต่ คุณจะยืนยันได้อย่างไรว่าร้านของคุณไม่ได้ถูกแฮก?
ดี โปรดดูร้านของคุณสำหรับอาการการแฮกต่อไปนี้:
- คุณไม่สามารถเข้าถึงเว็บไซต์ของคุณได้
- แอดมินใหม่/ไม่รู้จัก ถูกเพิ่มเข้าเว็บไซต์ของคุณ
- ร้านนำทางไปยังหน้าที่ไม่ได้ร้องขอ
- เว็บไซต์ของคุณกลายเป็นช้ามาก & แสดงข้อความข้อผิดพลาด
- โฆษณา & ป๊อปอัป อันตราย ปรากฏบนเว็บไซต์ของคุณ
- การชำระเงินถูก改动
- ลูกค้าร้องเรียนการใช้บัตรเครดิตผิดประเภท
ผู้ใช้ Astra ไม่ต้องมองหาอาการเหล่านี้ แทนที่จะสแกนร้านของคุณด้วยมัลแวร์สแกนเนอร์ของ Astra
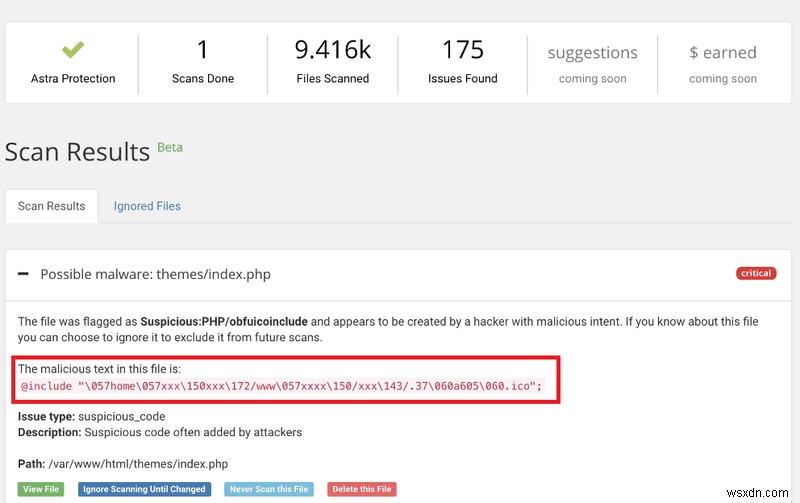
ฉันถูกแฮกแล้ว ตอนนี้ทำไงดี?
ยิ่งคุณกระทำเร็ว ยิ่งคุณควบคุมความเสียหายได้เร็ว
วิธีที่มีประสิทธิภาพและมั่นใจที่สุดคือขอความช่วยเหลือจากผู้เชี่ยวชาญ คุณไม่จำเป็นต้องเข้าสู่วิธีทดลองผิดลองถูกที่ซับซ้อนของการทำความสะอาดมัลแวร์ด้วยตนเอง คุณเพียงต้อง:
- สมัครการกำจัดมัลแวร์ทันที กับ Astra
- กรอกรายละเอียดข้อมูลประจำตัวเว็บไซต์ของคุณ
- ผู้เชี่ยวชาญด้านความปลอดภัยของ Astra จะทำความสะอาดมัลแวร์ & ประตูหลัง ภายในไม่เกิน 6-8 ชั่วโมง
- เว็บไซต์ของคุณจะทำงานได้อย่างสมบูรณ์ & ราบรื่น
หากคุณมีความรู้ด้านความปลอดภัยสูงกว่าค่าเฉลี่ย คุณลองทำความสะอาดมัลแวร์ด้วยตนเองได้ คู่มือการกำจัดมัลแวร์ PrestaShop นี้จะช่วยคุณ
หมายเหตุ: หากคุณไม่มีความรู้ความสามารถด้านความปลอดภัยที่เกินกว่าค่าเฉลี่ย เราขอแนะนำอย่างยิ่งให้ไม่เลือกวิธีนี้ การทำความสะอาดมัลแวร์ที่ไม่มีประสิทธิภาพอาจทำให้ไซต์ของคุณถูกแฮกแย่ลง
สรุป – ดำเนินการทันที
ร้าน PrestaShop ตกอยู่ภายใต้การโจมตีมัลแวร์ขนาดใหญ่ เว้นแต่คุณจะดำเนินการเร็ว คุณอาจต้องเผชิญกับร้าน PrestaShop ที่ถูกแฮก
สำหรับความปลอดภัยที่เพิ่มขึ้น ตรวจสอบให้แน่ใจว่าคุณนำมาตรการความปลอดภัยที่แนะนำมาใช้กับร้านของคุณ