

WP Time Capsule เป็นปลั๊กอิน WordPress ที่ค่อนข้างยอดนิยมเมื่อพูดถึงการสำรองข้อมูล & staging ของ WordPress มันทำให้กระบวนการซับซ้อนของการสำรองข้อมูล & staging กลายเป็นเรื่องของแค่หนึ่งคลิก
อย่างไรก็ตาม ถึงแม้ลักษณะเปราะบางของความปลอดภัยในปลั๊กอิน WordPress การเปิดเผยช่องโหว่จึงไม่คาดคิดง่าย แน่นอน WP Time Capsule plugin ไม่ใช่ข้อยกเว้น จริงๆ แล้ว ในวันที่ 8 มกราคม ช่องโหว่ Authentication Bypass ที่รุนแรงถูกค้นพบในปลั๊กอินยอดนิยมนี้
การเปิดเผยนี้วางผู้ใช้งานที่ใช้งานอยู่มากกว่า 20,000 คนในความเสี่ยง แม้ทีมพัฒนาปลั๊กอินจะแก้ไขช่องโหว่และปล่อยรุ่นที่แก้ไขแล้ว 1.21.16 ในวันเดียวกัน ผู้ที่อยู่บนรุ่นเก่ายังคงเผชิญภัยคุกคาม
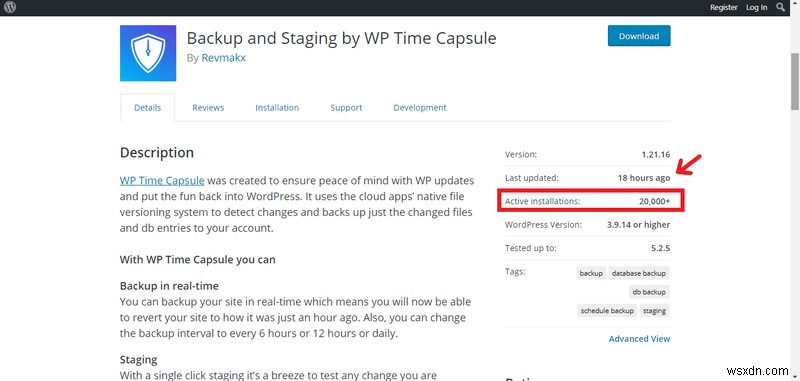
หากคุณอยู่บนรุ่นใดก่อน 1.21.16 ให้อัปเดตทันที
จนถึงตอนนี้ ไม่มีข่าวเกี่ยวกับการ exploit แต่ หากคุณยังคงอยู่บนรุ่นที่มีช่องโหว่ มีหลายสิ่งที่อาจผิดพลาด
ด้วยโพสต์บล็อกนี้ เราจะพาคุณผ่านพื้นฐานของ Authentication Bypass ใน WordPress และตอบคำถามอย่าง – Authentication Bypass คืออะไร & มันส่งผลต่อเว็บไซต์ของคุณอย่างไร เราจะแชร์แก้ไขความปลอดภัยที่คุณสามารถนำไปใช้เพื่อตรวจสอบภัยคุกคาม
มาเริ่มกันเลย
Authentication Bypass ใน WordPress คืออะไร?
การกรอกหน้าล็อกอินเป็นขั้นตอนแรกที่คุณทำเพื่อเข้าถึงข้อมูลภายในในไซต์หรือซอฟต์แวร์อื่นๆ สำหรับเรื่องนั้น เมื่อใครก็ตามได้รับการเข้าถึงเว็บไซต์ แผงผู้ดูแล บัญชีผู้ใช้ ฯลฯ โดยไม่มีการยืนยันตัวตนที่เหมาะสม เรียกว่า "Authentication Bypass" (การข้ามการยืนยันตัวตน)
OWASP 定義 Authentication Bypass ดังนี้
มันส่งผลต่อเว็บไซต์ของคุณอย่างไร?
แน่นอน ใครก็ตามที่ได้รับการเข้าถึงเนื้อหาภายในของเว็บไซต์ของคุณอย่างผิดกฎหมาย คือไม่ดี อย่างไรก็ตาม ผลลัพธ์ของ Authentication Bypass อาจรุนแรงมากกว่านั้น ฉันรายการผลลัพธ์ที่รู้จักบางส่วนในส่วนต่อไปนี้:
- โจมตีที่มีสิทธิ์แอดมินสามารถ操纵การตั้งค่าเว็บไซต์ของคุณได้
- โจมตีสามารถใช้ประโยชน์จากเนื้อหาของไซต์ หรือใช้ข้อมูลลับอย่างผิดประเภท
- แฮกเกอร์สามารถอัปโหลด web shell บนเว็บไซต์ของคุณได้
มีผลลัพธ์ทางเทคนิคอื่นๆ ที่อยู่นอกขอบเขตของโพสต์บล็อกนี้
คุณควรทำอะไร?
อัปเดต
เช่นที่เราได้กล่าวไว้ก่อนหน้า ทีมพัฒนา WP Time Capsule แพทช์ช่องโหว่ในรุ่นที่อัปเดตแล้ว 1.21.16
การอัปเดตเป็นรุ่นนี้เป็นขั้นตอนที่มีكمةและสมเหตุสมผลที่สุดที่คุณสามารถทำได้
นอกจากการอัปเดตแล้ว การนำมาตรการป้องกันต่อไปนี้ไปใช้ จะช่วยคุณในการปกป้องเว็บไซต์ WordPress ของคุณเพิ่มเติม:
- อย่าเปิดเผย authentication schema ในสคริปต์เบราว์เซอร์ฝั่งไคลเอนต์
- ตรวจสอบความถูกต้องของ user input ทั้งหมดฝั่งเซิร์ฟเวอร์
- ตั้งค่ากลไกการถ่ายโอนข้อมูลที่เข้ารหัสระหว่างเบราว์เซอร์และเซิร์ฟเวอร์
- ติดตั้งปลั๊กอินเพื่อให้การยืนยันตัวตนซ้ำ (re-authentication) และ session time out เป็นระยะ
- ส่งคุกกี้และข้อมูลเซสชันทั้งหมดผ่านช่องทางที่เข้ารหัส
สุดท้าย…
รู้ว่า การใช้ปลั๊กอินที่มีช่องโหว่บนเว็บไซต์ของคุณ เป็นเหตุผลที่พบบ่อยที่สุดในการถูกแฮก เราแนะนำให้ผู้ใช้ WP Time Capsule ทุกคนย้ายไปรุ่นที่ปลอดภัยโดยเร็วที่สุด
เพิ่มเติม การรักษาความปลอดภัยเว็บไซต์ของคุณด้วยโซลูชันความปลอดภัยเฉพาะกิจ เป็นข้อแนะนำเสมอ
หากคุณมีคำถามที่จะถาม เพียงคอมเมนต์ด้านล่าง และใครบางคนจากทีมของเราจะติดต่อกลับ
