

"คุณมีเงิน 500 ดอลลาร์รออยู่ในบัญชี PayPal! แค่คลิกที่นี่!" - 聽起來คุ้นเคยไหม?
ตามรายงานของ Kaspersky (PDF) การโจมตีฟิชชิงทางอีเมล - คนแปลกหน้าติดต่อทำเป็นองค์กรจริงอย่างธนาคาร - เพิ่มขึ้น 87% จากปี 2011 ถึง 2013 การเพิ่มขึ้นนี้เกิดขึ้นแม้อัตราสแปมอีเมล - ที่บริษัทจริงส่งอีเมลโฆษณา - ลดลงจากปี 2012 ถึง 2013
เราสามารถคาดเดาได้ว่าการเปลี่ยนแปลงจากสแปมไปสู่ฟิชชิง แสดงว่าอีเมลฟิชชิงมีประสิทธิภาพมากกว่าในการล่อให้ผู้ใช้อีเมลอย่างเราคลิกลิงก์และสละข้อมูลส่วนตัวให้กับนักฉ้อโกง
ที่นี่ MUO เราได้ครอบคลุมเรื่องฟิชชิงค่อนข้างมาก เพราะเป็นภัยคุกคามความปลอดภัยที่สำคัญและเพิ่มขึ้นเรื่อยๆ ในปี 2011 Matt เขียนบทความเกี่ยวกับฟิชชิงและวิธีจดจำได้ดี ตลอดปีเราให้ข้อมูลอัปเดตช่องโหว่ฟิชชิงใหม่ๆ เช่นการฟิชชิงหน้าล็อกอิน Google ในต้นปี 2014
ระวังอีเมลปลอม
ถ้ามีข้อความเดียวที่ควรจดจำไว้ คือ การศึกษาเป็นการป้องกันฟิชชิงอันดับหนึ่ง หากคุณมีความรู้เกี่ยวกับวิธีง่ายๆ ในการจับการโจมตีฟิชชิงหรือการฉ้อโกงอีเมลอื่นๆ คุณจะป้องกันตัวเองได้เต็มที่ ไม่มีซอฟต์แวร์ตัวไหนทำให้คุณหยุดคลิกลิงก์ ดาวน์โหลดไฟล์ หรือล็อกอินหน้าปลอมได้ คุณคือ防线สุดท้ายของตัวเอง
เราเคยอธิบายวิธีใช้เทคโนโลยีอย่าง DNS services และการตั้งรายการฟิชชิงในเบราว์เซอร์เป็นการป้องกัน แต่นอกจากเทคโนโลยีแล้ว ยังมีลักษณะของอีเมลเข้าเฉพาะบางอย่างที่คุณสามารถสังเกตเพื่อระบุและลบอีเมลอันตรายได้
ความโลภของมนุษย์
นักฉ้อโกงอีเมลจะล่าเลี้ยงอารมณ์มนุษย์เพื่อให้คุณคลิกลิงก์ อารมณ์ที่ใช้บ่อยที่สุดคือ ความโลภ ความรู้สึก виновать ความเมตตา ความโลภทางเพศ และความกลัว อันแรกที่จะพูดถึงคือการหลอกลวงที่ใช้ความโลภ
จนถึงตอนนี้ นี่ก็เป็นรูปแบบฟิชชิงที่พบบ่อยที่สุดด้วย
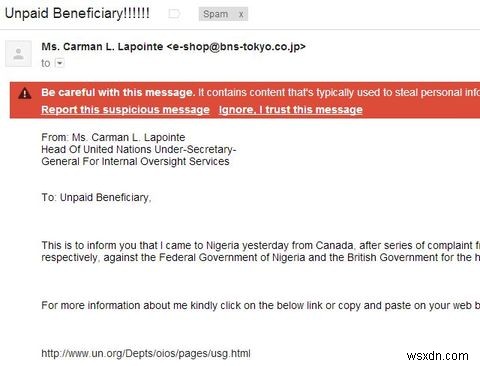
โดยปกติจะเกี่ยวกับข้อตกลงทางกฎหมายแบบ "ผู้รับผลประโยชน์" ที่ใครสักคนต้องการความช่วยเหลือจ่ายเงินให้ผู้รับผลประโยชน์ต่างประเทศ คุณ - ที่โชคดีได้อยู่ในพื้นที่ที่อนุมัติการโอนเงินปลอดภัยโดยปราศจากการทุจริตรัฐบาล - กลายเป็นผู้กลางในการโอนเงินง่ายๆ สำหรับความพยายาม คุณได้รับค่าตอบแทนที่สบายใจมาก
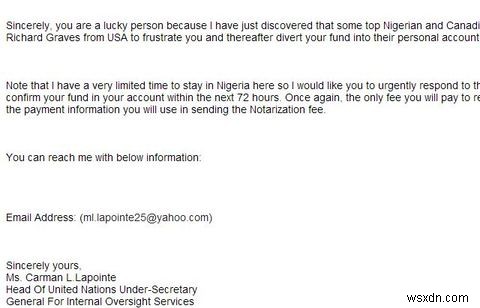
อีเมลเหล่านี้มักดูเป็นทางการ พร้อมลายเซ็นท้ายอีเมลกล่าวถึงองค์กรใหญ่ที่ไม่ควรเกี่ยวข้องกับการฉ้อโกงแบบนี้ใช่ไหม? นั่นเป็นจริง - แต่ปัญหาคือ คนคนนั้นไม่ได้มาจากหน่วยงานนั้นจริงๆ นี่คือการฉ้อโกงเก่าแก่ที่รู้จักกันดีชื่อ "Nigerian 419 scam" เลข 419 หมายถึงมาตรา 419 ของประมวลกฎหมายอาญานाइจีเรีย
การหลอกลุงนี้แค่ขอให้คุณตอบอีเมลกลับ และพวกเขาจะเริ่มทอเรื่องราวยาวนานน่าเชื่อถือ จนสุดท้ายคุณให้ข้อมูลบัญชีธนาคาร
ไม่ใช่ทุกอีเมลที่ระบุชื่อประเทศไนจีเรียโดยเฉพาะ อีเมลฟิชชิงเหล่านี้ไหลเข้ากล่องจดหมายทั่วโลก กล่าวถึงความช่วยเหลือโอนเงินออกจากจีน ตะวันออกกลาง และภูมิภาคอื่นๆ
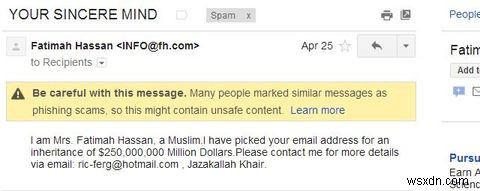
พวกเขาเป็นคนจริง - ไม่ใช่บอท - ที่จะตอบคุณเมื่อคุณส่งอีเมล พวกเขาอาจดูน่าเชื่อถือมาก แต่โปรดมั่นใจ พวกเขาคือนักอาชญากรที่หวังว่าจะมีเหยื่อโชคร้ายตอบอีเมลเหล่านี้ เมื่อเห็นแบบนี้ ให้กดลบทิ้งทันที ถ้าตอบกลับ สิ่งเดียวที่จะถูกโอนคือเงินออกจากบัญชีของคุณ
คนที่โดนหลอกไม่ได้โง่ ลองดูวิดีโอ ZDnet ที่เหยื่อ "Jill" ยอมรับว่าเสียเงินเกิน 300,000 ดอลลาร์ใน 4 ปี
ความเมตตาของมนุษย์
นักฉ้อโกงอีเมลไม่ได้ล่าแค่อารมณ์เชิงลบ ถ้าคุณเป็นคนดี พวกเขาก็มาล่าคุณด้วย วิธีทั่วไปคืออีเมลทำเป็นมูลนิธิ โดยมากเป็นมูลนิธิที่คุณไม่เคยได้ยิน - ไม่ใช่องค์กรใหญ่ระดับชาติหรือระดับโลก - เพราะถ้าใช่ อีเมลต้องเชื่อมโยงกับองค์กรนั้น
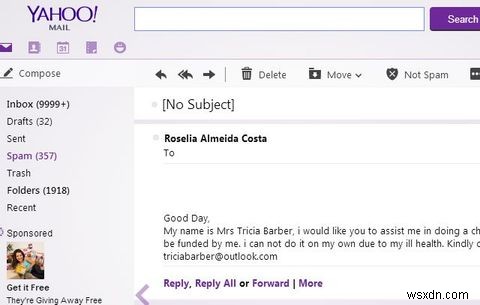
แทนนั้น นักฉ้อโกงกล่าวถึงสาเหตุสำคัญที่พวกเขา "ระดมทุน" และต้องการการสนับสนุนจากคุณ อีเมลมักเป็นอีเมลฟรีทั่วไป
การหลอกลวงอีเมลที่พบบ่อยกว่านั้นคือการแฮ็กบัญชีและส่งอีเมลจำนวนมาก โดยบัญชีอีเมลของเพื่อนหรือผู้ติดต่อที่ไม่ปลอดภัยถูกแฮ็ก
แฮกเกอร์จะส่งอีเมลให้ทุกคนในรายชื่อติดต่อ เล่าถึงเรื่องราวน่าสะพรึงว่าติดอยู่ที่ไหนที่หนึ่ง และต้องการเงิน
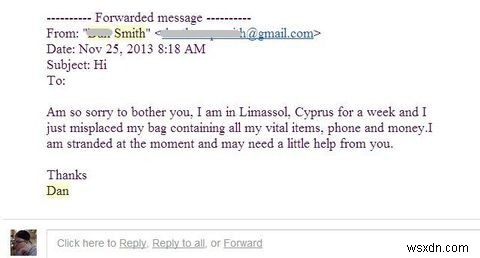
พวกเขารอการตอบกลับ ทอเรื่องต่อไป แล้วขอให้ส่งเงินผ่าน Western Union หรือบริการโอนเงินอื่นๆ เคยได้ยินเรื่องคนโทรศัพท์คุยกับนักฉ้อโกงด้วย มีผู้สูงอายุคนหนึ่งเชื่อว่าหลานชายติดอยู่ในฝรั่งเศส และเกือบส่งเงิน 3,000 ดอลลาร์ ก่อนครอบครัวจะชักจูงให้คิด直
ความจำที่ไม่ดีของคุณ
คุณยุ่ง คุณไม่จำได้ครึ่งหนึ่งของสิ่งที่คุณสมัครออนไลน์สัปดาห์ที่แล้ว เลยง่ายเดือนที่แล้ว นักฉ้อโกงบางคนนับถือความไม่จำของคุณเมื่อส่งอีเมลฟิชชิงแจ้งว่าคำขอของคุณได้รับอนุมัติ หรือว่าคุณเป็นผู้ชนะการแข่งขันที่คุณไม่จำได้ว่าสมัคร
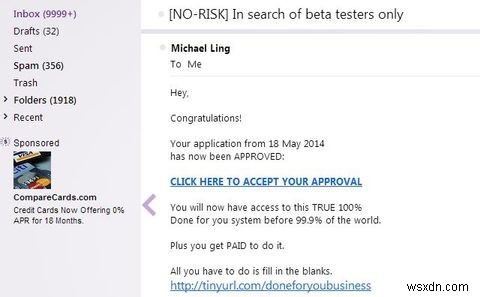
อีเมล "คำขอของคุณได้รับอนุมัติ" เป็นโปรดของผม เพราะมันเก่งมาก มันมีผลกับคนยุ่งที่เคลื่อนไหวออนไลน์มาก คุณไม่จำได้ว่าสมัคร - แต่ความอยากรู้อาจชนะใจ คุณกดลิงก์ไป ที่เหลือคือประวัติศาสตร์
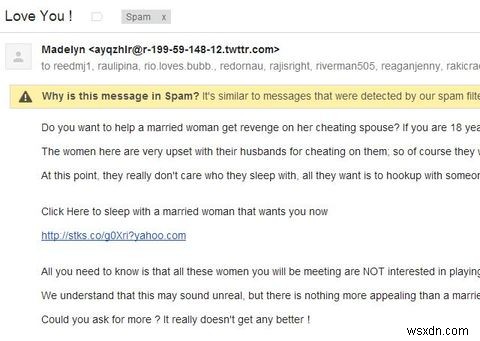
อีเมล "คุณเป็นผู้ชนะ" ยิ่งพบบ่อย ทุกคนชอบได้รางวัล และบางครั้งจำนวนเงินน่าตื่นเต้นจนทนไม่ไหวตอบรับรางวัล
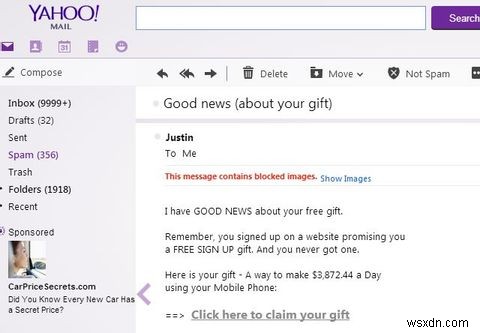
วิธีการมักเป็น: เพื่อรับรางวัล คุณต้องให้ข้อมูลธนาคารเพื่อ "โอนเงินตรง" แต่จริงๆ แล้วคือ "ถอนเงินตรง"!
อีเมลฟิชชิงแบบนี้มีผลเพราะใครไม่อยากเชื่อว่าตนได้รางวัลสุดท้าย?
คำแนะนำ: ถ้าคุณไม่จำได้ว่าสมัครอะไร โอกาสมากที่คุณไม่ได้สมัคร จงไม่คลิกลิงก์ กด "ลบ" แทน
การหาความรัก
คุณรู้ไหมว่าการตลาดมีคติว่า "เพศขายได้" น่าเสียดายในโลกนักฉ้อโกงอีเมล กฎเดียวกันก็ใช้ได้ ทุกวันอีเมลนับไม่ถ้วนส่งไปหาผู้ชายส่วนใหญ่ อ้างว่าจากผู้หญิงที่หาแฟน ไปไหนมาไหน มีเรื่องราว และทุกอย่างระหว่างนั้น
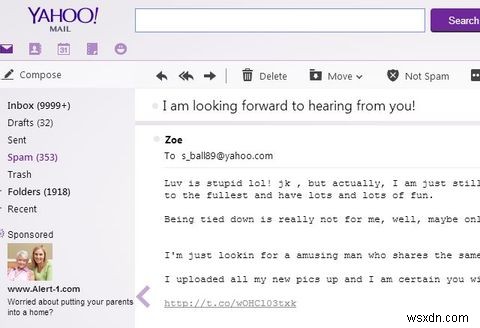
นักฉ้อโกงนับถือว่าคุณจะคลิกลิงก์ (มักเป็น tinyurl) หรือตอบอีเมลขอดูรูปหรือเริ่มสนทนา
ผลลัพธ์มักเป็นนักฉ้อโกง (มักไม่ใช่ผู้หญิงจริง) ตอบกลับและดึงคุณเข้าสู่การสมัครบริการหาคู่ออนไลน์เพื่อ "ต่อสนทนาอย่างเป็นส่วนตัว"
แย่กว่านั้น มีกรณีที่นักฉ้อโกงทำเป็นว่าอยู่ในวิกฤตการณ์เงินทุนหรืออันตราย จนทำให้เหยื่อเชื่อและส่งเงินช่วย "ผู้หญิงบेचาราที่หาผู้ชายดูแล"
ควรไม่ต้องพูดว่าต้องเพิกเฉยอีเมลเหล่านี้ น่าเสียดายที่มันยังคงมีอยู่ แสดงว่าอัตราสำเร็จสูงมาก ถ้าคุณหาความรัก ผมแนะนำให้ทำโปรไฟล์ดียิ่งขึ้นบนเว็บหาคู่ แต้อีเมลเหล่านี้จะไม่ให้ความรัก แค่ให้กระเป๋าว่าง
ใช้ความกลัว против คุณ
การหลอกลวงอีเมลพบบ่อยสุดท้าย คือสิ่งที่ผมเรียกว่า "Shock and Awe" (ช็อกและออ) คลาสสิกคือปลอมอีเมลจากองค์กรจริงอย่าง PayPal หรือ Facebook แต่ครั้งนี้เป็นองค์กรไม่แสวงหากำไรหรือหน่วยงานรัฐที่ดูแลความปลอดภัยสาธารณะ
อีเมลจะเตือนเรื่องน่าประหลาดที่ดึงดูดใจ เช่น เตือนว่าอัตราดอกเบี้ยกู้ยืมท้องถิ่นตกต่ำสุด ("คลิกที่นี่รับอัตราต่ำเลย!") หรือเตือนล่าสุดว่ามีผู้กระทำความร้ายทางเพศย้ายเข้ามาในย่านคุณ
เราเคยแนะนำและจะแนะนำอีก - อย่าคลิกลิงก์ในอีเมลแบบนี้! ถ้ากลัวจริง ให้วางเมาส์บนลิงก์ดู URL ในแถบสถานะเบราว์เซอร์ ถ้าหาไม่เจอ คลิกขวาเลือกคัดลอกที่อยู่ลิงก์
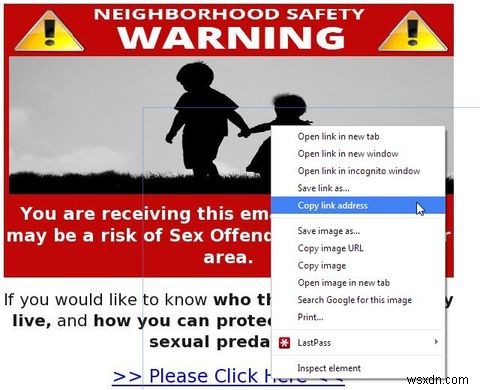
วาง URL ใน Notepad เพื่อดูลิงก์จริงนำไปไหน
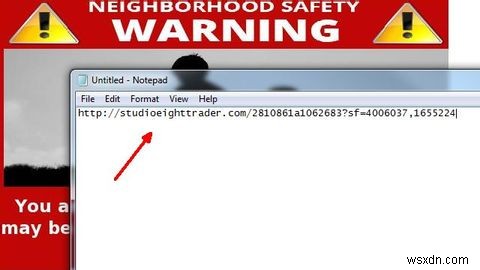
คุณจะพบว่ามันไปยัง URL .com แปลกๆ ที่คุณไม่รู้จัก ไม่ใช่ .org หรือ .gov ที่คาดหวังจากหน่วยงานจริง
ความจริงคือ วิธีที่มีประสิทธิภาพสุดในการป้องกันอีเมลฟิชชิงและการฉ้อโกงที่ล่าเลี้ยงอารมณ์มนุษย์ คือการกำจัดอารมณ์ทั้งหมดเมื่อจัดการกล่องจดหมาย บริการอีเมลออนไลน์ส่วนใหญ่จับอีเมลเหล่านี้ได้ดีและย้ายไปโฟลเดอร์สแปม แต่เมื่อพลาด ความรู้สึกตื้นและความระมัดระวังของคุณจะช่วยป้องกันคุณจากส่วนที่เหลือได้มาก
