

คุณเห็นคำเตือนสีแดงใหญ่เมื่อพยายามเข้าชมเว็บไซต์ บอกว่าเว็บไซต์อันตราย? นี่เป็นสัญญาณของมัลแวร์บนเว็บไซต์ WordPress และเว็บไซต์ของคุณถูก Google ใส่ในบัญชีดำ (Blacklist)
Google ต้องการประสบการณ์ค้นหาที่ปลอดภัย โครงการ Safe Browsing จะติดธงเว็บไซต์ที่มีเนื้อหาอันตรายหรือลิงก์สแปม พร้อมข้อความเตือนหลายแบบ: "เว็บไซต์หลอกลวง", "โจมตีฟิชชิ่ง", "เว็บไซต์นี้อาจทำลายคอมพิวเตอร์", "เว็บไซต์ข้างหน้ามีมัลแวร์", "เว็บไซต์อาจถูกแฮก", "เว็บไซต์นี้ถูกรายงานว่าไม่ปลอดภัย", "หน้านี้พยายามโหลดสคริปต์จากแหล่งไม่ได้รับอนุญาต" และอื่นๆ
หากเห็นคำเตือน Google Blacklist ให้ดำเนินการด่วน ขั้นแรกคือ สแกนเว็บไซต์ เพื่อยืนยันการถูกแฮก 100%
สำคัญที่จะดำเนินการเร็ว เพราะคำเตือนนี้ทำให้ผู้เยี่ยมชมหนีไป และトラフィกลดลง นอกจากนี้ เบราว์เซอร์หลายตัวรวมถึง Chrome ใช้ Google Safe Browsing ปกป้องผู้ใช้ และอาจบล็อกトラフィกส่วนใหญ่จากเว็บไซต์ของคุณ คุณควรปกป้องเว็บไซต์ ข้อมูล และผู้เยี่ยมชมจากอันตราย จึงต้องให้ความสำคัญกับการลบ Google Blacklist
TL;DR: ลบคำเตือน Google Blacklist โดยกำจัดมัลแวร์ที่ทำให้ Google ติดธงเว็บไซต์ ด้วย MalCare คุณทำความสะอาดมัลแวร์ได้ในไม่กี่นาที และใช้รายการตรวจสอบหลังทำความสะอาดเพื่อส่งคำขอตรวจสอบให้ Google
Google Blacklist คืออะไร
Google ต้องการส่งเสริมการค้นหาที่ปลอดภัย ทุกวัน Google ติดธงเว็บไซต์หลายพันแห่งที่ถือว่าไม่ปลอดภัย เว็บเหล่านี้มักมีมัลแวร์หรือเนื้อหาล่อลวง เมื่อ Google ใส่เว็บไซต์ในบัญชีดำ ผู้เยี่ยมชมที่คลิกจากเครื่องมือค้นหาจะเห็นคำเตือนสีแดงใหญ่ หรือป้าย 'Dangerous' ในแถบ URL

ไม่ chỉแค่นั้น Google Blacklist ส่งผลต่อ WordPress หลายทาง: เมื่อ Google ใส่บัญชีดำ จะยกเลิกการจัดทำดัชนี (Deindex) เว็บไซต์ หมายถึงเว็บไซต์หยุดแสดงในหน้าผลการค้นหาของ Google
ผลคือ หน้าเว็บหยุดแสดงในผลค้นหา และผู้เยี่ยมชมถูกใจไม่ให้เข้าชม จะเห็นการลดลงอย่างมากของ organic traffic นอกจากนี้ โซลูชันแอนตี้ไวรัส โฮสติ้ง และเบราว์เซอร์หลายตัวอ้างอิง Google Blacklist จึงอาจติดธงเว็บไซต์ของคุณหรือระงับบัญชี
มีคำเตือน Blacklist หลายแบบ ขึ้นอยู่กับสาเหตุที่ Google ใส่บัญชีดำ มาดูตัวอย่าง:
Deceptive site ahead (เว็บไซต์หลอกลวงข้างหน้า)
This site may be hacked (เว็บไซต์นี้อาจถูกแฮก)
Phishing attack ahead (โจมตีฟิชชิ่งข้างหน้า)
This site may harm your computer (เว็บไซต์นี้อาจทำลายคอมพิวเตอร์)
The site ahead contains malware (เว็บไซต์ข้างหน้ามีมัลแวร์)
This website has been reported as unsafe (เว็บไซต์นี้ถูกรายงานว่าไม่ปลอดภัย)
This page is trying to load scripts from unauthenticated sources (หน้านี้พยายามโหลดสคริปต์จากแหล่งไม่ได้รับอนุญาต)
Government-backed attackers may be trying to steal your password (ผู้โจมตีที่ได้รับการสนับสนุนจากรัฐบาลอาจพยายามขโมยรหัสผ่าน)
The site ahead contains harmful programs (เว็บไซต์ข้างหน้ามีโปรแกรมอันตราย)
วิธีตรวจสอบว่าเว็บไซต์ถูก Google Safe Browsing ใส่บัญชีดำ (Google Blacklist Check)
สำคัญที่จะยืนยันว่าเว็บไซต์ WordPress อยู่ในบัญชีดำของ Google ก่อนแก้ไข ในกรณีที่ดีที่สุด Google ส่งอีเมล แจ้งว่าเว็บไซต์มีมัลแวร์ พร้อมลิงก์ฟอรัมและบทความช่วยแก้ไข แต่ยังมีวิธีอื่นๆ:
Google Search Console
นอกจากอีเมลแล้ว คุณจะเห็น ไฟล์และหน้าที่เป็นอันตรายแสดงใน Google Search Console ภายใต้ Security Issues ควรทำความคุ้นเคยกับ Search Console เพราะคุณจะส่งคำขอตรวจสอบ (Review Request) จากที่นี่ ต้องแน่ใจว่ามีสิทธิ์แอดมิน
ตรวจสอบคำเตือนของ Google
ยังมี หน้าคำเตือนสีแดงของเบราว์เซอร์ เราได้รับอีเมลจากแอดมินที่ตกใจกับ "หน้าจอสีแดงมรณะ" หลายครั้ง เพราะลูกค้าเห็นคำเตือนและหนีไปจำนวนมาก ทราฟิกและรายได้ลดลง สถานการณ์วุ่นวายและน่ากลัว ในบางกรณี ผลการค้นหาจะติดฉลากคำเตือน ให้ผู้เยี่ยมชมเห็น
ใส่ใจความคิดเห็นจากลูกค้า
โปรแกรมแอนตี้ไวรัสก็จะบล็อกเว็บไซต์ หรือส่วนหนึ่ง ไม่ให้แสดงบนคอมพิวเตอร์ผู้ใช้ แม้ลูกค้าจะกล้าหาญเข้าชม เว็บที่ถูกแฮก คอมพิวเตอร์ก็ป้องกันพวกเขา หากลูกค้าจะร้องเรียนเรื่องนี้ ให้ตรวจสอบอย่างจริงจัง
ตรวจสอบผลการค้นหา Google
ดูที่ Google Search ด้วย เพราะ Google จะนำเว็บไซต์ของคุณออกจากผลการค้นหา เว็บไซต์จะไม่ถูกจัดทำดัชนี ไม่มีใครหาเจอโดยไม่รู้ที่อยู่
ตรวจสอบรายงานความโปร่งใสของ Google (Transparency Report)
Google ระบุลิสต์ออนไลน์สำหรับเว็บไซต์ที่ถูกใส่บัญชีดำ คุณตรวจสอบเว็บไซต์ใดๆ ได้ที่ Google Transparency Report เพื่อดูว่าเว็บไซต์ของคุณถูกใส่บัญชีดำหรือไม่ นี่เป็นวิธียืนยันแน่นอน
ทำไมเว็บไซต์ของคุณถึงถูก Google ใส่บัญชีดำ
เช่นที่อธิบาย เมื่อ Google รวบรวมข้อมูลเว็บไซต์และพบสิ่งไม่ดี จะใส่บัญชีดำ "สิ่งไม่ดี"เหล่านี้อาจเป็น:
- เว็บไซต์ถูกแฮก: เว็บไซต์ถูกบุกรุกลับและมีมัลแวร์ Google แยกประเภทการแฮก เช่น เนื้อหาฟิชชิ่ง สแปม หรือมัลแวร์ดาวน์โหลดที่ทำลายอุปกรณ์ผู้เยี่ยมชม แต่ในบทความนี้ เราพิจารณาทั้งหมดว่าเป็นมัลแวร์
- เว็บไซต์มีหน้าเว็บสแปม: สมมติเว็บไซต์ตัวเองไม่ใช่สแปม นี่เป็นผลทั่วไปของมัลแวร์ แฮกเกอร์โจมตีเว็บเพื่อแทรกหน้าสแปมสำหรับผลิตภัณฑ์/บริการผิดกฎหมาย เพราะ Google ไม่จัดทำดัชนีเว็บของพวกเขา จึง "ขี่ค้าง" บนเว็บของคุณเพื่อรับトラフィกจาก SEO
- ปลั๊กอินโหลดเนื้อหาจาก URL ที่ถูกบัญชีดำ: มีปลั๊กอินหรือธีมโหลดเนื้อหาจากเว็บที่ถูกติดธง อาจเป็นแค่ไฟล์รูปภาพ แต่ก็ก่อให้เกิดปัญหา เว็บของคุณไม่มีมัลแวร์ แต่ Google ติดธงว่าเป็นเนื้อหาอันตรายหรือหลอกลวง
- ใช้กลยุทธ์ Black Hat SEO: พยายามหลุดลอจิกเครื่องมือค้นหาเพื่อได้トラフィก เนื้อหาน่าจะไม่ตรงกับ SEO hack ผู้เยี่ยมชมถูกหลอกเข้าเว็บ Black Hat SEO ละเมิดนโยบาย Google อย่างร้ายแรง จะทำให้เว็บถูกบัญชีดำเร็วมาก นอกจากนี้ Hack ใช้ได้แค่ระยะสั้น ผลที่ได้จะหมดไปในที่สุด
กลยุทธ์ Black Hat SEO ที่ต้องหลีกเลี่ยง:
- Cloaking: Google เห็นเวอร์ชันหนึ่ง ผู้เยี่ยมชมเห็นอีกเวอร์ชัน
- Scraping: ดึงข้อมูล/เนื้อหาจากเว็บอื่น เช่น ราคา ข้อมูลสินค้าจากร้านออนไลน์
- Keyword stuffing: คีย์เวิร์ดเยอะมาก เนื้อหาน้อย
- Buying backlinks: ซื้อแบ็กลิงก์เพื่อหลอกระบบสัญญาณความน่าเชื่อถือ
- Duplicate content: คัดลอกเนื้อหาจากเว็บอื่น = ขโมยคุณค่าจากเว็บอื่น
นี่คือสาเหตุหลักที่ Google ใส่บัญชีดำ สำหรับการอ่านเพิ่มเติม ดูรายการคำเตือนของ Google
วิธีกำจัดการติดมัลแวร์จากเว็บไซต์
เพื่อนำเว็บไซต์ออกจากบัญชีดำของ Google มีกระบวนการ 5 ขั้นตอน:
- ระบุอาการมัลแวร์
- สแกนเว็บไซต์ยืนยันการถูกแฮก
- ทำความสะอาดไฟล์ที่ถูกแฮกและมัลแวร์
- ทำรายการตรวจสอบหลังทำความสะอาด
- ส่งคำขอตรวจสอบให้ Google
ขั้นตอนสำคัญที่สุดคือกำจัดมัลแวร์จากเว็บไซต์ เราจะพูดรายละเอียด
ก่อนเริ่มต้น
เราทำความสะอาดเว็บไซต์พันรายที่มีมัลแวร์ มีจุดสำคัญ:
- ความเร็วสำคัญ: การแฮกเลวร้ายขึ้นแบบเอ็กซ์โพเนนเชียลหากทิ้งไว้ Google ติดตามเวลาที่แอดมินใช้แก้ไขปัญหาความปลอดภัย ไม่มีการบอกชัดเจนว่านำไปใช้อย่างไร แต่เราสมมติได้ว่ามีผล
- หลีกเลี่ยงการทำความสะอาดด้วยตนเอง: แม้ผู้เชี่ยวชาญ WordPress การกำจัดมัลแวร์ยาวนาน น่าเบื่อ และมักทำให้เว็บเสีย ผู้เชี่ยวชาญด้านความปลอดภัยก็ใช้เครื่องมือค้นหามัลแวร์ซ่อนอยู่ในไฟล์/โฟลเดอร์ นานานับบรรทัดโค้ดด้วยตนเอง
- มัลแวร์เพียงครึ่งหนึ่งของศึก: 90% มัลแวร์ติดได้เพราะช่องโหว่หรือ Backdoor ดังนั้นแม้กำจัดโค้ดแฮกได้ หากไม่ปิดช่องโหว่/Backdoor การติดเชื้อจะเกิดซ้ำ
- คำแนะนำอาจดีหรือไม่ดี: WordPress เป็นชุมชน ไม่ได้แค่ CMS มีคนหลายคนให้คำแนะนำไม่ดีโดยไม่ได้ตั้งใจ พวกเขาเจอปัญหาและแก้ได้แบบหนึ่ง ไม่ได้หมายความว่าวิธีนั้นดีที่สุดหรือดีจริง โดยเฉพาะเรื่องความปลอดภัย เช่น คำแนะนำซ่อนหน้าล็อกอิน หรือป้องกันโฟลเดอร์สำคัญด้วยรหัสผ่าน เป็นความคิดไม่ดี จะก่อปัญหามากกว่าแก้ปัญหา
1. ระบุอาการมัลแวร์บนเว็บไซต์
ตอนนี้คุณกำหนดแล้วว่าเว็บไซต์อยู่ในบัญชีดำ Google หรือยัง แต่มัลแวร์ยากกว่านั้น มันซ่อนอยู่ที่ไม่น่าคาดคิด และปรากฏแบบแปลกประหลาด จึงสำคัญที่จะระบุอาการ
อาการปรากฏในผลการค้นหา
ที่แรกที่เห็นเครื่องหมายมัลแวร์คือผลการค้นหา (SERPs) จะให้ข้อมูลสุขภาพเว็บไซต์หากคุณรู้ว่าต้องดูอะไร
- Meta descriptions กุ้งกินราก (Junk meta descriptions): Meta description คือคำอธิบายใต้ผลค้นหา ปกติจะเห็นเนื้อหาที่คุณตั้ง แต่บางมัลแวร์เปลี่ยนเป็นค่าขยะหรือตัวอักษรญี่ปุ่น - เครื่องหมายทั่วไปของมัลแวร์
- Google ติดธงเว็บไซต์: หาก Google ติดธงผลค้นหาด้วยข้อความ 'This site may be hacked' หรือ 'This site may contain malware' เว็บไซต์น่าจะติดเชื้อแล้ว
- หน้าที่ถูกจัดทำดัชนี (Indexed pages): เมื่อ Google เว็บของคุณ จะแสดงหน้าทั้งหมด หากจำนวนหน้าที่จัดทำดัชนีมากกว่าจริงมาก Google กำลังจัดทำดัชนีหน้าสแปมที่ "ขี่ค้าง" บนเว็บผ่านมัลแวร์
อาการปรากฏบนเว็บไซต์
สถานที่อีกแห่งที่ดีสำหรับหาอาการมัลแวร์คือเว็บไซต์เอง หาอาการต่อไป:
- ป๊อปอัพสแปม (Malvertising)
- หน้าฟิชชิ่ง/สแปม
- เปลี่ยนเส้นทางไปเว็บสแปม (Redirects)
- Classic redirects
- Link redirects
- Mobile-only redirect
- เว็บไซต์เสียหาย (Broken website)
- White screen of death
อาการปรากฏที่ Backend ของเว็บไซต์
Backend ก็มีเบาะแสสุขภาพเว็บไซต์ หากพบสิ่งต่อไปนี้ อาจเป็นอาการมัลแวร์:
- โค้ดแปลกประหลาดในไฟล์
- การเปลี่ยนแปลงที่ไม่คาดคิด
- กิจกรรมผู้ใช้ผิดปกติ
- การขยายสิทธิ์ (Escalation of privileges)
- ไฟล์เพิ่มเติมใน Root
- การเปลี่ยนแปลงการตั้งค่า
- ปลั๊กอินปลอม (Fake plugins)
อาการปรากฏใน Analytics
Analytics บอกปฏิสัมพันธ์ผู้ใช้ แต่ก็แสดงการเปลี่ยนแปลงหรือการกระโดดของトラフィกที่อาจเป็นเครื่องหมายนมัลแวร์ หาอาการต่อไป:
- การเพิ่มトラフィกผิดปกติ: หากเห็นトラフィกกระโดดจากประเทศหนึ่งที่ไม่ใช่กลุ่มเป้าหมาย อาจบ่งชี้มัลแวร์
- การแปลงลดลง (Reduced conversions): มัลแวร์ส่งผลพฤติกรรมเว็บ ส่งผู้ใช้ไปเว็บสแปม แสดงป๊อปอัพไม่เกี่ยวข้อง ทำให้เว็บเข้าถึงไม่ได้ ส่งผล conversion rate ต่ำ
- อัตรากลับ (Bounce rate) เพิ่ม: มัลแวร์ทำลาย UX ผู้ใช้ออกจากเว็บทันที เพิ่ม bounce rate
อาการเกี่ยวกับประสิทธิภาพและประสบการณ์ผู้ใช้
มัลแวร์ยังแสดงเป็นปัญหาประสิทธิภาพและ UX หากสังเกตอาการด้านล่าง อาจเป็นผลของมัลแวร์:
- เว็บช้าลง
- เว็บเข้าถึงไม่ได้
- ทรัพยากรเซิร์ฟเวอร์หมด
- ผู้ใช้ล็อกอินไม่ได้
- ผู้เยี่ยมชมร้องเรียนเห็นอาการ
2. สแกนลึก (Deep Scan) เว็บไซต์หาการแฮก
ขั้นแรกคือหาขอบเขตมัลแวร์บนเว็บไซต์ Deep scan ของ MalCare จะตรวจทุกไฟล์ โฟลเดอร์ และบรรทัดในฐานข้อมูลหาโค้ดอันตรายที่ทำให้ Google ใส่บัญชีดำ รวมถึงเนื้อหาล่อลวง สแปม ช่องโหว่ และ Backdoor
มีหลายวิธีสแกน เราแนะนำ Deep scan เพราะละเอียดและตรวจทุกส่วน

- ใช้สแกนเนอร์ฟรีของ MalCare สแกนลึก [แนะนำ]: ติดตั้ง MalCare ในไม่กี่นาที เว็บไซต์จะถูกสแกนครบ ได้รายงานจำนวนไฟล์ที่ถูกแฮก
- ใช้สแกนเนอร์ออนไลน์: สแกนเฉพาะโค้ดที่มองเห็นได้สาธารณะ ดูได้ว่าโพสต์/หน้ามีมัลแวร์หรือไม่ ขั้นแรกดีสำหรับวินิจฉัย แต่ไม่เพียงพอ เพราะไม่ตรวจจับมัลแวร์ในไฟล์ core และโฟลเดอร์สำคัญ เช่น .htaccess, index.php, /wp-config
- สแกนด้วยตนเอง: วิธีที่ไม่อย่างมีประสิทธิภาพ โอกาสพลาดสูง ใช้สัปดาห์ตรวจทุกบรรทัดก็ต้องเชี่ยวชาญแยกโค้ดดี/ไม่ดี ไม่ตรงไปตรงมา ผู้เชี่ยวชาญ WordPress ก็ใช้เครื่องมือสแกน เพราะต้นทุนความผิดพลาดของมนุษย์สูงเกินไป ใช้สแกนเนอร์ฟรี MalCare เพื่อคำตอบที่แน่นอน
วิธีอื่นตรวจสอบมัลแวร์
ปลั๊กอินความปลอดภัยไม่เหมือนกัน แต่ละตัวมีกลไกตรวจจับมัลแวร์ต่างกัน ปลั๊กอินยอดนิยมอย่าง WordFence รู้จักใน false positives และการแจ้งเตือนมากเกินไป ส่วน Sucuri ทำงานตรวจจับมัลแวร์ไม่ดี หากเว็บถูก Google ใส่บัญชีดำ แสดงว่ามีมัลแวร์แน่นอน แต่หากยังต้องการแน่ใจ มีวิธียืนยันอื่น:
- ใช้ Incognito browser เข้าชมเว็บไซต์
- Google เว็บของคุณ และ ตรวจสอบผลลัพธ์และจำนวนหน้าที่จัดทำดัชนี เพื่อดูเครื่องหมายหน้าสแปม
- ตรวจสอบ Activity logs หากิจกรรมผู้ใช้ผิดปกติ หากแฮกเกอร์บุกบัญชีแอดมิน
- ข้อมูล Analytics อาจแสดง การกระโดดหรือลดลงของトラフィกผิดปกติ
- คำเตือน Google Search Console เป็นตัวบ่งชี้มัลแวร์ดี
- ปลั๊กอินและธีมเก่า อาจมีช่องโหว่ ตรวจสอบว่าปลั๊กอิน/ธีมที่ติดตั้งมีช่องโหว่ที่พบใหม่หรือไม่
- Nulled plugins และ themes ห้ามใช้ นิยมมีมัลแวร์และ Backdoor ซ่อนอยู่

เคล็ดลับ: ตรวจสอบวันที่ Google พบเนื้อหาน่าสงสัย หาได้ที่วันที่ข้าง URL ในส่วน 'Detected Issues' Google ไม่ให้ข้อมูลมากมายเกี่ยวกับ URL blacklist การตรวจสอบวันที่ช่วยแคบขอบเขต เช่น คุณติดตั้งปลั๊กอินใหม่ก่อนวันที่นั้นไหม?
3. ทำความสะอาดมัลแวร์ที่ทำให้เว็บไซต์ถูก Google Blacklist
ตอนนี้ยืนยันแล้วว่ามีมัลแวร์ มาพูดถึงการทำความสะอาด มี 3 วิธี:
- ทำความสะอาดละเอียดด้วยปลั๊กอินความปลอดภัย [แนะนำ]
- บริการผู้เชี่ยวชาญด้านความปลอดภัย
- ทำความสะอาดด้วยตนเอง
เราแนะนำกำจัดมัลแวร์ด้วยการติดตั้งและใช้ MalCare one-click auto-clean
ตอนนี้เว็บไซต์ของคุณกำลังถูกทำลายเพราะอยู่ในบัญชีดำ Google สำคัญมากที่จะดำเนินการเร็วเพื่อคืนเว็บไซต์ มัลแวร์เลวร้ายขึ้นตามเวลาที่ทิ้งไว้
ตัวเลือก 1: ทำความสะอาดละเอียดด้วยปลั๊กอินความปลอดภัย [แนะนำ]
MalCare เป็นปลั๊กอินความปลอดภัยระดับนำ ไม่เพียงสแกนไฟล์แฮกและช่องโหว่ทุกวัน แต่ยังทำให้คุณทำความสะอาดการแฮกทันทีจากแดชบอร์ด
หากติดตั้ง MalCare สำหรับสแกนฟรีแล้ว ต้องเพียงอัปเกรดเพื่อทำความสะอาด หากยังไม่ได้ติดตั้ง ขั้นตอนคือ:
- ติดตั้ง MalCare บนเว็บไซต์
- รอให้เว็บไซต์ซิงค์กับเซิร์ฟเวอร์ MalCare
- สแกนเว็บไซต์จากแดชบอร์ด
- Auto-clean เมื่อได้แจ้ง และกำจัดมัลแวร์
แค่นี้ก็เสร็จ! MalCare ตรวจทุกไฟล์และตารางฐานข้อมูลหาการแฮกด้วยอัลกอริทึมซับซ้อน ไม่พึ่งพาการจับคู่ไฟล์แบบง่าย หากทำความสะอาดไม่หมด สามารถขอทีมสนับสนุนเข้ามาช่วย ทีมวิศวกรความปลอดภัยจะตรวจเว็บไซต์หาไฟล์ที่ถูกแฮก ทั้งหมดรวมอยู่ในค่าสมาชิกเดียวกัน นอกจากนี้ MalCare ปกป้องเว็บด้วยการสแกนทุกวัน ไฟร์วอลล์รวมบล็อกトラフィกอันตรายจากประเทศ/อุปกรณ์ และแดชบอร์ดอันทรงพลัง
ติดตั้ง MalCare ยังไงถ้าเว็บถูกระงับหรือถูกเปลี่ยนเส้นทาง?
บางครั้งเข้าถึงเว็บไม่ได้เพราะ Redirect hack หรือโฮสติ้งระงับบัญชี สถานการณ์ซับซ้อนกว่า แต่แก้ได้ ติดต่อเรา เราจะแนะนำขั้นตอนติดต่อโฮสติ้ง
ตัวเลือก 2: บริการผู้เชี่ยวชาญด้านความปลอดภัย
มีบริการทำความสะอาดการแฮกที่จะตรวจเว็บไซต์และกำจัดมัลแวร์ MalCare ก็มีบริการฉุกเฉิน แต่เราชอบช่วยติดตั้งปลั๊กอินมากกว่า บริการกำจัดการแฮกแพง ต้องใช้ความเชี่ยวชาญด้วยตนเองและใช้เวลา ปลั๊กอินความปลอดภัยดีกว่าและแก้ไขเร็วกว่า หากเลือกทางอื่น เราไม่รับประกันประสิทธิภาพ
ตัวเลือก 3: ทำความสะอาดด้วยตนเอง
ที่ MalCare เราทำความสะอาดเว็บไซต์พันราย นี่คือความเชี่ยวชาญที่ไปอยู่ในปลั๊กอินความปลอดภัยของเรา และเป็นเหตุผลที่เราไม่แนะนำการทำความสะอาดด้วยตนเอง
แม้บริการกำจัดการแฮกโดยผู้เชี่ยวชาญก็ใช้เครื่องมือและความรู้เขียนโปรแกรมช่วย การตรวจทุกบรรทัดโค้ดเกือบเป็นไปไม่ได้ โดยเฉพาะเว็บอีคอมเมิร์ซ หรือเว็บใหญ่ที่มีโพสต์/หน้ามาก
นอกจากเวลา ยังมีความเสี่ยงทำให้เว็บเสียทั้งหมด หากเลือกทำความสะอาดด้วยตนเอง ขอเตือนว่าคุณเสี่ยงต่อความเสี่ยงนี้ มัลแวร์แตกต่างกันมาก ไม่มีบทช่วยสอนใดครอบคลุมกรณีของคุณพอดี
ตอนนี้เราเตือนแล้ว เริ่มกระบวนการทำความสะอาด
ข้อกำหนดสำหรับทำความสะอาดด้วยตนเอง
- เข้าใจโครงสร้างไฟล์และฐานข้อมูล WordPress
- มีประสบการณ์เขียนโค้ด ตรรกะการเขียนโปรแกรม และเครื่องมือนักพัฒนา
- คุ้นเคยกับ cPanel และเครื่องมือแดชบอร์ดโฮสติ้ง
ขั้นตอนการทำความสะอาดด้วยตนเอง
- เข้าถึงเว็บไซต์ หากถูกระงับ ติดต่อโฮสติ้ง ขอ Whitelist IP สำหรับทำความสะอาด
- ขอ รายการไฟล์ที่ถูกแฮก จากโฮสติ้ง หรือ Google Search Console จุดเริ่มต้นที่ดี แต่ไม่ดูแลช่องโหว่ที่ปล่อยให้แฮกเข้า อย่าเชื่อมั่นเพียงรายการนี้
- สำรองข้อมูลเว็บไซต์ ทันที เว็บที่ถูกแฮกแย่ แต่ยังทำงานอยู่ หากความพยายามทำความสะอาดทำให้เว็บเสีย สำรองนี้จะช่วยกู้คืนสิ่งที่ยังทำงานได้
- ดาวน์โหลดการติดตั้งสะอาด (Clean installs) จาก WordPress repository รวม WordPress core และปลั๊กอิน/ธีมทั้งหมด ต้องเป็นเวอร์ชันเดียวกับที่อยู่บนเว็บ อาจต้องดูเวอร์ชันเก่าใน Archive
- ลบปลั๊กอินปลอม (Fake plugins) จากเว็บไซต์ จากรายการปลั๊กอิน/ธีม คุณเห็นตัวนอกได้ โอกาสมากที่เป็นปลั๊กอินปลอม = ไฟล์แฮกแปรรูปเป็นปลั๊กอิน มักมีไฟล์เดี่ยวหรือสองไฟล์ในโฟลเดอร์ ชื่อแปลก ตรวจสอบอีกวิธีคือหาใน Repository
- ลบซอฟต์แวร์ Nulled Nulled software = ปลั๊กอิน/ธีมพรีเมียมลักลอบ จะมีมัลแวร์หรือ Backdoor ซ่อนอยู่ในโค้ด ไม่มีอาหารฟรี แฮกเกอร์ที่ขโมยจากนักพัฒนาไม่ใช่โรบินฮู้ด จะขโมยคุณด้วย
- ติดตั้ง WordPress ใหม่ (Reinstall) โดยลบเวอร์ชันเก่าและคัดลอกไฟล์จากการติดตั้งใหม่ ไฟล์ core ของ WordPress มีข้อมูลผู้ใช้น้อย ส่วนใหญ่เป็นข้อมูลการตั้งค่า การแทนที่จะช่วยไม่ต้องตรวจโค้ดส่วนนั้น
ล็อกอิน cPanel หรือใช้ SFTP เข้าถึง Backend ลบโฟลเดอร์ต่อไปนี้และคัดลอกเวอร์ชันใหม่ทั้งหมด:
/wp-admin
/wp-includes
ต่อไป หาโค้ดแปลกอย่าง favicon_bdfk34.ico ในไฟล์ core เหล่านี้:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
ไม่สามารถระบุได้ชัดเจนว่าต้องหาอะไร เพราะมัลแวร์แตกต่างกันในแต่ละการแฮก วิธีง่ายคือหาโค้ดที่ไม่ได้อยู่ใน Clean install และวิเคราะห์ว่าทำอะไร แต่โค้ดที่ไม่อยู่ใน Clean install ไม่ได้หมายความว่าแย่เสมอไป
สุดท้าย /wp-uploads ไม่ควรมีไฟล์ PHP อันตรายเลย ลบที่พบในโฟลเดอร์นั้น
- ทำซ้ำ กระบวนการทำความสะอาดสำหรับปลั๊กอินและธีม มีความซับซ้อนเพิ่มขึ้น เพราะปลั๊กอิน/ธีมมักปรับแต่งได้ โค้ดนั้นไม่ใช่มัลแวร์ แต่อาจไม่อยู่ใน Clean install เหมือนกับไลบรารีเพิ่มเติมที่ติดตั้ง
จุดเริ่มต้นที่ดีคือไฟล์ธีมสำคัญ: header.php, footer.php, functions.php - ทำความสะอาดมัลแวร์จากฐานข้อมูล ซึ่งซับซ้อนกว่าที่คิด ฐานข้อมูลมีทุกอย่าง เนื้อหา ข้อมูลผู้ใช้ และสิ่งต่างๆ ระวังมากในการลบข้อมูลจากที่นี่โดยไม่แน่ใจว่ามันมัลแวร์ อาจสูญเสียข้อมูลมากแค่โปร่งๆ
- ลบ Backdoor ทั้งหมด ตอนที่กำจัดมัลแวร์แล้ว Backdoor คือทางเข้าลับให้แฮกเกอร์เข้าถึงเว็บโดยไม่ได้รับอนุญาต โค้ดซ่อนอยู่ที่ไหนก็ได้ในเว็บ จำเป็นต้องลบ Backdoor และปิดช่องโหว่ มิฉะนั้นเว็บแน่นอนจะถูกแฮกซ้ำ
หาฟังก์ชันแบบนี้:
eval
base64_decode
gzinflate
preg_replace
str_rot13
ไม่ได้เป็น Backdoor เสมอไป เพราะอาจมีการใช้งานที่ถูกต้อง แฮกเกอร์ยัง obfuscate โค้ดให้ดูเหมือนอย่างอื่น หรือซ่อนฟังก์ชันเหล่านี้อย่างสร้างสรรค์ กฎทั่วไปคือจ้องมองสิ่งที่ดูผิดปกติในโค้ด
- นำไฟล์ที่ทำความสะอาดแล้วกลับไปวางที่ Backend ล็อกอิน cPanel ใช้ File Manager แทนที่ไฟล์ และ phpMyAdmin สำหรับฐานข้อมูล ต้องลบไฟล์เดิมก่อน แล้วคัดลอกไฟล์สะอาดไปแทนที่ สามารถใช้ FTP/SFTP จัดการกู้คืนเว็บไซต์ กระบวนการน่าเชื่อถือกว่าแต่อาจน่าเบื่อ
- ล้าง แคช WordPress และเบราว์เซอร์ แคชจัดเก็บเวอร์ชันเก่าเพื่อประสิทธิภาพ ดังนั้นยังมีมัลแวร์ในไฟล์แคช Google มักสแกนเวอร์ชันแคชของเว็บ และตรวจพบมัลแวร์ในเวอร์ชันเหล่านี้ นี่มักเป็นเหตุผลที่คำขอตรวจสอบถูกปฏิเสธ
การทำความสะอาดด้วยตนเองยากที่จะทำให้สมบูรณ์ โดยเฉพาะเว็บใหญ่ โอกาสสูงที่จะผิดพลาด เว็บเสียและกู้ไม่คืน นั่นคือเหตุผลที่เราแนะนำสำรองข้อมูลเว็บไซต์ที่ยังทำงานอยู่ (แม้มีมัลแวร์) ทันทีที่สุด
สุดท้าย แม้ผู้เชี่ยวชาญ WordPress Security ก็ใช้เครื่องมือและทักษะเขียนโค้ดกำจัดมัลแวร์ พวกเขายังเชื่อมต่อกับระบบนิเวศ และรู้จักตัวแปรมัลแวร์ใหม่ หากตัดสินใจไม่ใช้ปลั๊กอิน ผู้เชี่ยวชาญด้านความปลอดภัยยังดีกว่าทำความสะอาดด้วยตนเอง
4. แก้ไขปฏิบัติ SEO ที่ไม่ดี
Black Hat SEO เป็นความคิดไม่ดีสำหรับเว็บไซต์และธุรกิจ Google มองอย่างจริงจังหากเว็บมีลักษณะ Bad SEO
เข้าใจได้ว่าคุณต้องการผู้เยี่ยมชม และกลยุทธ์มาตรฐานอาจนานเกินไป แต่พยายามหลุดลอจิกเครื่องมือค้นหาเป็นวิธีระยะสั้น ที่มีผลกระทบระยะยาว หากเว็บมี workaround ต่อไปนี้ โปรดลบก่อนขอตรวจสอบ:
- Cloaking: ให้ Google เห็นเวอร์ชันเดียวกับที่ผู้เยี่ยมชมเห็น
- Scraping: อย่าใช้บอทดึงข้อมูลจากเว็บอื่น
- Keyword stuffing: เน้นสร้างเนื้อหาที่มีประโยชน์ แล้วค่อยเพิ่มคีย์เวิร์ด
- Paid backlinks: สามารถขอแลกเปลี่ยนแบ็กลิงก์กับแอดมินเว็บอื่นได้ หากเนื้อหาเกี่ยวข้อง จะได้トラフィกที่ดีกว่าด้วย
- Duplicate content: พัฒนาเนื้อหาเอง และลบเนื้อหาคัดลอก
ยังมีกลยุทธ์ SEO อื่นที่ Google ไม่ชอบ กฎทั่วไปคือให้คุณค่ากับผู้เยี่ยมชมผ่านเนื้อหา ผลิตภัณฑ์ และบริการ และหลีกเลี่ยงสิ่งที่ล่อลวง
วิธีนำเว็บไซต์ออกจากคำเตือน Google Blacklist
ในขั้นตอนนี้ คุณต้องมั่นใจ 100% ว่าเว็บไซต์ปราศจากมัลแวร์ รันสแกนตรวจสอบอีกครั้งก่อนขอ Review นี่เป็นขั้นตอนสำคัญ เพราะหาก Google พบมัลแวร์แม้เล็กน้อย จะปฏิเสธคำขอ
ยังควรระบุว่า Google ตรวจสอบคำขอเหล่านี้ด้วยตนเอง (Manually) ดังนั้น หากคำขอถูกปฏิเสธมากเกินไป Google จะติดฉลากคุณว่า 'Repeat Offender' หลังจากนั้น ต้องรอ 30 วันก่อนขอใหม่
ขั้นตอนลบ Google Blacklist:
- ไปที่บัญชี Google Search Console
- คลิกแท็บ Security Issues และเลื่อนลงล่างสุด
- กดปุ่ม 'Request a review'
- ใช้ฟอร์มระบุทุกขั้นตอนที่คุณดำเนินการแก้ไขปัญหาความปลอดภัย
- ส่ง

หลังส่งฟอร์ม ให้อดทน คำขอแต่ละครั้งใช้ไม่กี่วัน ไม่มีทางเร่งกระบวนการ หากติดตามบ่อยเกินไป ก็จะติด Repeat offender list เช่นกัน จงอดทน
ถ้าเว็บไม่มีมัลแวร์แต่คำขอถูกปฏิเสธ?
มีกรณีคำขอถูกปฏิเสธโดย Google ว่ายังตรวจพบมัลแวร์:
- ไม่ได้ล้างแคช: ตามรายการตรวจสอบหลังทำความสะอาด โปรดล้างแคช WordPress และเบราว์เซอร์ หากไม่ล้างแคชเว็บ Google จะติดธงมัลแวร์อีกครั้ง และไม่นำเว็บออกจากบัญชีดำ คุณเข้าถึงหน้าที่ถูกติดธงได้ หากคืน 404 แสดงว่าไม่มีอยู่บนเว็บแล้ว
- ลิงก์เก่าเป็นซาก: ตรวจสอบผลการสแกนที่ Google แชร์ ดูว่าลิงก์ไหนยังชี้ไปเว็บสแปม
มีโอกาสว่ามัลแวร์ไม่ได้ถูกทำความสะอาดสมบูรณ์ โดยเฉพาะถ้าทำด้วยตนเอง ในกรณีนี้ ต้องยอมรับและใช้ปลั๊กอินความปลอดภัยทำงาน แทนการทำความสะอาดด้วยตนเองที่ล้มเหลว
ไม่น่าเป็นไปได้ที่ Google Safe Browsing จะให้ False positives ลองแก้ไขปัญหาตามข้อเสนอ และส่งคำขอตรวจสอบใหม่
Google ใส่เว็บไซต์ในบัญชีดำอย่างไร
Google รวบรวมข้อมูล (Crawl) เว็บไซต์เป็นระยะเพื่อจัดทำดัชนีสำหรับผลการค้นหา หมายถึงอ่านเนื้อหาเพื่อเข้าใจวัตถุประสงค์ และแสดงให้ผู้ใช้เครื่องมือค้นหา ผ่าน Googlebot ที่ Crawl เว็บไซต์บนอินเทอร์เน็ตเพื่อจัดทำดัชนีอัตโนมัติ
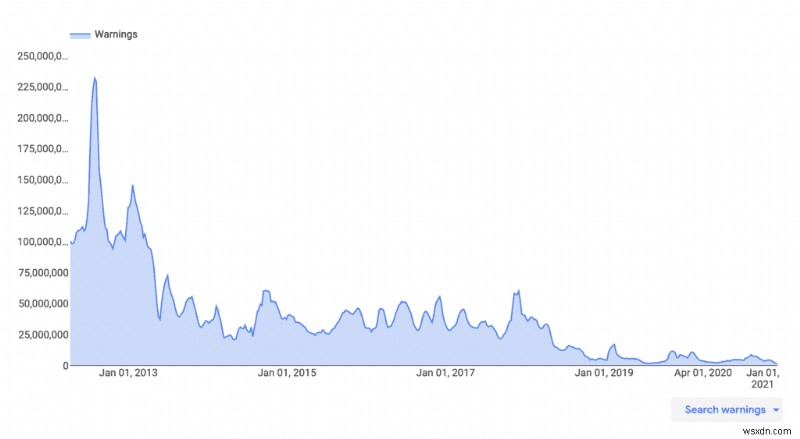
Googlebot สแกนโค้ดเว็บไซต์และตรวจสอบด้วยอัลกอริทึมว่ามีมัลแวร์หรือไม่ หากตรวจพบ จะใส่บัญชีดำทันที ขึ้นอยู่กับมัลแวร์หรือเนื้อหาล่อลวง Google ยังใส่บัญชีดำเว็บที่ละเมิดนโยบาย เช่น ใช้ Black Hat SEO
เพื่อดูว่าเว็บไซต์อยู่ในบัญชีดำหรือไม่ ค้นหาใน Transparency Report
วิธีหลีกเลี่ยงการถูก Google ใส่บัญชีดำในอนาคต
สิ่งที่เหลือคือทำให้อยู่ห่างจากบัญชีดำ Google ในอนาคต สาเหตุอันดับหนึ่งคือมัลแวร์ และมัลแวร์ซับซ้อนขึ้นทุกวัน จึงต้องลงทุนในความปลอดภัยเว็บไซต์ นี่คือสิ่งที่ทำได้ทันที:
- ติดตั้งปลั๊กอินความปลอดภัยที่ดีพร้อมไฟร์วอลล์รวม
- ทำ Hardening เว็บไซต์ WordPress
- ติดตั้ง SSL หากยังไม่มี
- อัปเดต WordPress core, ปลั๊กอิน และธีม
- ตรวจสอบผู้ใช้และรหัสผ่านเป็นประจำ
นอกจากมุมมองความปลอดภัยเว็บไซต์ ให้ใช้เฉพาะ White Hat SEO เท่านั้น ไม่คุ้มค่าที่จะทำ Black Hat
ทำไม Google Search Engine ถึงติดธงเว็บไซต์ที่ถูกแฮก
ในทุกกรณี มัลแวร์บนเว็บไซต์เกิดจากความปลอดภัยเว็บไซต์ถูกบุกครุท ไม่ใช่ความผิดของคุณ คุณอาจสงสัยว่าทำไม Google ถึงใส่บัญชีดำเว็บของคุณ
Google ต้องการปกป้องผู้ใช้จากมัลแวร์ที่ขโมยข้อมูล/ตัวตน หรือติดไวรัสอุปกรณ์ จึงใส่บัญชีดำเว็บไซต์ที่ใช้วิธีหลอกลวงหรือมีโค้ดอันตราย ประเภทการแฮกที่ Google ติดธง:
- Japanese keyword hacks
- Spam links
- SEO spam
- Redirect hacks
แม้มัลแวร์ไม่ใช่ความผิดของคุณ แต่มีวิธีปกป้องเว็บไซต์ ดังนั้นเมื่อมัลแวร์อยู่บนเว็บของคุณ มันกลายเป็นความรับผิดชอบของคุณที่ต้องจัดการ
ผลกระทบของ Google Blacklist ต่อเว็บไซต์คืออะไร
ผลของเว็บไซต์ถูกแฮกหลากหลายจากแย่จนถึงสะพรึงเกลียว ชัดเจนว่าไม่มีผลดี แตบางคนไม่รู้ว่าแย่แค่ไหน นี่คือสิ่งที่เราเห็นเว็บไซต์ประสบ:
- เว็บไซต์ถูกโฮสติ้งระงับ
- สูญเสียผู้เยี่ยมชมและรายได้
- ประสิทธิเว็บไซต์ลดลง
- ปัญหาทางกฎหมาย
- ลูกค้าไม่พอใจ
- ขโมยข้อมูล
ทั้งหมดนี้นำไปสู่ความเสียหายทางการเงิน ไม่ว่าจะโดยตรงจากสูญเสียรายได้และค่าทำความสะอาด หรือโดยอ้อมจากเวลาและทรัพยากรที่ใช้ในการควบคุมความเสียหาย รวมแล้วเป็นสถานการณ์แย่透顶
สรุป
แม้จะมีหลายเหตุผลที่ Google ใส่บัญชีดำเว็บไซต์ มัลแวร์เป็นเรื่องร้ายแรงที่สุดและยากที่สุดในการกู้คืน คุณสามารถให้โอกาสเว็บไซต์ในความปลอดภัยที่ดีที่สุดได้โดยติดตั้งปลั๊กอินที่ดี
มีคำถามหรือความคิดเห็น? ติดต่อเราได้เลย! เรายินดีรับฟัง
คำถามที่พบบ่อย (FAQs)
ทำไมเว็บไซต์ของฉันถึงแสดงว่าอันตราย?
เว็บไซต์แสดงว่าอันตรายเพราะถูกแฮก เว็บไซต์ถูก Google ใส่บัญชีดำ และเบราว์เซอร์แสดงคำเตือนอันตรายในแถบ URL เพื่อเตือนผู้ใช้อย่าเข้าชมเว็บที่ถูกแฮก วิธีแก้ที่ดีที่สุดคือติดตั้งปลั๊กอินความปลอดภัยและทำความสะอาดมัลแวร์ หลังจากนั้น ขอ Review จาก Google เพื่อนำเว็บไซต์ออกจากบัญชีดำ
วิธีแก้คำเตือน Google Blacklist?
เพื่อแก้คำเตือน Google Blacklist ต้องแก้ไขปัญหาที่ทำให้ Google ติดธง เริ่มจากอีเมลที่ส่งมา หาสาเหตุของ URL Blacklist สาเหตุใหญ่ที่สุดคือมัลแวร์บนเว็บไซต์ ใช้ปลั๊กอินความปลอดภัยทำความสะอาดมัลแวร์ แล้วขอ Review ให้ Google นำเว็บออกจากบัญชีดำ
