

โดนโจมตี Website defacement แค่แย่ที่สุด
ไม่ได้แค่ถูกแฮ็ก แฮ็กเกอร์ยังติดป้ายไฟส่องสว่างบอกโลกว่าไม่ควรเข้าเว็บไซต์ของคุณ
ส่วนที่แย่ที่สุด?
แฮ็กเกอร์ที่ทำลายเว็บไซต์ของคุณ ไม่คาดหวังว่าคุณจะทำอะไรได้
คุณอาจอยู่ที่นี่เพราะ:
- การแฮ็กชัดเจนมาก แฮ็กเกอร์เป็นคนไม่ดีทำลายเว็บไซต์หมด
- ปลั๊กอินความปลอดภัย flag ภัยคุกคาม website defacement แบบ potential
ไม่ว่าจะแบบไหน คุณต้องการ วิธีแก้ด่วน ข่าวดีคือ ถ้าคุณมีเว็บไซต์ WordPress เรามีวิธีแก้
มาลดความซับซ้อน
แต่นี้ ถ้าการแฮ็กชัดเจน ทั้งสิ้นคุณต้องการ quick fix
อย่ากังวล เราจะแสดงวิธีกลับไปโฟกัสเติบโตธุรกิจ แทนที่จะดูการโจมตี website defacement ทำลายมัน
ถ้าคุณแน่ใจว่าโดน website defacement malware มาแก้ให้กลับไปโฟกัสหาเงิน แทนที่จะกังวลความปลอดภัยและแฮ็กเกอร์
ในบทความนี้ เราจะ:
- ช่วยล้างเว็บไซต์ให้สะอาดทุกขั้น
- พาคุณผ่านว่เว็บไซต์ติดเชื้ออย่างไร
- และวิธีป้องกันไม่ให้ WordPress ถูกแฮ็กซ้ำ
จุดดีที่สุด?
เราจะทำโดยไม่เหนื่อยหาเรื่อง
มาเริ่มกัน!
เว็บไซต์ของคุณโดน Website Defacement Malware จริงไหม?
ถ้าปลั๊กอินความปลอดภัย flag ภัยคุกคาม potential ที่คล้ายกับนี้:
Severity: enPotentiallySuspiciousThreatType File: wp-content/plugins/jetpack/changelog.txt File signature: 211c7b5d2292dcd474aaeef3bd2255f4 Threat signature: 65b0f2becffb61cb9f5fba232f7b9987 Threat name: Heur.HTML.Defacement.gen.F4248 Threat: Fatal Error... Details: Website Potentially Defaced”คุณต้องรับข้อมูลนี้ด้วยเกลือป่น
โอกาสสูงว่าเป็น false positive (เตือนผิด) Error messagenี้มาจาก Quterra แต Wordfence และ Sucuri ก็สามารถปลด false alarm ได้
สิ่งที่ดีที่สุดตอนนี้คือ ตรวจสอบก่อนว่ามันเป็นภัยคุกคามจริงหรือไม่
ติดตั้ง MalCare และสแกนเว็บไซต์ฟรี ถ้ามีภัยคุกคามจริง คุณจะรู้ทันที อัลกอริทึมเรียนรู้ของ MalCare ส่งการแจ้งเตือนก็ต่อเมื่อมีสิ่งที่ต้องกังวล วิธีการทำงานลึกกว่ามัลแวร์ scanner อื่นๆ มาก
แล้วกลับมาอ่านบทความนี้ต่อ เราจะแสดงว่าทำไงถ้าติดเชื้อจริง
ถ้าคุณแน่ใจว่า Website defacement เป็นปัญหาจริง แค่อ่านต่อเลย
Website Defacement Malware คืออะไรจริงๆ?
ความจริง ไม่มีมัลแวร์ตัวไหนตัวนึงทำให้ site defacement
การโจมตี site defacement มักเป็นผลลัพธ์ของการโจมตีอื่น เว็บไซต์ของคุณอาจโดน:
- SQL injections
- Cross-site scripting
- Hacked redirect malware
- Variant ของ WP-VCD.PHP malware
มีหลายวิธีที่อาจติดเชื้อ
แตสิ่งแน่นอน - มันทำลายเว็บไซต์ของคุณ
ตอนนี้ มี variation มากมายของ site defacement malware
เราจะไปดู symptoms ที่พบบ่อยที่สุดต่อไป
อาการของการโจมตี Website Defacement
อาการชัดเจนที่สุดคือ 'hacked notice' แบบนี้:

ประเภท Website defacement นี้ชัดเจนมาก
ถ้านี่คือสิ่งที่คุณกำลังต่อสู้ ข้ามไปส่วนที่พูดถึงการล้างเว็บไซต์ WordPress
แต่นี่ไม่ใช่ประเภทเดียวที่คาดหวัง
คุณอาจได้ pop-ups, content, และ redirects ที่ไม่ได้รับอนุญาตบนเว็บไซต์ของ:
- โป๊กะ
- ยาเสพติดและสเตียรอยด์ผิดกฎหมาย
- โฆษณาความเกลียดชังทางศาสนา
- ข้อความความเกลียดชังทางการเมือง
อีกประเภทยอดนิยมคือ เริ่มเห็นเนื้อหาบนเว็บไซต์เป็นภาษาอื่น แบบนี้:

นี่มักเป็นรูปแบบหนึ่งของ SQL injection หรืออีกประเภทหนึ่ง ก็อาจเป็น hacked redirect malware ก็ได้ ในทุกกรณี วิธีแก้ที่เราเตรียมไว้จะใช้ได้!
วิธีล้างการโจมตี Site Defacement?
มี 2 วิธีแก้ปัญหา site defacement:
- ล้างด้วย MalCare ใน < 60 วินาที
- ล้างด้วยตนเอง 2 ชั่วโมง (อาจไม่ได้ผล)
ถึงเวลาชนะแฮ็กเกอร์และควบคุมชีวิตกลับมา หลังส่วนนี้ ไม่ว่าจะแบบไหน - คุณสามารถ โฟกัสธุรกิจ แทนที่จะกังวลความปลอดภัยเว็บไซต์
วิธีล้าง Site Defacement ด้วย MalCare ใน < 60 วินาที
MalCare เป็นชุดความปลอดภัยครบวงจร รวม:
- Malware Scanning
- Instant 1-Click Malware Removal
- WordPress Site Protection
และฟีเจอร์น่าสนใจอื่นๆ ที่ปกป้องเว็บไซต์จากแฮ็กเกอร์และมัลแวร์
อัลกอริทึมเรียนรู้ขั้นสูงของ MalCare ตำแหน่งแหล่งที่มาของการโจมตีและลบมันอย่างรวดเร็วโดยไม่ทำลายเว็บไซต์
กับปลั๊กอินความปลอดภัย WordPress อื่นๆ คุณเสี่ยงทำลายเว็บไซต์หมด บางตัวพรีเมียมเสนอบริการดีกว่า แตนั่นคือ "บริการ" อย่างแท้จริง
พูดง่ายๆ: ปลั๊กอินอื่นมอบหมายวิศวกรมนุษย์ล้างเว็บไซต์ด้วยตนเอง ใช้เวลานาน และคุณอาจจ่ายค่าบริการแพงมาก
’au passage, คุณรู้ไหมว่า กับปลั๊กอินลบมัลแวร์ WordPress ชั้นนำส่วนใหญ่ คุณต้องจ่ายแยกสำหรับแต่ละครั้งที่ล้าง?
เรารู้ คุณถูกคุกคามโดยปลั๊กอินที่ควรปกป้องคุณ!
นี่คือวิธีใช้ MalCare ล้าง site defacement:
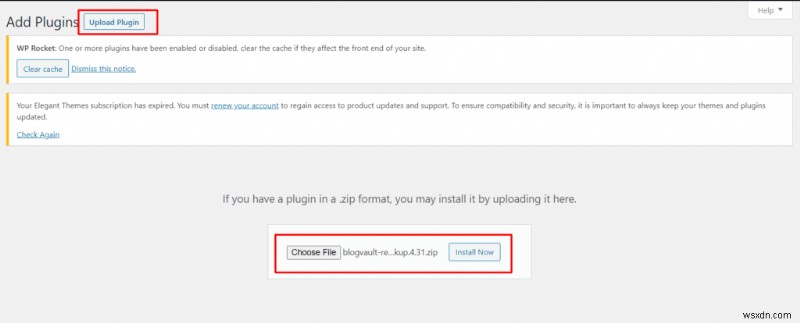
ขั้นตอน 1: ติดตั้ง MalCare
ติดตั้งปลั๊กอิน MalCare จากเว็บไซต์ของเรา
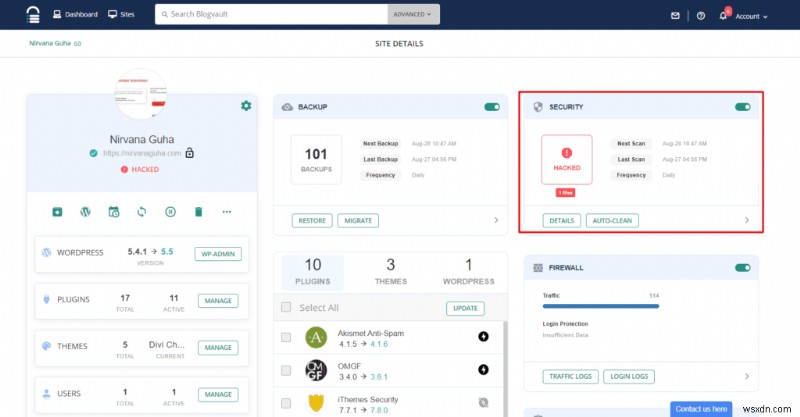
ขั้นตอน 2: สแกนเว็บไซต์
ใช้ MalCare สแกนเว็บไซต์อัตโนมัติ:
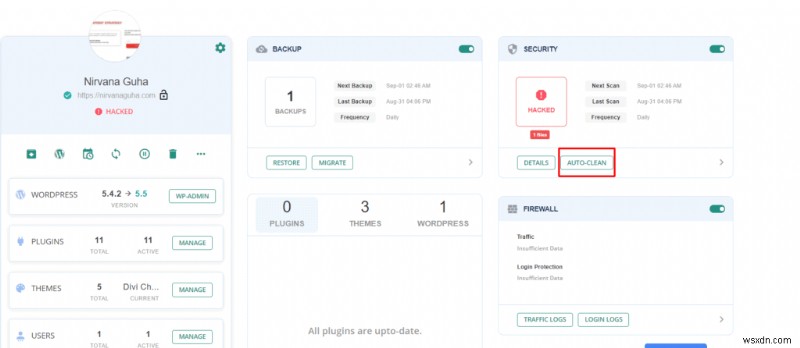
ขั้นตอน 3: ล้างเว็บไซต์ใน 1 คลิก
คลิก 'Auto-clean' เพื่อล้างทันที:
เมื่อทุกอย่างเสร็จ คุณควรดูคู่มือของเราเกี่ยวกับการปกป้องเว็บไซต์จากการโจมตีในอนาคต
คุณได้ทั้งหมดนี้ในราคา $89/ปี!
ร่วมกับ 250,000 เว็บไซต์อื่นๆ และติดตั้ง MalCare วันนี้
วิธีล้าง Site Defacement ด้วยตนเอง (ไม่แนะนำ)
การล้างมัลแวร์ด้วยตนเองไม่เคยเป็นความคิดดี
ทำไม?
ง่าย - ยากเกินไปที่จะระบุแหล่งติดเชื้อผ่านการวิเคราะห์ด้วยตนเอง
กับการโจมตี site defacement ไม่มีทางบอกว่ามัลแวร์ตัวไหนติดเชื้อเว็บไซต์โดยไม่ตรวจสอบเพิ่มเติม
ส่วนที่แย่ที่สุดคือ คุณอาจทำลายเว็บไซต์ในกระบวนการ
ถึงอย่างไรก็ตาม ส่วนต่อไปเกี่ยวกับวิธีล้างด้วยตนเองบางอย่างที่อาจได้ผล อีกครั้ง ไม่มีการรับประกัน
ส่วน 1: ตรวจสอบไฟล์ Core ของ WordPress หามัลแวร์
ไฟล์ core ของ WordPress ควบคุมพฤติกรรมของเว็บไซต์ การติดเชื้อไฟล์เหล่านี้มักเป็น first priority ของแฮ็กเกอร์ 2 เหตุผล:
- ยากมากที่จะแยกโค้ดดีและโค้ดร้าย
- ไม่มีใครชอบเสียสละกับ core files - เปลี่ยนอะไรสักอย่างอาจทำลายเว็บไซต์
ขั้นตอน 1: ตรวจสอบเวอร์ชัน WordPress บนเว็บไซต์
ทำตามขั้นตอนในบทความของ Kinsta เพื่อตรวจสอบเวอร์ชัน WordPress
ในบาง advanced hacks คุณอาจเข้าถึง WordPress dashboard ไม่ได้ ไม่เป็นไร แม้เข้าถึง dashboard ไม่ได้ ก็ยังหาเวอร์ชัน WordPress ได้
ขั้นตอน 2: ดาวน์โหลดไฟล์ WordPress โดยใช้ cPanel
บทความของ Clook จะแสดงวิธีดาวน์โหลดไฟล์จาก cPanel โดยตรง โชคดีที่ไม่ต้องดาวน์โหลดไฟล์ทีละตัว ไปที่ cPanel ของเว็บไซต์ ใช้ Backup Wizard ดาวน์โหลดไฟล์
ขั้นตอน 3: ดาวน์โหลดเวอร์ชัน WordPress ของเว็บไซต์
ดาวน์โหลดไฟล์ WordPress ต้นฉบับที่นี่ ตรวจสอบเวอร์ชันจากขั้นตอน 1 และหาเวอร์ชันที่ตรงกันในรายการ คลิก 'Download'
ขั้นตอน 4: รัน Diffchecker
เราเก็บสำคัญที่สุดไว้ท้ายสุด
ตอนนี้คุณต้องเปรียบเทียบไฟล์ WordPress ของเว็บไซต์กับไฟล์ WordPress จริง ใช้ diffchecker หาความแตกต่างของโค้ด
คำเตือน: อย่าลบโค้ดใดๆ เว้นแต่คุณแน่ใจ 100% ว่ามันเป็นโค้ดร้าย
ส่วน 2: ตรวจสอบ Backdoors
Backdoors คือ code snippets ให้แฮ็กเกอร์เข้าถึงเว็บไซต์ WordPress แฮ็กเกอร์ทิ้ง backdoors เพื่อให้เข้าถึงเว็บไซต์ได้แม้คุณล้างได้ ปกติเป็นโค้ด PHP อันตราย
วิธีง่ายคือ ค้นหา PHP functions อันตรายในไฟล์ เช่น:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
หมายเหตุ: ฟังก์ชันเหล่านี้ไม่ได้เป็นอันตรายโดยธรรมชาติ ปลั๊กอิน WordPress หลายตัวใช้ฟังก์ชันเหล่านี้ทำงานสำคัญ ดังนั้น ถ้าไม่แน่ใจ 100% ว่ากำลังทำอะไร อย่า ลบไฟล์หรือเนื้อหา มันอาจทำลายเว็บไซต์หมด
ส่วน 3: ลบบัญชีแอดมินที่ไม่รู้จัก
บางกรณี เช่น hacked redirect malware แฮ็กเกอร์สร้างบัญชีแอดมินปลอมให้ตัวเอง อีกวิธีควบคุมเว็บไซต์กลับมาถ้าคุณล้าง site defacement ได้
เหมือนที่พูด แฮ็กเกอร์ไม่เชื่อว่าคุณชนะจริง
วิธีง่ายที่สุดคือ ไปที่แดชบอร์ด WordPress ลบบัญชีแอดมินที่ดูแปลก
จากนั้น เปลี่ยนรหัสผ่านทุกผู้ใช้เพื่อความปลอดภัย
ส่วน 4: สแกนไฟล์ปลั๊กอินและธีม
คุณสามารถดาวน์โหลดไฟล์ปลั๊กอินและธีมจาก WordPress repository
หลังจากนั้น ต้องรัน diffchecker อีกครั้งบนไฟล์ปลั๊กอินและธีม กระบวนการเหมือน diffcheck core files
แต่นี่น่ารำคาญกว่า
อาจไม่มี plugin update ที่ครอบคลุมช่องโหว่
ไม่ chỉนั้น อาจไม่เจอเวอร์ชันปลั๊กอินบน WordPress repo ธีมและปลั๊กอินพรีเมียมส่วนใหญ่ไม่อยู่ใน repo แบบเปิด
ส่วน 5: สแกนและล้าง Database
Run (หนี)
ไม่ ก็คือคำแนะนำทางการของเรา ถ้าต้องมาล้าง database ด้วยตนเอง แค่หนี
ข้อผิดพลาดเล็กๆ น้อยๆ สามารถทำลายโอกาสกู้คืนเว็บไซต์ได้หมด
นอกจากนี้ คุณสามารถค้นหา malicious scripts ใน database เหมือนสแกนไฟล์หา backdoors ความคิดเหมือนกัน แต volatile กว่า
ค้นหาคีย์เวิร์ดมัลแวร์ที่รู้จัก เช่น:
- <script>
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
เสร็จแล้ว!
คุณล้าง site defacement ได้ไหม?
บอกเราในส่วนความคิดเห็นด้านล่าง
ถ้าวิธีด้วยตนเองไม่ได้ ผมติดตั้ง MalCare ล้าง site defacement ใน 60 วินาที และกลับไปหาเงินอีกครั้ง
เว็บไซต์ของคุณติดเชื้ออย่างไรตั้งแต่แรก?
ไม่มีคำตอบชัดเจน
ขอโทษ แตนั่นคือความทรงพลังของ site defacement attack
ความจริง site defacement ไม่ใช่品种ของมัลแวร์
Site defacement เป็นผลลัพธ์ของการโจมตีมัลแวร์
มัลแวร์ที่พบบ่อยที่สุดทำให้ site defacement ได้แก่:
- SQL injections
- Cross-site scripting
- Hacked redirect malware
- Variant ของ WP-VCD.PHP malware
แต่นี่คือรายการมัลแวร์แบบ umbrella ทุกตัวมีร้อยๆ variant และซ่อนอยู่ได้ทุกที่บนเว็บไซต์ WordPress
ข่าวดีคือ มีวิธีป้องกันไม่ให้เกิดขึ้นอีก
วิธีป้องกันการโจมตี Site Defacement?
มีหลายวิธีแฮ็กเว็บไซต์ WordPress
นี่คือรายการสิ่งที่ทำได้เพื่อ hardening ความปลอดภัยวันนี้:
ใช้หลักการ Least Privilege (POLP)
มีเหตุผลที่ WordPress ให้ตัวเลือก user roles ต่างๆ บัญชีแอดมินมี security clearance สูงสุด จึงต้องระมัดระวังมากว่านี้ใครจะเป็นแอดมิน
Pro Tip: ถ้ามี guest contributors เยอะ ให้สิทธิ์ Author หลังเสร็จสิ้นการมีส่วนร่วม ถอนสิทธิ์ทันที
อย่าใช้อีเมลแอดมินเริ่มต้น (Default Admin Mail)
หยุดใช้ admin@yoursite.com เป็นอีเมลแอดมินิสเตรเตอร์
แฮ็กเกอร์ส่วนใหญ่จะพยายามใช้อีเมลนี้สำหรับ phishing attacks และ scams
เมื่อได้ login credentials คุณจบแล้ว
ปลั๊กอินเยอะเกินไปไม่ดี
ปลั๊กอิน โดยเฉพาะ outdated ones สามารถ exploit ได้ง่าย มากมายปลั๊กอินประกาศด้วยความภาคภูมิใจว่าเว็บไซต์ใช้พวกเขาพร้อมรายละเอียดเวอร์ชัน อัปเดตปลั๊กอินทั้งหมด และลบปลั๊กอินที่ไม่ต้องการ
ลบข้อความผิดพลาดจากหน้าล็อกอิน
เคยได้ error message ว่า "Wrong password" ไหม?
เมื่อแฮ็กเกอร์เห็นนั่น พวกเขารู้ว่า password ที่พวกเขาเดาผิด username ถูกต้อง ถ้าเดา password ถูกต้อง พวกเขาเข้าบัญชีได้เลย!
จำกัดการอัปโหลดไฟล์
ระมัดระวังประเภทไฟล์ที่อนุญาตให้อัปโหลด มีแฮ็กที่รู้จักว่าแฮ็กเกอร์อัปโหลด favicon ที่บรรจุ PHP อันตราย คุณคิดว่าอัปโหลดรูปไม่เป็นไร จริงๆ แล้วคุณเพิ่งช่วยแฮ็กเกอร์สร้างบัญชีแอดมินให้ตัวเอง
ใช้ SSL/TLS
ตอนนี้ SSL certificates ไม่ใช่จุดสูงสุดของความปลอดภัย
แตดีกว่าไม่มีอะไรเลย
แน่ใจว่าใช้ SSL certificate สำหรับทุกหน้าและทุก assets ของเว็บไซต์ โดยเฉพาะ multisites
สแกนเว็บไซต์ทุกวัน
ติดตั้ง MalCare free scanner สแกนเว็บไซต์หามัลแวร์ทุกวันแบบออโต้ MalCare ให้ bot protection และไฟร์วอลล์ครบวงจร พร้อมการสแกนและลบมัลแวร์ จริงๆ แล้วคุณผิดไม่ได้กับมัน
ต่อไปคืออะไร?
แฮ็กเกอร์ส่วนใหญ่ประสบความสำเร็จ เพราะแอดมิน WordPress ส่วนใหญ่ไม่รู้มากเกี่ยวกับความปลอดภัย สิ่งง่ายที่สุดคือลงทุนในโซลูชันทรงพลังอย่าง MalCare แตจริงๆ แล้ว สิ่งน้อยที่สุดคือ เรียนรู้เกี่ยวกับแฮ็กประเภทต่างๆ ด้วยตัวเอง
เข้าร่วมกลุ่ม Facebook ของเรา - เราแจกคำแนะนำฟรีเกี่ยวกับการใช้ WordPress ให้เกิดประโยชน์สูงสุด เราผ่าน 1,000 สมาชิกแล้ว และฟรีทั้งหมด
คอมเมนต์บอกว่าบทความนี้ช่วยได้แค่ไหน
เราแก้ปัญหาของคุณได้ไหม? บอกเรา!
พบกันใหม่ครั้งหน้า!
