

แม้จะมีแอปพลิเคชันส่งข้อความสำหรับแชทส่วนตัวและการใช้งานแอปพลิเคชันส่งข้อความทันทีเพิ่มขึ้นในสภาพแวดล้อมองค์กร อีเมลยังคงเป็นสื่อที่ดีที่สุดและใช้กันกว้างที่สุดในการแลกเปลี่ยนข้อมูลมืออาชีพหรือส่วนตัวและแชร์เอกสารหลายไฟล์ผ่านอินเทอร์เน็ต การเชื่อมต่อเซิร์ฟเวอร์ทั่วโลก อีเมลช่วยให้ผู้ใช้แชร์รายละเอียดทุกประเภท รวมถึงข้อมูลลับๆ โดยไม่มีการรบกวนจากบุคคลที่สาม อย่างไรก็ตาม เนื่องจากเป็นแพลตฟอร์มแชร์ข้อมูลที่ยอมรับกันกว้างที่สุด อีเมลจึงเป็นสื่อที่ถูกโจมตีมากที่สุดเช่นกัน
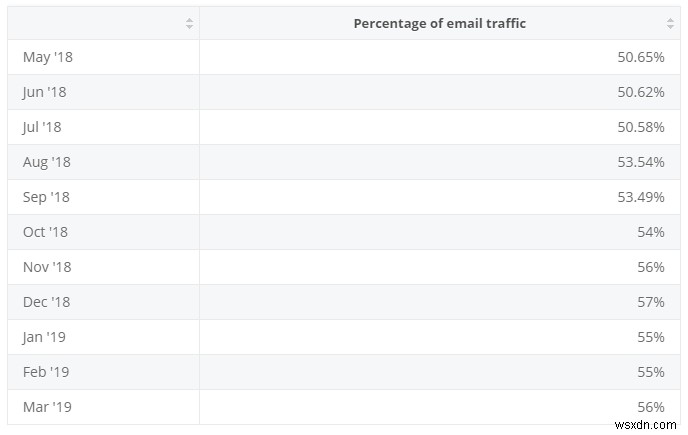
ตามรายงานของ Statista ในปี 2018 มีผู้ใช้อีเมลที่ใช้งานอยู่ 3.8 พันล้านคนทั่วโลก ฐานผู้ใช้จำนวนมากนี้ดึงดูดแฮกเกอร์และผู้โจมตี ซึ่งตั้งใจจะขโมยข้อมูลที่มีค่าจากผู้ใช้ และนำไปใช้เพื่อวัตถุประสงค์ที่ผิดกฎหมายหรือการขู่เงินชนเครื่อง隨著防火牆和防毒防禦機制變得更好,駭客也在產生新的方法來繼續他們的違規行為 這使得在電子郵件服務中識別垃圾郵件成為一項相當困難的任務
แม้องค์กรจะจ้างได้ถึงการสร้าง防火牆 24×7 對抗垃圾郵件和駭客嘗試,但對個人用戶來說可能不那麼容易 所以,他們應該意識到某些紅旗,可以幫助他們檢測和識別他們電子郵件中的任何垃圾郵件 這最終防止了與該郵件相關的個人或信用信息被盜竊
วิธีระบุอีเมลสแปม
อีเมลสแปมคืออะไร?
อีเมลสแปมโดยทั่วไปหมายถึงอีเมลที่ไม่ได้ขอ ซึ่งส่งให้ผู้รับอีเมลเพื่อเหตุผลทางการค้า ในการสแปม ผู้ตลาดก่อนอื่นจะได้ที่อยู่ของคุณจากบัญชีโซเชียลมีเดีย หรือจากแอปหรือบริการใดๆ ที่คุณลงทะเบียน แล้วพวกเขามักจะตลาดตัวเองหรือผลิตภัณฑ์ของพวกเขาโดยส่งอีเมลให้คุณเป็นจำนวนมาก ตอนนี้ ที่อยู่อีเมลสแปมเหล่านี้อาจไม่ได้เป็นอันตรายเสมอไป บางอีเมลสแปมเพียงแค่เป็นความพยายามของกลุ่มผู้ตลาดที่ไม่อดทน ที่ทำให้คุณหงุดหงิดด้วยอีเมลที่ไม่ต้องการ แต่ตอนนี้ การสแปมได้กว้างและใหญ่ขึ้น แฮกเกอร์ใช้การสแปมเป็นวิธีส่งอีเมลที่ประกอบด้วยไฟล์ โฟลเดอร์ หรือลิงก์ที่เป็นอันตราย การโจมตีฟิชชิงก็ถูกดำเนินการเป็นการสแปม โดยแฮกเกอร์พยายามขโมยข้อมูลส่วนตัวและข้อมูลเครดิตของคุณโดยการผลักดันข้อเสนอปลอมหรือฉลวง
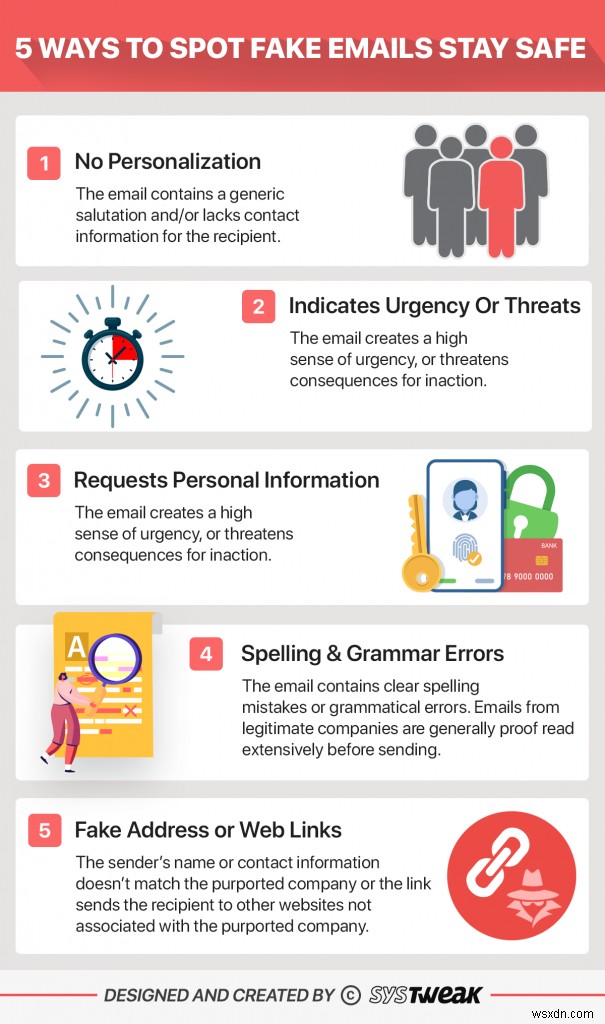
นี่คือมาตราการบางอย่างที่คุณสามารถทำเพื่อระบุสแปมในกล่องจดหมายอีเมลของคุณ ขั้นตอนเหล่านี้จะทำให้แน่ใจว่าคุณไม่ถูกดึงดูดเข้าไปในอีเมลที่อาจทำลายระบบหรือบัญชีของคุณ:
1. ตรวจสอบที่อยู่อีเมล
เพื่อระบุสแปมในอีเมล คุณต้องแน่ใจก่อนว่าผู้ส่งอีเมลเฉพาะตัวนั้นไม่ได้ใช้ที่อยู่อีเมลสแปม มีกรณีที่ผู้ใช้รับอีเมลโปรโมชันหลายฉบับจากผู้ตลาดต่างๆ ผู้ตลาดจริงส่วนใหญ่ที่ใช้ Google เป็นพอร์ทัลอีเมลของพวกเขาจะซื้อ G-Suite ของตัวเองและลงทะเบียนโดเมนเนมหลังบริษัทของพวกเขา ตัวอย่างเช่น ที่อยู่อีเมลของพนักงาน Amazon จะอยู่ในรูปแบบเสมอ - admin@wsxdn.com ไม่ใช่ admin@wsxdn.com ผู้ใช้โดยปกติไม่ได้กังวลอ่านชื่อโดเมน และนั่นคือที่ที่พวกเขาล้มเหลวในการตรวจจับที่อยู่อีเมลสแปม การปลอมแปลงอีเมลที่คล้ายคลึงที่อยู่นี้ก็เรียกว่า Email Spoofing มีหลายกรณีของการฉลวงที่ผู้หลอกลวงใช้ที่อยู่อีเมลปลอมหรือ捏造来劫持用户账户 所以,在打开系统上的任何邮件附件或链接之前,请务必确保它来自真实的电子邮件地址 它可能是你可以通过电子邮件地址检测到的恶意垃圾邮件
2. อย่าเปิดไฟล์บีบอัด (Archive Files)
หนึ่งในวิธีที่ง่ายที่สุดในการระบุอีเมลสแปมคือการดูว่ามีไฟล์บีบอัดส่งมาจากบัญชีที่ไม่รู้จักหรือไม่ ไฟล์บีบอัดถูกซ่อนอยู่ในรูปแบบโฟลเดอร์อย่าง ZIP, RAR, 7Z ตอนนี้ เมื่อคุณดาวน์โหลดไฟล์ที่ซ่อนอยู่ภายในโฟลเดอร์บีบอัด โปรแกรมสแกนแอนตี้มัลแวร์หรือแอนตี้ไวรัสของระบบของคุณอาจไม่สามารถตรวจจับสแปมในอีเมลที่ส่งผ่านโฟลเดอร์ได้ หากมีโปรแกรมอันตรายใดๆ ที่ผู้ส่งแนบมากับโฟลเดอร์ มันอาจรบกวนความเป็นส่วนตัวของระบบของคุณหลายวิธี นอกจากนี้ มันอาจยังเก็บไฟล์ควบคุมคำสั่งที่จะให้การควบคุมระยะไกลของระบบของคุณแก่แฮกเกอร์โดยที่คุณไม่รู้
3. หลีกเลี่ยงอีเมลที่ขอข้อมูลส่วนตัวหรือข้อมูลการชำระเงิน
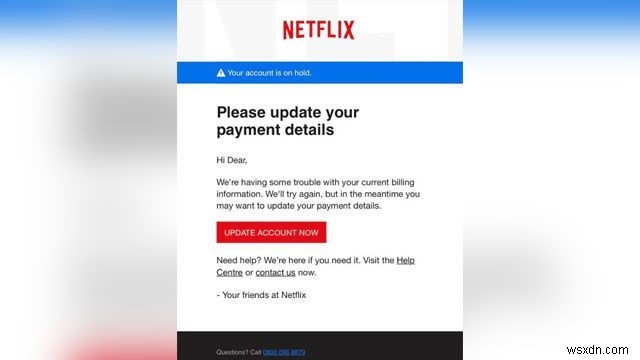
หนึ่งในสแปมที่มีชื่อเสียงที่สุดที่ถูกระบุคือ Netflix email spam ปี 2018 ในกรณีนี้ มีอีเมลที่แจกจ่ายผ่านที่อยู่อีเมลสแปม ขอข้อมูลการเรียกเก็บเงินของผู้ใช้ เนื้อหาอีเมลถูกออกแบบได้ดีมาก ด้วยอินเทอร์เฟซที่คัดลอกมาจากอีเมลโปรโมชันทั่วไปจาก Netflix อีเมลอ้างว่าตัว Netflix เองกำลังเผชิญปัญหากับข้อมูลการเรียกเก็บเงินของผู้ใช้ที่เกี่ยวข้อง และต้องการให้ผู้ใช้อัปเดตข้อมูลเครดิตการเรียกเก็บเงินอีกครั้งผ่านลิงก์ที่ให้ไว้ในอีเมล
ผู้ใช้ยังระบุสแปมในบัญชี Gmail ที่เริ่มต้นในชื่อ Apple Inc. อีเมลสแปมที่ระบุส่งใบแจ้งหนี้ปลอมของธุรกรรมผ่าน App Store และขอให้ผู้ใช้ติดตามลิงก์เพื่อดูใบแจ้งหนี้สำหรับเรื่องเดียวกัน ทุกผู้ใช้ที่เยี่ยมชมลิงก์เผชิญหน้าข้อความ "Apple ID Blocked" และจากนั้นถูกขอให้ป้อนข้อมูลส่วนตัวเพื่อปลดล็อก มิจฉาชีพขโมยข้อมูลระบุตัวตนของผู้บริโภค Apple หลายร้อยคนก่อนที่สแปมจะถูกตรวจจับ
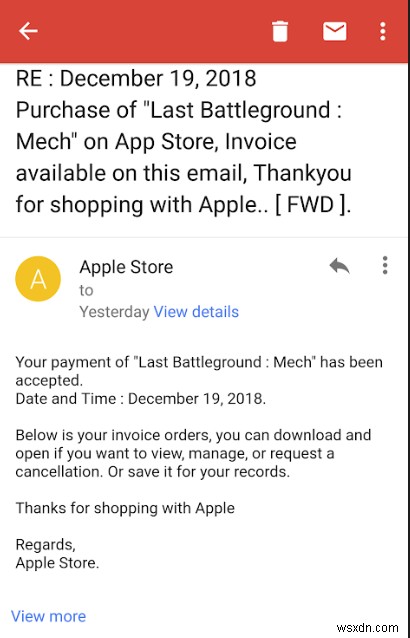
ผู้ใช้ต้องไม่แชร์ข้อมูลใดๆ ตอบสนองต่ออีเมลประเภทนี้ บริษัทที่มีศักดิ์ศรีอย่าง Netflix และ Apple มีพอร์ทัลแยกและปลอดภัยสำหรับขั้นตอนเช่นนี้ และการอัปเดตข้อมูลการเรียกเก็บเงินไม่ได้ถูกขอผ่านอีเมล ดังนั้น ให้คอยดูฟิชชิงอีเมลประเภทนี้เพื่อระบุสแปมในอีเมลและหลีกเลี่ยงการมอบข้อมูลส่วนตัวของคุณ
4. ระวังนามสกุลไฟล์ (Extensions)
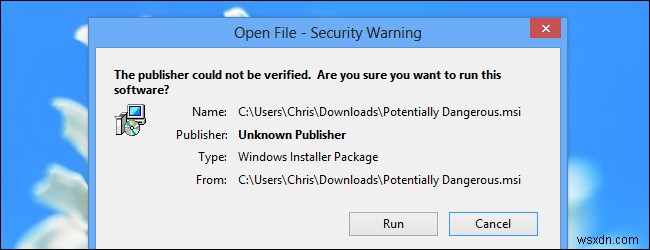
เพื่อเข้าใจวิธีระบุสแปมในอีเมล ควรตระหนักถึงธงแดงที่เกี่ยวข้องกับไฟล์นามสกุล การฉีดไวรัสผ่านไฟล์นามสกุลที่เป็นอันตรายเป็นตัวอย่างอีเมลสแปมที่พบบ่อยที่สุด ในขณะที่นามสกุลที่พบบ่อยที่สุดที่ใช้ฉีดมัลแวร์ในระบบผ่านอีเมลคือ EXE ยังมีอีกที่คุณควรระวัง ไฟล์นามสกุลเหล่านี้ไม่ควรรันบนระบบหากส่งมาผ่านอีเมล พวกเขาสามารถมีความสามารถสูงในการเจาะระบบไฟล์ของคุณ และแม้แต่อาจปิดใช้งานมาตรการแอนตี้ไวรัสของคุณ นี่คือนามสกุลบางอย่างที่คุณควรหลีกเลี่ยงการรันบนระบบของคุณ โดยเฉพาะหากพวกเขาแนบมากับอีเมลเชิงพาณิชย์:
- CMD: ไฟล์ .cmd แทนตัวประมวลผลคำสั่ง Windows NT
- MSI: ไฟล์แพ็กเกจติดตั้ง
- REG: ไฟล์รีจิสทรี
- BAT: ไฟล์แบตช์ DOS ประกอบด้วยโค้ดเพื่อเปิดหรือรันแอปพลิเคชัน Windows
- DOCM, XLSM, PPTM: ไฟล์ MS-Office พร้อมแมโคร
5. ตรวจจับสแปมด้วยการวิเคราะห์เนื้อหาอีเมล
ผู้ใช้มักรับอีเมลเกี่ยวกับการอนุมัติบัตรเครดิตจากธนาคาร หรือข้อเสนอคูปองจากร้านแบรนด์โปรดของคุณ หรืออาจเป็นของฟรีจากบริษัทอุปกรณ์โปรด บัญชีของคุณเชื่อมต่อกับทุกแพลตฟอร์มช้อปปิ้งออนไลน์ แอปจองตั๋ว และแอปสั่งอาหารที่คุณดาวน์โหลดบนโทรศัพท์ ตัวเลือกและการค้นหาของคุณจากแอปพลิเคชันเหล่านี้ถูกติดตามโดยโฆษณา เช่น คุณเห็นโฆษณาเดียวกันของผลิตภัณฑ์ที่คุณค้นหาบน Facebook บางครั้ง บันทึกเหล่านี้ถูกเก็บรวบรวมโดยแฮกเกอร์จากสื่อต่างๆ พวกเขาจึงใช้กลยุทธ์อย่างข้อเสนอโปรโมชันปลอมหรือของฟรีสำหรับผลิตภัณฑ์/บริการจากการค้นหาของคุณ ทำเช่นนี้เพื่อหลอกล่อคุณให้ให้ข้อมูลประจำตัวบัญชีและข้อมูลอื่นๆ เพื่อแลกกับข้อเสนอปลอมเหล่านี้ นี่ต่อมาถูกใช้ต่ออาจารย์สำหรับธุรกรรมที่ไม่ได้รับอนุญาต อาชญากรรมขโมยข้อมูลระบุตัวตน และปลอมเอกสารภายใต้ชื่อของคุณ
ดังนั้น เพื่อระบุสแปมในอีเมลของคุณ ผู้ใช้ต้องอ่านเนื้อหาและวิเคราะห์ว่ามันสมเหตุสมผลหรือไม่
6. ใช้เครื่องมือบุคคลที่สามเพื่อป้องกันอันตรายจากสแปม
แม้ธงแดงที่อธิบายข้างต้นจะเป็นสิ่งที่พบบ่อยที่สุดที่ต้องจดจำขณะตรวจจับสแปมในอีเมล แต่ มีการพยายามสแปมที่ไม่ถูกสังเกต และ當然 有 我們 不應該 提供 存取 我們 的 位置 或 電子郵件 地址 的 網站 在 瀏覽器 上 儲存 密碼 也 可能 導致 系統 遭受 針對 這些 密碼 的 垃圾 郵件 攻擊
為了 確保 您 的 系統 免受 所有 垃圾 郵件 危險 並 可以 識別 電子郵件 附件 和 瀏覽器 中 的 垃圾 郵件,必須 使用 身份 保護 工具 Advanced Identity Protector 是 一個 很棒 的 軟體 幫助 你 保護 個人 信息 和 存儲 在 互聯網 瀏覽器 上 的 帳戶 憑據 這種 信息 如果 洩露 可以 被 致命 地 用 來 對付 你 並 為 你 創造 法律 和 財務 問題
在這方面 Advanced Identity Protector 提供 以下 服務 以 保護 您 的 在線 存在 免受 不同 類型 的 垃圾 郵件:
- Advanced Identity Protector 掃描 你 的 瀏覽器 以 尋找 你 訪問 過 的 網站 上 的 身份 痕跡 這些 痕跡 包括 已保存 的 密碼、電子郵件 ID 和 信用 信息 許多 駭客 從 瀏覽器 上 保存 的 詳細 信息 中 收集 ID 並 進行 大規模 網絡釣魚 攻擊
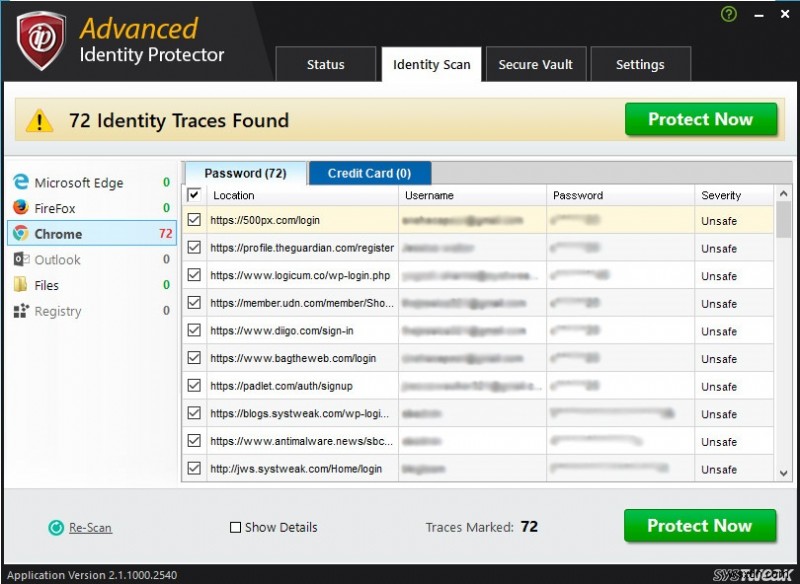
- 已保存的密碼和身份痕跡可以使用 Advanced Identity Protector 刪除 該工具具有內置的 Secure Vault,您可以在刪除它們之前將密碼保存其中 該 vault 通過主鑰匙訪問
- Advanced Identity Protector 運行在 Internet Explorer, Mozilla Firefox, Opera Browser 和 Chrome 上 所以 您 所有 瀏覽器 上 的 身份 痕跡 都 可以 被 檢測 和 刪除
- Advanced Identity Protector 還有助於 在 電子郵件 客戶端 Microsoft Outlook 和 Outlook Express 中 檢測 垃圾 郵件
- Advanced Identity Protector 還 掃描 Windows Registry 以 尋找 敏感 的 個人 信息,如果 嘗試 手動 進行,這 是 一個 非常 棘手 的 過程
使用這些簡單的紅旗識別郵件中的垃圾郵件更容易 記住這些紅旗可以拯救您免受垃圾郵件攻擊,例如不需要的商業電子郵件、電子郵件欺騙和網絡釣魚嘗試 然而,是我們在互聯網上的粗心大意導致這些攻擊者找到我們的個人 ID 和其他信息 使用 Advanced Identity Protector 可以幫助您避免那些錯誤 通過從瀏覽器活動中根除所有身份痕跡,它幫助您實現安全和受保護的瀏覽和互聯網衝浪 此外,它幫助您保存多個密碼,這樣您就不必對所有帳戶使用相似的密碼,這反過來對您的互聯網身份是危險的
如果您想了解更多關於您每天使用的技術並深入挖掘它 請在 Twitter 和 Facebook 上關注 Systweak 另外,訂閱我們的 YouTube 頻道以了解我們令人興奮的軟體工具,這些工具對您的日常系統和互聯網使用可能非常優化
