

ล่าสุด ฮักเกอร์เริ่มใช้ประโยชน์จากเทคนิค SEO ที่คุณสร้างขึ้นด้วยยากลำบาก เพื่อให้ได้能见度 (Visibility) สำหรับเว็บไซต์สแปมของพวกเขา ผ่านการจัดอันดับที่ดีกว่าบนเว็บไซต์ของคุณ นี่คือ Black Hat SEO Spam หรือ SEO Poisoning ใน Magento, Opencart & Prestashop บทความนี้อภิปรายการโจมตีทั้งหมดพร้อมอาการ สาเหตุ ผลลัพธ์ และขั้นตอนแก้ไข
ประเภทของการโจมตี Black Hat SEO Spam
Japanese Keyword Hack (การแฮกคีย์เวิร์ดญี่ปุ่น)
รู้จักกันในชื่อ Japanese Keyword Hack การโจมตี Black Hat SEO Spam แบบผิดกฎหมายนี้ ค่อนข้างระบาดในช่วง gầnนี้ ฮักเกอร์วางลิงก์ที่สร้างอัตโนมัติในข้อความญี่ปุ่น ในเว็บไซต์ของคุณ ที่พัฒนาโดย CMS อย่าง Prestashop, OpenCart, Magento, Drupal และ WordPress ผลการค้นหาของเครื่องมือค้นหาสำหรับเว็บไซต์ของคุณ อาจดูเหมือนนี้:
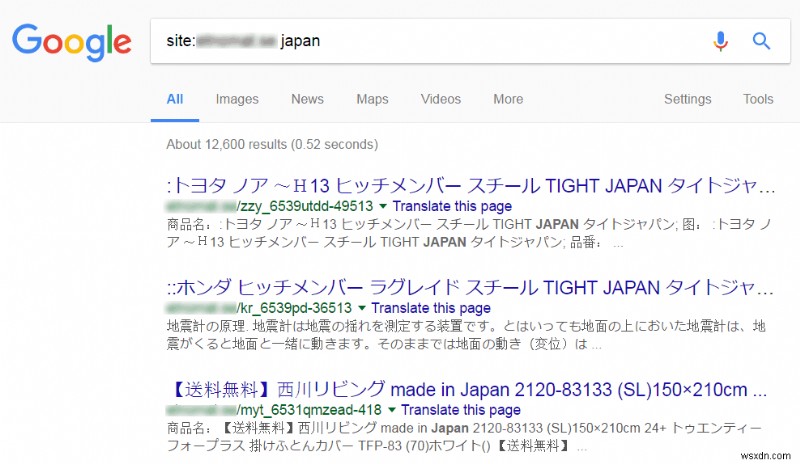
ดังนั้น เมื่อใครเข้าชมเว็บไซต์ของคุณและคลิกลิงก์เหล่านี้ พวกเขาจะถูก Redirect ไปยังเว็บไซต์ Affiliate ที่ขายสินค้าและเสื้อผ้าแบรนด์ปลอม อ่านเพิ่มเติมในบทความนี้
Gibberish Keywords Hack (การแฮกคีย์เวิร์ดบ้าพล่าว)
ใน Gibberish Keywords Hack ฮักเกอร์เพิ่มหน้าสแปมที่เต็มไปด้วยข้อความ Gibberish ที่ Rich ด้วยคีย์เวิร์ด พร้อมลิงก์ที่สอดคล้องกับไซต์ของคุณ บางครั้งหน้าเหล่านี้ยังมีรูปภาพ เพื่อหลอกลวงเครื่องมือค้นหา และเพิ่มอันดับและトラฟฟิกของหน้าใน Google Search
เมื่อเยี่ยมชมหน้าที่ถูกแฮกเหล่านี้ ผู้เยี่ยมชมจะถูก Redirect ไปหน้าที่ไม่เกี่ยวข้อง เช่น ไซต์สินค้าปลอม ฮักเกอร์สร้างรายได้เมื่อคนเข้าชมหน้าสแปมเหล่านี้
หน้าสแปมที่ Redirect มักจะมีลักษณะอย่างนี้:
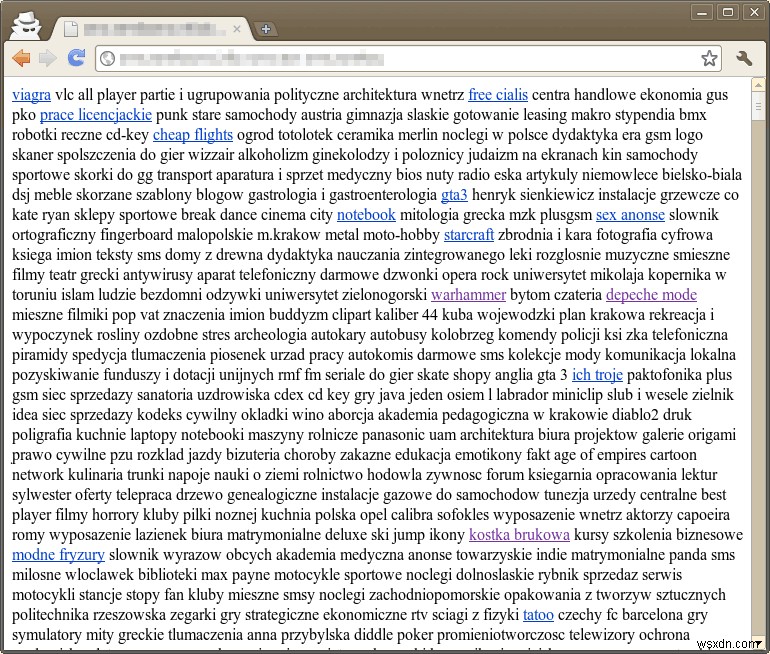
เช่นเดียวกับ Japanese Keyword Hack ฮักเกอร์มักใช้ Cloaking เพื่อทำให้เจ้าของไซต์ยากต่อการตรวจจับว่าเว็บไซต์ถูกติดเชื้อหรือไม่
Pharma Hack (การแฮกยา)
ประเภทที่สามที่พบบ่อยของ Black Hat SEO spam คือ Pharma Hack ในการโจมตีนี้ โจมตีใช้ประโยชน์จากเว็บไซต์ที่เปราะบาง เพื่อกระจายผลิตภัณฑ์เภสัชกรรมให้กับผู้เยี่ยมชมไซต์ ผ่านเว็บไซต์ของคุณ อาการของ Pharma Hack รวมถึง ลิงก์ฝังและข้อความสแปมบนหน้า หรือรายการที่แก้ไขใน Search Engine Results Pages (SERPs)
การโจมตีเหล่านี้มักมุ่งเป้าเครื่องมือค้นหายอดนิยมอย่าง Google หรือ Bing เพื่อเพิ่มトラฟฟิกไปยังธุรกิจเภสัชกรรมผิดกฎหมาย พวกมันมักเพิ่ม Title และ Description ปลอม เพื่อทำให้ลิงก์ดูเหมือนเกี่ยวข้อง ผลการค้นหามักจะมีลักษณะอย่างนี้:
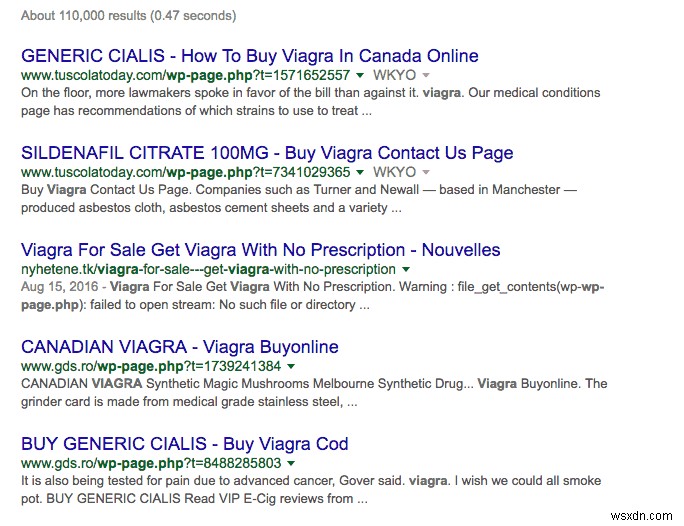
คุณสามารถอ่านเพิ่มเติมเกี่ยวกับ Pharma hack ได้ที่นี่
การตรวจจับ Black Hat SEO Spam
1. การใช้ Google Search
คุณสามารถค้นพบหน้าสแปมได้โดยการค้นหา site:[your site root URL] japan หากคุณเห็นผลการค้นหาเต็มไปด้วยข้อความญี่ปุ่น ไซต์ของคุณอาจได้รับผลกระทบจาก Japanese Keyword Hack
คุณยังสามารถค้นหาคีย์เวิร์ดเฉพาะเพื่อหาหน้า Gibberish Keyword หรือผลิตภัณฑ์เภสัชกรรมเพื่อหาหน้า Pharma Hack
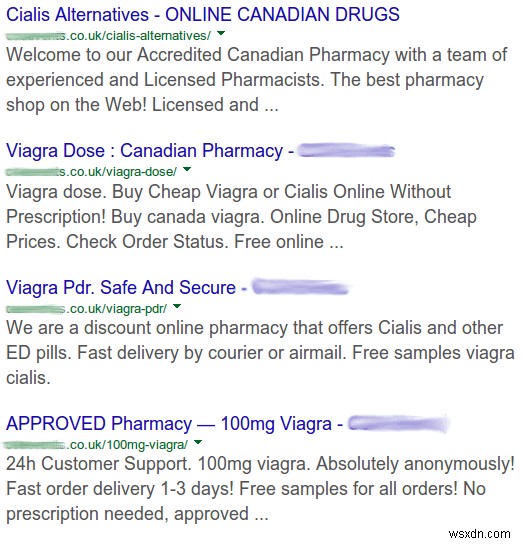
เหมือนรูปภาพข้างต้น หากคุณพบเนื้อหาน่าสงสัย – ที่นี่ โดเมนหลักของเว็บไซต์คือ .co.uk แต่ผลิตภัณฑ์เภสัชกรรมส่งจากแคนาดา – อาจเป็นตัวบ่งชี้ว่าไซต์ของคุณถูกแฮก
2. การใช้ Google Search Console
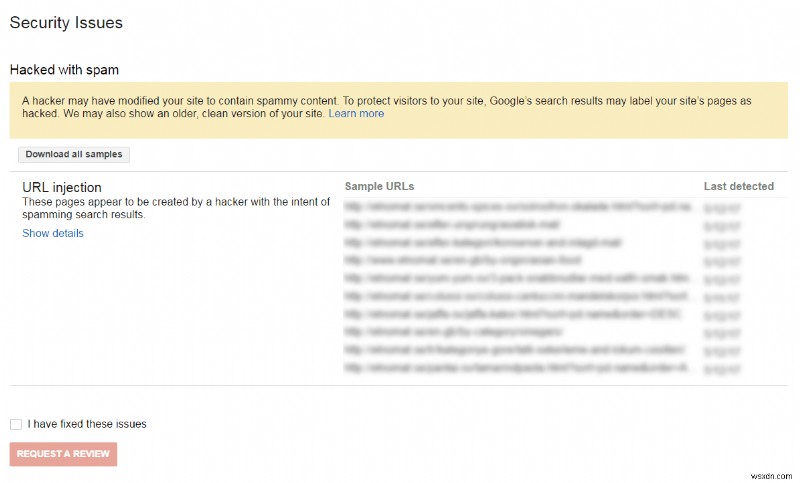
ใน Google Search Console / Google Webmaster Tools ของคุณ ไปที่ Security Issues Tool ในแถบด้านซ้าย หากไซต์ของคุณถูกแก้ไขโดยฮักเกอร์ คุณสามารถค้นพบได้ที่หน้านี้ คุณอาจเห็นข้อความอย่างนี้:
3. การใช้เครื่องมือ “Fetch as Google”
หากคุณทำสองขั้นตอนข้างต้นแล้ว และเห็น 404: Page not Found Error แล้วเป็นความคิดที่ดีที่จะตรวจสอบ Cloaking โดยการใส่ URL ของไซต์ในเครื่องมือ Fetch as Google (Cloaking คือ เทคนิคที่ทำให้ฮักเกอร์แสดง URL/เนื้อหา Gibberish/Spam ให้ผู้ใช้และเครื่องมือค้นหา ในขณะที่เจ้าของไซต์อาจเห็น HTTP 404-page error) หากฮักเกอร์โจมตีไซต์ของคุณ คุณอาจเห็นผลลัพธ์ที่ผิดปกติ
4. การใช้ Sitemap ของคุณ
ตรวจสอบ Sitemap ของเว็บไซต์ เพื่อดูว่ามีลิงก์ใหม่ที่น่าสงสัยที่ฮักเกอร์สร้างขึ้นเพื่อช่วย Index หน้าของพวกเขาเร็วขึ้นหรือไม่ หากคุณเห็นหน้าน่าสงสัย แสดงว่าไซต์ของคุณอาจถูกแฮก!
ติดเชื้อ Black Hat SEO Spam? ส่งข้อความผ่านแชทวิดเจ็ต เราจะยินดีช่วยคุณ แก้ไข SEO poisoning ตอนนี้
ผลกระทบของ Black Hat SEO Spam
- Japanese Keyword Hack และเทคนิค Black Hat SEO Spam ทั่วไป ส่งผลกระทบต่อ SEO อย่างลบ ซึ่งอาจส่งผลต่อトラฟฟิกและรายได้ของเว็บไซต์
- Google อาจเริ่มแสดงคำเตือน “this site may be hacked” หรือ “deceptive site” อาจนำไปสู่การ Blacklist เว็บไซต์ของคุณโดย Google
- หากไซต์ของคุณเป็น E-commerce ผู้ใช้อาจสงสัยความปลอดภัยของกระบวนการ Checkout และข้อมูลชำระเงิน นำไปสู่การลดลงของยอดขาย
- Google หรือ Bing ให้บริการลิงก์ที่เกี่ยวข้องเท่านั้น ดังนั้นพวกเขาจะตัดรากเว็บไซต์ที่รับชำระเงินสำหรับ Backlinks ลิงก์ปลอมทำให้ดูเหมือนไซต์ของคุณทำอย่างนั้น ทำให้トラฟฟิกและรายได้ได้รับผลกระทบ
- การมีสแปมบนเว็บไซต์ ส่งผลกระทบต่อชื่อเสียงอย่างลบ ความพยายามในการสร้างความเชื่อมโยงกลับกับผู้เยี่ยมชมเว็บไซต์ ใช้ความพยายามมาก
การแก้ไข Black Hat SEO Spam
1. สำรองข้อมูลไซต์ก่อนนำทำความสะอาด (Take a backup of your site before cleaning.)
ขอแนะนำให้ปิดเว็บไซต์ออฟไลน์ (Offline) เพื่อไม่ให้ผู้ใช้เข้าชมหน้าที่ติดเชื้อขณะคุณกำลังทำความสะอาด ต้องแน่ใจว่า Backup ไฟล์หลัก (Core files) และฐานข้อมูลทั้งหมด ต้องแน่ใจว่า Backup ในรูปแบบไฟล์บีบอัด เช่น .zip
2. ลบบัญชีที่สร้างใหม่จาก Google Search Console (Remove any newly created accounts from the Google Search Console.)
หากคุณไม่รู้จักบัญชีหรือผู้ใช้ใน Google Search Console ของไซต์ ให้ลบทันที ฮักเกอร์มักเพิ่มบัญชีแอดมินสแปมแบบนี้ เพื่อให้พวกเขาสามารถเปลี่ยนการตั้งค่าไซต์ของคุณได้
3. ตรวจสอบไฟล์ .htaccess ของไซต์ (Check your site’s .htaccess files.)
ฮักเกอร์มักใช้ไฟล์ .htaccess เพื่อ Redirect ผู้ใช้ & เครื่องมือค้นหา ไปยังหน้าอันตราย หากคุณมี Backup ของไซต์ คุณสามารถใช้เวอร์ชันนั้น เพื่อตรวจสอบเนื้อหาของไฟล์ .htaccess หากพบโค้ดน่าสงสัย ให้ลบหรือ Comment out
4. แทนที่ไฟล์ Core, Plugin, และ Theme (Replace the core, plugin, and theme files.)
คุณสามารถแทนที่ไฟล์ Core ที่ติดเชื้อ ด้วยเวอร์ชันต้นฉบับเดียวกันจากแหล่งที่เชื่อถือได้ หลังจากดาวน์โหลดเวอร์ชันใหม่และอัปเดตของไฟล์ & ไดเรกทอรี่เหล่านี้ คุณสามารถลบไฟล์เก่าได้
5. ลบไฟล์ที่น่าสงสัย ถูกแก้ไขล่าสุด (Delete any suspicious, recently modified files.)
คุณอาจพบไฟล์ที่อาจติดเชื้อ โดยการดูไฟล์ที่ถูกแก้ไขล่าสุด ลบไฟล์ที่ติดเชื้อโดยการลบผ่าน Terminal หรือ FTP Client หากแม้หลังการกระทำนี้ มัลแวร์ยังคงโผล่ในผลการค้นหา แสดงว่า บัคดอร์ (Backdoor) ถูกติดตั้งโดยฮักเกอร์ในฐานข้อมูลของคุณ
6. ตรวจสอบคีย์เวิร์ด (Check for keywords.)
ฮักเกอร์ยังสามารถใช้ชื่อที่คล้ายคีย์เวิร์ดที่มีอยู่ เพื่อเพิ่มไฟล์อันตรายเหล่านี้ลงในเซิร์ฟเวอร์ ตัวอย่างเช่น:
<title>{keyword}</title>
<meta name="description" content="{keyword}" />

<meta name="keywords" content="{keyword}" />

<meta property="og:title" content="{keyword}" />

<div style="position: absolute; top: -1000px; left: -1000px;">Cheap prescription drugs </div>
ที่นี่ คำว่า “keywords” ถูกแทนที่ด้วย “keyword” ตรวจสอบให้แน่ใจว่าคุณตรวจสอบคีย์เวิร์ดแบบนี้และลบโค้ดอันตราย
7. ลบบัคดอร์ (Remove the backdoor.)
โดยทั่วไป ฮักเกอร์รวมบัคดอร์ไว้ในไฟล์ header.php เพื่อให้โค้ดอันตรายรันทุกครั้งที่มีการขอหน้าเว็บสาธารณะ นี่ทำหลักเพื่อสแปม Search engine crawlers โดยใช้เว็บไซต์ของเรา มันยังสร้าง wp-page.php ใหม่เป็นฟีเจอร์ “Delete protection” หลังจากลบไฟล์ข้างต้นและฟังก์ชัน include ใน header.php เราสามารถมั่นใจได้ว่าผลลัพธ์สแปมจะถูกลบจาก SERPs ของเรา
8. รัน Malware Scan (Run a malware scan.)
รัน Malware scan บนเว็บเซิร์ฟเวอร์ของคุณ เพื่อหามัลแวร์และไฟล์อันตราย คุณสามารถใช้เครื่องมือ ‘Virus Scanner’ ใน cPanel ที่โฮสต์เว็บให้ หรือรับการทำความสะอาดมัลแวร์โดยมืออาชีพด้วย Astra Pro Plan
9. ยืนยันการทำความสะอาด (Verify the cleanup.)
หลังทำความสะอาดมัลแวร์ วิธีที่ดีในการยืนยันว่ามัลแวร์หายไปหมด คือ ให้ Google ระบายเว็บไซต์ทั้งหมดของคุณใหม่ ในการทำเช่นนี้ ให้ Login เข้า Google Search Console ไปที่ Crawl > Fetch as Google จากที่นี่ พิมพ์/หาตำแหน่ง URL ที่ได้รับผลกระทบ แล้วคลิกปุ่ม Reindex หากมันคืนหน้า “Not Found” แสดงว่าคุณทำความสะอาดไซต์สำเร็จแล้ว!
Black Hat SEO Spam: สรุป
การโจมตีไซเบอร์ น่ากลัว – แต่ผลกระทบหลังการโจมตี น่ากลัวกว่า การศึกษาของเราแสดงว่า แม้คุณจะรวดเร็วในการกู้คืนเว็บไซต์จากการโจมตีแบบนี้ SEO ของคุณก็ยังได้รับผลกระทบ
เว็บไซต์ของคุณต้องการความน่าเชื่อถือและความปลอดภัย เพื่อดึงดูดลูกค้า – และสแปมอาจทำลายล้างในบริบทนี้ ฮักเกอร์ไม่กังวลขนาดของเว็บไซต์ของคุณ ดังนั้น ไซต์ของคุณเสมอมีความเสี่ยงจะติดเชื้อ
หากคุณไม่ต้องการเผชิญปัญหาแบบนี้ พิจารณาลงทุนในการป้องกันเว็บไซต์แบบ Proactive และรักษารูทีนความปลอดภัยมาตรฐานสำหรับเว็บไซต์ของคุณ Firewalls และปลั๊กอินความปลอดภัย เป็นโซลูชันที่ทดสอบแล้ว ไปไกลในการคุ้มครองเว็บไซต์ของคุณ ด้วยวิธีนี้ คุณจะไม่ต้องกังวลเรื่องการถูกแฮกอีก!
เกี่ยวกับ Astra
ที่ Astra เรามีทีมผู้เชี่ยวชาญด้านความปลอดภัย ที่ทุกวันช่วยเจ้าของเว็บไซต์และนักพัฒนา ให้เว็บไซต์ปลอดภัยจากโจมตี Firewall ฉลาดของเราให้ความปลอดภัย Real-time 24×7 ต่อ Bad bots, ฮักเกอร์, มัลแวร์, XSS, SQLi และ 80+ การโจมตี Astra Firewall ปรับแต่งเฉพาะสำหรับ Prestashop, OpenCart & Magento เพื่อให้ความปลอดภัยครบวงจรกับร้าน E-commerce ของคุณ ลอง Astra Demo ตอนนี้!
