

ปลั๊กอิน Abandoned Cart ใน WooCommerce ถูกใช้ประโยชน์ – อัปเดตทันที
เว็บไซต์ที่สร้างด้วย WordPress กำลังถูกโจมตีโดยแฮกเกอร์ที่ใช้ช่องโหว่ XSS ในปลั๊กอิน woocommerce-abandoned-cart เพื่อปลิดประตูหลัง (backdoor) และเข้าควบคุมเว็บไซต์ที่เปราะบาง
ปลั๊กอิน woocommerce-abandoned-cart ช่วยให้เจ้าของร้าน WooCommerce ติดตะกร้าสินค้าที่ถูกทิ้งไว้ เพื่อกู้คืนยอดขายเหล่านั้น
การขาดการทำความสะอาดข้อมูลนำเข้าและส่งออกของผู้ใช้แบบแขก (guest) ทำให้โจมตีสามารถฉีดสคริปต์ JavaScript อันตรายเข้าไปในหลายฟิลด์ข้อมูล ซึ่งจะทำงานเมื่อผู้ใช้ที่เข้าสู่ระบบและมีสิทธิ์ผู้ดูแลระบบ (administrator) เปิดดูรายการตะกร้าที่ถูกทิ้ง
ขณะนี้ เว็บไซต์ WordPress ที่ใช้ woocommerce-abandoned-cart หรือ woocommerce-abandoned-cart-pro ควรอัปเดตเป็นเวอร์ชันล่าสุดทันที เว็บไซต์ที่ใช้ Astra WAF จะได้รับการปกป้องจากการโจมตีนี้ เนื่องจากไฟร์วอลล์มีการป้องกัน XSS ในตัว
ผู้ใช้ที่ได้รับผลกระทบและไม่ได้ติดตั้ง Astra ควรพิจารณาตรวจสอบความปลอดภัยเว็บไซต์ (Site Security Audit) เพื่อยืนยันความสมบูรณ์ของเว็บไซต์ WordPress
รายละเอียดช่องโหว่ XSS ในปลั๊กอิน Abandoned Cart WordPress
เมื่อผู้ใช้ที่ไม่ได้เข้าสู่ระบบ (unauthenticated) เพิ่มสินค้าลงตะกร้าและไปที่หน้าชำระเงิน ระบบ woocommerce-abandoned-cart จะรับข้อมูลจากผู้ใช้แบบแขก
การกระทำ AJAX ชื่อ save_data จะส่งข้อมูลที่ผู้ใช้กรอกกลับไปยังปลั๊กอิน วัตถุประสงค์คือ หากกระบวนการชำระเงินไม่สมบูรณ์ เจ้าของร้านจะได้รับการแจ้งเตือนในแดชบอร์ดโดยปลั๊กอิน
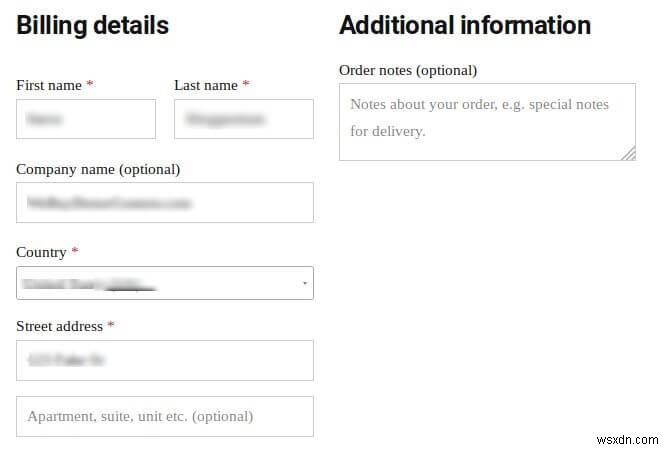
การทำความสะอาดข้อมูลนำเข้า (input sanitization) ของคำขอ AJAX ($_POST fields) ไม่ได้ถูกดำเนินการโดยฟังก์ชันที่จัดการเรื่องนี้ ฟิลด์ข้อมูลผู้ซื้อ เช่น billing_first_name, billing_last_name และ billing_company ถูกเก็บไว้ในฐานข้อมูลโดยตรงตามที่ผู้ใช้ส่งมา ข้อมูลจากคำขอนี้จะเข้าถึงได้โดยผู้ดูแลระบบจากแดชบอร์ด WordPress ข้อมูลลูกค้า ตะกร้าสินค้ารายบุคคล ยอดรวมคำสั่งซื้อ และข้อมูลดังกล่าวจะมองเห็นได้จากแดชบอร์ด
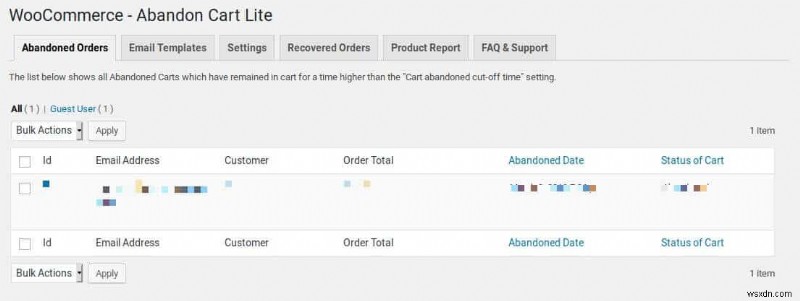
ไม่มีการทำความสะอาดข้อมูลส่งออก (output sanitization) ขณะแสดงผลข้อมูลในเบราว์เซอร์ของผู้ดูแลระบบ เนื่องจากฟิลด์ "Customer" เป็นฟิลด์เดียวที่รวมจากการต่อสตริง billing_first_name และ billing_last_name ในตารางแสดงผล จึงกลายเป็นเป้าหมายของแฮกเกอร์ที่ใช้ช่องโหว่นี้
แผงควบคุม WordPress ถูกบุกเนื่องจากปลั๊กอิน Abandoned Cart? ส่งข้อความผ่านแชทวิดเจ็ต เราจะช่วยแก้ไขให้คุณทันที แก้ไขเว็บไซต์ WordPress ของฉันตอนนี้
แฮกเกอร์กำลังใช้ช่องโหว่ในปลั๊กอิน Abandoned Cart อย่างไร
แฮกเกอร์โจมตีร้านค้าที่สร้างบน WordPress WooCommerce โดยสร้างตะกร้าสินค้าที่มีชื่อสินค้าผิดปกติ (malformed names) พร้อมรหัสโจมตี
เมื่อออกจากเว็บไซต์หลังจากวางรหัสโจมตีในฟิลด์ตะกร้า รหัสโจมตีนั้นจะถูกเก็บไว้ในฐานข้อมูลของร้าน
รหัสโจมตีที่แฮกเกอร์วางไว้จะทำงานทันทีที่หน้าแบ็กเอนด์ (backend page) ถูกโหลดเมื่อผู้ดูแลระบบเข้าถึงเพื่อดูรายการตะกร้าที่ถูกทิ้ง
ในการโจมตีที่ Wordfence พบ พบการใช้ลิงก์ bit.ly เพื่อโหลดไฟล์ JavaScript โดยรหัสโจมตี บนเว็บไซต์ที่มีปลั๊กอินที่เปราะบางอยู่ โค้ดพยายามสร้างประตูหลัง 2 แบบที่แตกต่างกัน
ในขณะที่ ประตูหลังแรกคือบัญชีผู้ดูแลระบบใหม่ที่แฮกเกอร์สร้างขึ้น โดยมีชื่อผู้ใช้ "woouser" และอีเมลที่โฮสต์อยู่ที่ Mailinator ประตูหลังที่สองใช้เทคนิคที่ฉลาดกว่า คือ แสดงรายการปลั๊กอินทั้งหมดที่ติดตั้งบนเว็บไซต์ และค้นหาปลั๊กอินที่ปิดใช้งานตัวแรก แทนที่จะเปิดใช้งานปลั๊กอินนั้น เนื้อหาของไฟล์หลักของปลั๊กอินจะถูกแทนที่ด้วย สคริปต์ที่จะให้แฮกเกอร์เข้าถึงเพิ่มเติมในอนาคต
คำสั่งอันตรายสามารถส่งไปยังประตูหลังนี้ได้โดยแฮกเกอร์ แม้ว่าบัญชี "woouser" จะถูกลบไปแล้ว กรณีที่ไฟล์ของปลั๊กอินที่ปิดใช้งานยังคงอยู่บนดิสก์และเข้าถึงได้ผ่านคำขอเว็บ
ผลกระทบ:
ผลกระทบของช่องโหว่นี้ครอบคลุมตั้งแต่การใช้เว็บไซต์สำหรับ SEO Spam จนถึงการที่แฮกเกอร์ปลิด credit card skimmers (โค้ดขโมยบัตรเครดิต)
การแก้ไขช่องโหว่ปลั๊กอิน Abandoned Cart
เวอร์ชัน 5.2.0 ของ Abandoned Cart Lite for WooCommerce ที่เผยแพร่เมื่อวันที่ 18 กุมภาพันธ์ 2019 ได้แก้ไชเวกเตอร์การโจมตี XSS ที่แฮกเกอร์ใช้ในช่องโหว่นี้
ขอแนะนำอย่างยิ่งให้เจ้าของร้านทุกคนที่ใช้ปลั๊กอิน WordPress นี้บนเว็บไซต์ ตรวจสอบรายการบัญชีผู้ดูแลระบบในแผงควบคุมเพื่อหาบัญชีที่น่าสงสัย รวมถึงอัปเดตเว็บไซต์ให้ทันสมัย แฮกเกอร์อาจเปลี่ยนชื่อจาก "woouser" เป็นชื่ออื่นได้
ควรทราบว่าแพตช์นี้ไม่ใช่โซลูชันที่สมบูรณ์สำหรับช่องโหว่นี้ เนื่องจากไม่ได้จัดการกับประตูหลังที่สอง หรือสคริปต์ที่ถูกฉีดเข้าไปล่วงหน้า ดังนั้น ขอแนะนำให้เจ้าของร้านที่ใช้ woocommerce-abandoned-cart หรือ woocommerce-abandoned-cart-pro ตรวจสอบการฉีดสคริปต์ในฐานข้อมูล แม้ชื่อตารางอาจแตกต่างกันไป ตารางชื่อ ac_guest_abandoned_cart_history คือที่ตั้งของข้อมูลผู้ซื้อแบบแขก นอกจากนี้ บัญชีผู้ดูแลระบบที่ไม่ได้รับอนุญาตทั้งหมดต้องถูกลบออกในกระบวนการทำความสะอาด
แผงควบคุม WordPress ถูกบุกเนื่องจากปลั๊กอิน Abandoned Cart? ส่งข้อความผ่านแชทวิดเจ็ต เราจะช่วยแก้ไขให้คุณทันที แก้ไขเว็บไซต์ WordPress ของฉันตอนนี้
