

วันต่อวัน ช่องโหว่หรือการโจมตีบน CMS WordPress กำลังมาสู่แสงสว่าง ชัดเจนว่านี่ไม่ใช่จุดจบ เพิ่มเติมจากช่องโหว่ที่เกิดขึ้นมาก่อนหน้า อีกช่องโหว่ cross-site scripting ที่ค่อนข้างรุนแรงถูกเปิดเผยบนปลั๊กอิน wp-live-chat-support XSS ในปลั๊กอิน wp live chat support นี้อยู่ในเวอร์ชันก่อน 8.0.27
WP-live chat support plugin มีการติดตั้งมากกว่า 60,000 ตามไดเรกทอรีปลั๊กอิน WordPress อย่างเป็นทางการ และได้รับการอัปเดตเมื่อ 15 ชั่วโมงก่อน
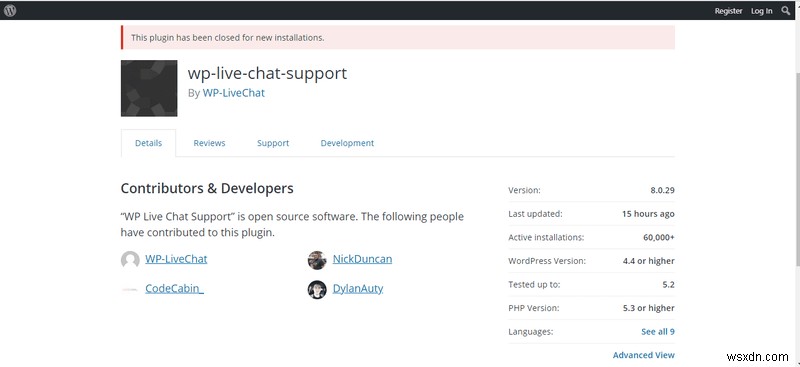
สถานะความเสี่ยง (Status of the Risk)
ความรุนแรงของช่องโหว่สามารถประมาณได้จากข้อเท็จจริงที่ว่า ผู้ใช้ที่ไม่ได้รับการตรวจสอบสิทธิ์ (unauthenticated user) (โดยไม่ต้องมีบัญชี) สามารถใช้ประโยชน์จากช่องโหว่นี้จากระยะไกลได้ โดยการฉีดสคริปต์อันตรายเข้าไปในเว็บไซต์ที่เปราะบาง
ช่องโหว่นี้เกิดจาก admin_init hook ที่ไม่ได้รับการป้องกัน
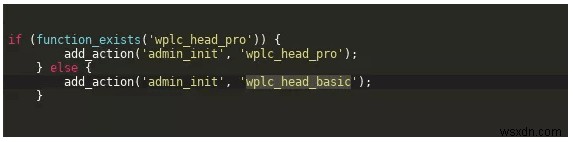
ซึ่งสามารถเรียกได้โดยการเข้าชม /wp-admin/admin-post.php หรือ /wp-admin/admin-ajax.php โดยโจมตี unauthenticated ใดๆ เพื่ออัปเดตตัวเลือก "wplc_custom_js" ได้ตามต้องการ
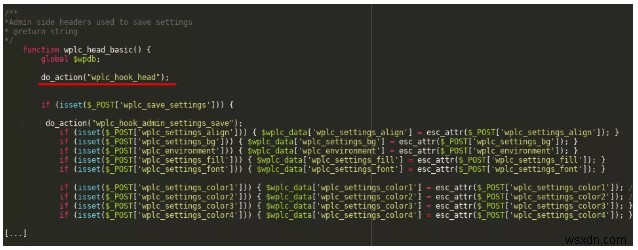
เพิ่มเติม เนื้อหาของ wplc_custom_js ถูกโหลดในหน้าใดๆ ที่ live chat ปรากฏ ซึ่งหมายถึง malicious javascript จะโหลดบนหน้าเดียวกัน และปกติการโหลด malicious javascript จะช่วยโจมตีบรรลุ XSS ได้ง่าย
ลดทอนความเสี่ยง (Mitigate the Risk)
อัปเดตเป็นเวอร์ชันล่าสุด
โซลูชันที่ดีที่สุดสำหรับสิ่งนี้คือการอัปเดต wp-live chat support เป็นเวอร์ชันล่าสุด คือ เวอร์ชัน 8.0.27 ขึ้นไป หลังจากรายงานช่องโหว่ นักพัฒนาใช้เวลาประมาณครึ่งเดือนในการแพตช์เวอร์ชันที่เปราะบาง ตั้งแต่นั้นมา WP live chat support plugin ได้รับการแพตช์สองครั้ง เวอร์ชันปัจจุบันที่ดาวน์โหลดได้คือ 8.0.29
WordPress Security Suite
การมีจ้าประตูบนเว็บไซต์ของคุณจะช่วยได้เสมอ Astra WordPress Security Suite ปรับแต่งสำหรับ WordPress และเสนอการป้องกันครบวงจรด้วยไฟร์วอลล์ที่ต่อเนื่องและครบวงจร นอกจากนี้ มัลแวร์สแกนเนอร์ on-demand ของ Astra สแกนและตรวจจับไฟล์อันตรายเพียงแค่คลิก นอกจากนี้ ใช้เวลาน้อยกว่า 10 นาทีสำหรับการสแกนครั้งแรก และน้อยกว่านั้นสำหรับการสแกนครั้งต่อๆ ไป
รับ demo Astra ตอนนี้!
