

MyBB ที่รู้จักก่อนหน้านี้ว่า MyBulletinBoard เป็น forum software ฟรีและโอเพนซอร์ส ที่พัฒนาจาก PHP & MySQL เร็วๆ นี้พบช่องโหว่ critical stored XSS (Cross-Site Scripting) และ RCE (Remote-code Execution) ในเวอร์ชัน 1.8.20 และก่อนหน้า เนื่องจากนี้ malefactor ที่มีเพียง user account บน forum สามารถ hijack board ใดๆ ได้ โดยการส่ง private message อันตรายไปยัง administrator หรือสร้าง malicious post
ช่องโหว่ที่เป็นสาเหตุ
ต่อไปคือช่องโหว่ที่เป็น main culprit ใน MyBB:
Parsing Error ใน Posts & Private Messages
อันแรกคือ improper parsing error ที่ไม่ตรวจจับ JavaScript ดังนั้น เมื่อ bad actor บน forum เป้าหมาย ส่ง PM ให้ admin ที่มี malicious JavaScript code มันจะ bypass security เพิ่มเติม ช่องโหว่นี้ไม่ต้องการอะไรมากกว่า administrator เปิดเมล ไม่ต้องการ action อื่นสำหรับแฮกเกอร์ได้ full control ของ board ทันทีที่ attacker เปิด PM เขาได้ full access ไปยัง user accounts ทั้งหมด, private threads และ messages ที่เก็บใน database ของ board
Remote Code Execution Vulnerability
ช่องโหว่ที่สองของ forum MyBB คือ stored Remote Code Execution (RCE) อย่างไรก็ตาม อาจถูก exploit ได้เฉพาะคนที่มี admin permissions แต่ parsing error ใน private messages ให้แฮกเกอร์ remote control เว็บไซต์และ store malicious PHP codes ใน databases
เว็บไซต์ของคุณโดนแฮ็ก? เช็ค Astra's PHP malware scanner ตอนนี้
Technical Details (รายละเอียดทางเทคนิค)
คำว่า 'Parsing' หมายถึง string analysis พื้นฐาน parsing คือ sanitizing user input และแปลงเป็น mycodes หรือ bbcodes เพิ่มเติม bbcodes เป็นวิธีเฉพาะของ forum ในการ embed images, links และ videos ลงใน posts
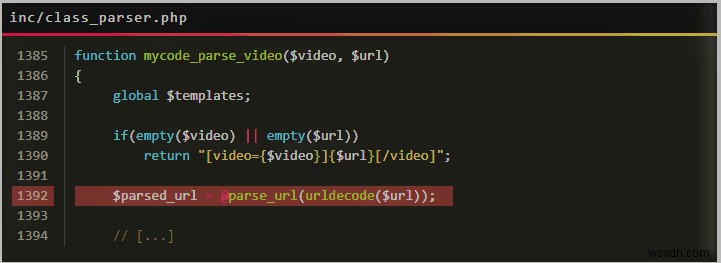
Parsing เริ่มต้นด้วยการ omit HTML tags ทั้งหมดและ double quotes จากนั้นแปลง bbcode เป็น iframe

แต่เนื่องจาก bbcodes ถูกแปลงเป็น HTML markup ในขั้นตอนที่ต่างกัน [url] bbcode corrupt iframe's src โดยแปลงเป็น HTML markup และ double quotes และผลลัพธ์นี้ถูก render

หากไม่มีช่องโหว่ จะไม่สามารถ inject bbcodes ภายใน bbcodes อื่นๆ ได้ นี่นำไปสู่ onload event handler ถูก inject เข้า <iframe> tag event handler นี้ trigger ทันทีที่หน้าใน iframe โหลดเสร็จ ดังนั้นไม่ต้องการ user interaction เพื่อ trigger malicious JavaScript code
เว็บไซต์ของคุณโดนแฮ็ก? เช็ค Astra's PHP malware scanner ตอนนี้
อัปเดตเป็นเวอร์ชันล่าสุด
MyBB ได้ patch ช่องโหว่ในเวอร์ชัน 1.8.21 การอัปเดตเป็นเวอร์ชันนี้คือ immediate step ที่คุณควรทำ นอกจากนี้ เพื่อให้แน่ใจว่าไม่โดนโจมตี ให้ติดตั้ง Web Application Firewall WAF ให้ระบบ monitoring ต่อเนื่องและการป้องกันเพิ่มเติม
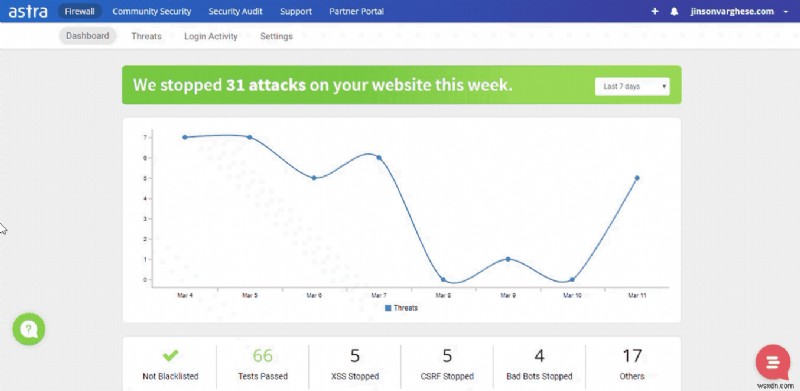
Astra Firewall เป็น firewall ที่ปกป้องเว็บไซต์จาก XSS, SQLi, CSRF, bad bots, OWASP top 10 & 100+ cyber attacks อื่นๆ นี่คือ Astra dashboard
ลอง Astra demo ตอนนี้!
