

ปลั๊กอินอีกตัวหนึ่งเข้าสู่รายการปลั๊กอิน WordPress ที่เปราะบางซึ่งเพิ่มขึ้นเรื่อยๆ ปลั๊กอินฟรี WordPress FV Flowplayer Video Player ซึ่งใช้สำหรับ埋め込み FLV หรือ MP4 วิดีโอเข้าไปในโพสต์หรือหน้า พบว่ามีช่องโหว่ต่อ XSS, SQL injection & CSV Export ปัจจุบันติดตั้งบน 40,000+ เว็บไซต์ ได้รับการอัปเดตเมื่อ 4 วันที่แล้วหลังจากรายงานช่องโหว่ เวอร์ชันก่อน 7.3.14.727 เปราะบางต่อการโจมตีที่กล่าวมา
ช่องโหว่ SQLi ของ FV Flowplayer Video Player
ช่องโหว่ SQLi ที่ค่อนข้างวิกฤตใน FV Flowplayer นี้ อนุญาตให้โจมตีที่ไม่ได้รับการตรวจสอบสิทธิ์ (unauthenticated) ฉีดโค้ด JavaScript อันตราย
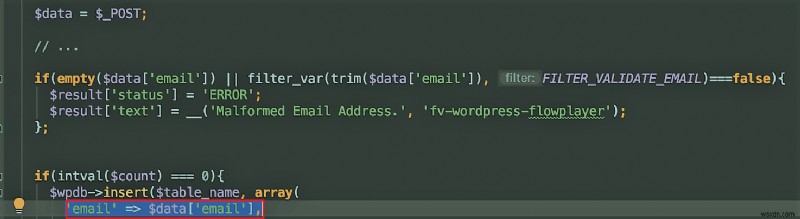
ฟังก์ชันที่เปราะบางที่นี่คือ `wp_ajax_nopriv_fv_wp_flowplayer_email_signup` ajax hook 'email' ในสคริปต์ข้างต้น ยอมรับการนำเข้าใดๆ ในฟิลด์อีเมล และข้อมูลถูกส่งไปยังฐานข้อมูลอีเมลที่ละเอียดอ่อน
ในกรณีของช่องโหว่ SQLi ใน WordPress สัญญาณต่อไปนี้อาจช่วยคุณ หากเว็บไซต์ของคุณถูกบุกหรือไม่ นี่คือรายการ:
- มีผู้ดูแลใหม่เพิ่มเข้ามา
- รหัสผ่านผู้ดูแลไม่ทำงาน
- แฮกเกอร์ส่งอีเมลพร้อมสกรีนช็อทฐานข้อมูล
- Authorize.net tokens รั่วไหล
- เว็บไซต์ถูกบิดเบือน (defaced)
ช่องโหว่ XSS ของ FV Flowplayer Video Player
โค้ดอันตรายข้างต้น กลับมาทำงานในเบราว์เซอร์ของผู้ดูแล
ตามที่อภิปรายก่อนหน้านี้ การนำเข้าอันตรายเข้าถึงหน้าส่งออกอีเมล (email export screen) โดยไม่ได้ทำความสะอาด ผลลัพธ์อาจเป็นการโจมตี cross-site scripting แบบ persistent (Stored XSS)
มันบันทึกอะไรก็ตามที่ผู้ใช้ให้ในพารามิเตอร์ POST `email`
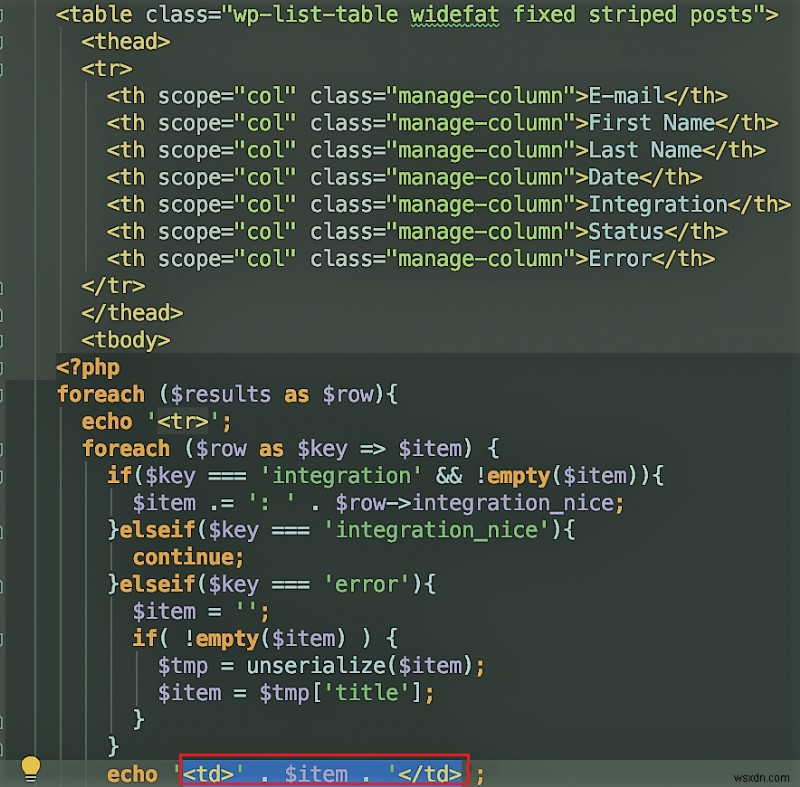
ช่องโหว่ XSS นี้ค่อนข้างรุนแรง เพราะอาจนำไปสู่ความเสียหายรุนแรงต่อเว็บไซต์ WordPress ของคุณหากถูกใช้ประโยชน์ รายการด้านล่างเป็นเพียงบาง exploit ที่เป็นไปได้ที่อาจงอกจากช่องโหว่ XSS หรือคุณอาจจัดการกับมันเป็นอาการของการถูกบุก:
- การ redirect ไปยังเว็บไซต์อื่น
- Pop-ups อันตราย
- WooCommerce credit card hack
- Google ads อันตรายบนเว็บไซต์
- Username/Password ของเว็บไซต์ถูกบุก
ช่องโหว่ CSV Export ของ FV Flowplayer Video Player
ช่องโหว่อีกอย่างที่ถูกค้นพบใน FV player คือ CSV Export Vulnerability ช่องโหว่นี้อนุญาตให้ผู้ใช้แบบแขก (guest user) ใครก็ได้ ดาวน์โหลดรายชื่อผู้สมัครรับข่าว (subscriber's list) ซึ่งก็คือการละเมิดความเป็นส่วนตัวอย่างรุนแรง และอันตรายอย่างยิ่ง ข้อมูลนี้อาจถูกใช้ในวิธีการอันตรายต่างๆ เพื่อใช้ประโยชน์จากเว็บไซต์ WordPress ของคุณ
โซลูชันสำหรับความปลอดภ
ช่องโหว่ หากปล่อยไว้โดยไม่รักษา อาจนำไปสู่การโจมตีไซเบอร์รุนแรง และคุณไม่ต้องการสิ่งนั้นสำหรับเว็บไซต์ของเรา ดังนั้น ตัวเลือกที่ดีที่สุดในช่วงเวลาที่ไร้ความมั่นคงเหล่านี้ คือการอัปเดตปลั๊กอิน เพิ่มเติม
อัปเดตเป็นเวอร์ชันล่าสุด
FV Flowplayer Video Player ได้ปล่อยเวอร์ชันที่แพตช์แล้วเป็นเวอร์ชันล่าสุด 7.3.15.727 การอัปเดตปลั๊กอินของคุณเป็นเวอร์ชันนี้จะลดทอนความเสี่ยงอย่างมาก
Astra WordPress Security Suite
Astra website Security ที่ปรับแต่งสำหรับ WordPress เสนอ Web Application Firewall ซึ่งปกป้องเว็บไซต์ของคุณจาก XSS, SQLi, CSV, bad bots, และ 100+ exploits อื่นๆ นอกจากไฟร์วอลล์แล้ว มัลแวร์สแกนเนอร์ของ Astra รู้จักกันดีในการสแกนเว็บไซต์ในเวลาน้อยกว่า 10 นาที และใช้เวลาน้อยกว่า 3 นาทีสำหรับการสแกนครั้งต่อๆ ไป
รับ demo Astra ตอนนี้ หรือแชทกับเรา และเราจะยินดีช่วยเหลือคุณ
