

ในหลายข้อความเตือนของ Google Deceptive Site Ahead มักแสดงสำหรับเว็บไซต์ที่ถูกระบุเป็น Phishing อย่างไรก็ตาม Phishing อาจไม่ใช่สาเหตุเดียว อาจเป็นที่เว็บไซต์ของคุณมีมัลแวร์ ฉันมั่นใจ คุณเคยมี Mini Heart Attack เห็นเว็บไซต์ถูก Flag โดยหน้าจอสีแดงน่ากลัวพร้อมข้อความ Deceptive Site Ahead ในบทความนี้ เราจะพยายามตอบคำถามส่วนใหญ่เกี่ยวกับคำที่น่ากลัวว่า "Deceptive Site Ahead"
Scan Your Website For Blacklist
Our tool scans 65+ blacklists to check if your website is blacklisted
เมื่อเวลาผ่าน เราจะพูดถึงทุกอย่างที่ทำได้เพื่อลบคำเตือนนี้จากเว็บไซต์ แต่ก่อนลองกำหนดว่า "Deceptive Site Ahead" คืออะไร และเหตุผลที่ Google Flag เว็บไซต์ของคุณ เริ่มกันเลย?
Deceptive Site Ahead คืออะไร?
Deceptive Site Ahead คือข้อความเตือน (ปกติหน้าจอสีแดงพร้อม "Deceptive Site Ahead") แสดงโดย Google บนเว็บไซต์ที่ระบุเป็น Phishing หรือถูกแฮ็ก เพื่อความปลอดภัยของผู้เยี่ยมชม
อีกด้านหนึ่ง Deceptive Sites คือเว็บไซต์ที่พยายามหลอกคุณทำอะไรอันตรายออนไลน์ เช่น เปิดเผยรหัสผ่านหรือข้อมูลส่วนตัว คลิกลิงก์อันตราย ดาวน์โหลด JavaScripts หรือโค้ดอันตราย ผ่าน Phishing หรือ Social Engineering
บทความเกี่ยวข้อง – วิธีลบคำเตือน "The Site Ahead Contains Harmful Programs"
เหตุผลของคำเตือน Deceptive Site Ahead
เหมือนที่เห็น Phishing และ Malware เป็นเหตุผลที่ Google ถือว่าเว็บไซต์ Deceptive หรือ Fake แต่ต้องกล่าวไว้ ไม่ใช่ทั้งหมด ในส่วนนี้เราจะอภิปรายรายละเอียดว่าสาเหตุที่เป็นไปได้ของคำเตือนแดง "Deceptive Site Ahead" บนเว็บไซต์คืออะไร
-
Phishing
Phishing Website คือเว็บที่แปลงรูปเป็นแหล่งถูกต้อง และหลอก User เปิดเผย Sensitive Personal Info เช่น Credit Card Details, Credentials, Passwords ฯลฯ เป็นวิธีบิดเบือนเพื่อดึง Account Details โดย Malicious Actors Phishing รันได้หลายวิธี:
1. Cloning Sensitive Pages ของ Original Site เช่น Login Form, Payment Forms ฯลฯ
2. ปลูก Virus หรือ Keyloggers (บันทึกสิ่งที่คุณพิมพ์) ให้ Password/Username ไปหาแฮกเกอร์โดยคุณไม่รู้
3. แสดงความเร่งด่วน ต้องการ Action เร็วจากคุณ จำได้ไหมที่บอกว่า ถ้าไม่ให้ Bank Credentials ตอนนี้ บัญชีธนาคารจะอันตราย? ใช่ น่าจะเป็น Phishing ธนาคารหรือสถาบันถูกต้องไม่บังคับให้ตัดสินใจสุ่มออนไลน์ -
Malware
Malware ย่อมาจาก Malicious Software เป็นเหตุผลอีกอย่างที่ Google Flag เว็บเป็น Deceptive เพื่อชัดเจน Malware คือไฟล์ที่มุ่งทำลาย Website, Computer หรือ Server "Malware มักถูกแทรกในเว็บไซต์ด้วย Cyber Attacks บ่อยๆ นี้:
Cross-Site Scripting (XSS) Attack –
Stored XSS Attack ใช้สร้าง Malicious Link ดาวน์โหลดอัตโนมัติบน Computer ของ User เมื่อเข้าชม ชัดเจน Google Blacklist Sites เหล่านี้เป็น Deceptive
SQL Injection Attack –
SQLi ใช้ Add, Modify, Delete Records ใน Database เนื้อหาแบบนี้เรียกว่า Malicious Payload เป็น Key Element ของ Attack โจมตีส่ง Content นี้แล้ว Malicious SQL Commands รันใน Database อาจเป็นเหตุผล Google Blacklist Website
นอกจากนี้ อาจเพิ่มเข้ามาผ่าน Vulnerability ใน CMS, Theme หรือ Plugin อาจเป็นที่เว็บพยายามโหลด Harmful Scripts บน Visitor Site
-
Malvertising (Malicious Advertising)
หาก Google สังเกต Random Pop-ups, Ads Redirect หรือ Malware Loading Ads บนเว็บไซต์ จะแสดงหน้าจอแดงปกป้อง User อื่นๆ Malvertising เป็น Concept ใหม่ โจมตีฉีด Malicious Ads ใน Hacked Websites เพื่อ Distribute ผ่าน Web Pages เพิ่มเติม Ads เหล่านี้ Infect Visitors โดยไม่ต้อง Action จากพวกเขา ไม่ต้องคลิกก็ติดได้ ทำให้น่ากลัวมาก Google แสดง Deceptive Site Ahead Warning ในกรณีนี้
-
ไม่มี SSL Certificate ที่เหมาะสม
Google เข้มงวดกับ Policies เมื่อทำให้ SSL Certificate บังคับสำหรับเว็บไซต์ ไม่ได้เล่นเล่น เราเห็น Sites ถูก Flag เป็น "Deceptive" หากไม่ย้ายจาก HTTP ไป HTTPS ไม่พอแค่ติดตั้ง SSL ต้อง Redirect เว็บไซต์จาก HTTP ไป HTTPS ด้วย
นอกจากนี้ บางหน้า HTTP บางหน้า HTTPS ให้ Google Mixed Content Signal อาจเป็นเหตุผลที่เว็บไซต์ถูก Flag
Chrome แสดงคำเตือน "Deceptive Site Ahead" สำหรับเว็บไซต์ของคุณ? ส่งข้อความที่นี่หรือแชทกับ Astra Agent ตอนนี้ เราช่วยแก้ได้
วิธีแก้คำเตือน Deceptive Site Ahead
เราเข้าใจสาเหตุที่เป็นไปได้ของการ Flag เว็บไซต์ของคุณ เริ่มกระบวนการแก้ไขเลย
1) สำหรับเว็บไซต์ WordPress
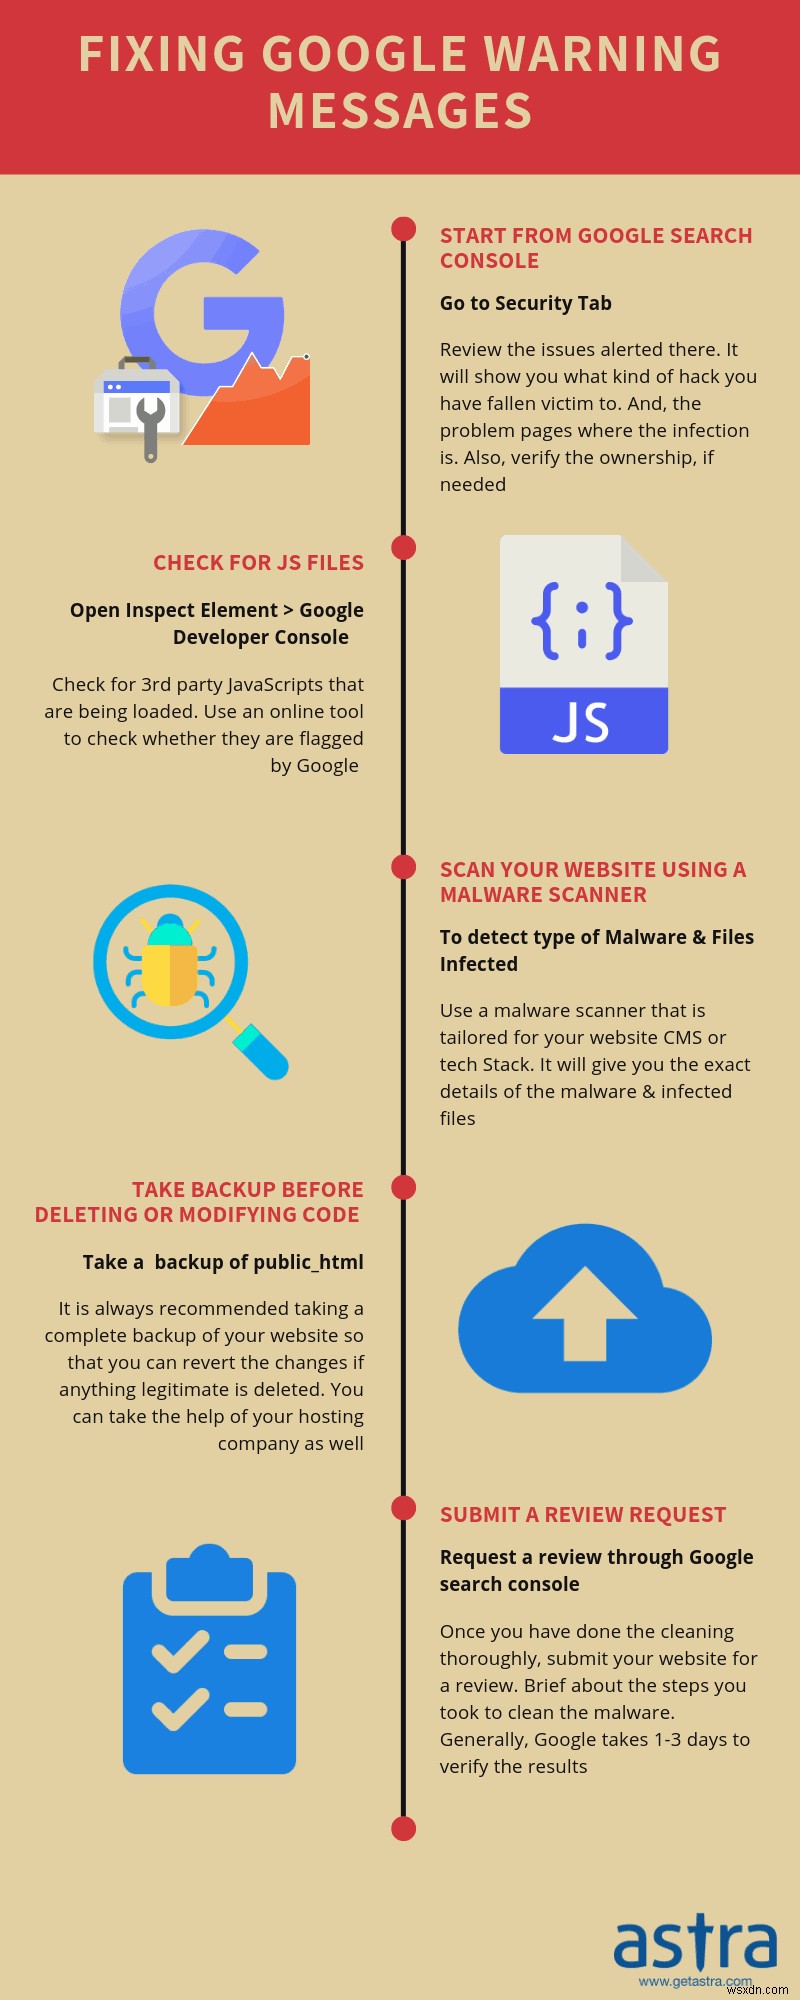
- เข้า Google Search Console > Security Tab รีวิว Issues ที่รายงาน จะแสดงประเภท Hack และ Problem Pages ที่ติดเชื้อ
- Backup เว็บไซต์ และ ใช้ Online Malware Scanner สแกนเว็บไซต์ ติดตั้ง Security Plugin สแกนได้เช่นกัน ตรวจสอบ Scan และลบการเปลี่ยนแปลง
- ไปที่ Google Toolbar > View > Developer > JavaScript Console ตรวจสอบ Malicious Codes ลบถ้ามี
- กำจัด Redirect, Ads, Third-party Scripts
- ติดตั้ง SSL Certificate ให้เหมาะสม ตั้งค่า Redirect HTTP ไป HTTPS (301 Redirects)
คู่มือเกี่ยวข้อง – การแก้ไข Hacked WordPress Site
2) สำหรับ CMS อื่นๆ และ Custom PHP
- เข้า Google Search Console > Security Tab รีวิว Issues ที่รายงาน จะแสดงประเภท Hack และ Problem Pages ที่ติดเชื้อ
- Backup เว็บไซต์ และใช้ Online Malware Scanner หรือ Aw Snap Tool สแกน ติดตั้ง Security Plugin สแกนได้เช่นกัน ตรวจสอบ Scan และลบการเปลี่ยนแปลง
- กำจัด Redirect, Ads, Third-party Scripts
- ติดตั้ง SSL Certificate ให้เหมาะสม ตั้งค่า Redirect HTTP ไป HTTPS (301 Redirects)
วิธีส่ง Request Review
เมื่อทำความสะอาดเสร็จสมบูรณ์ คุณสามารถส่ง Request ให้ Google ลบข้อความ "Deceptive Site Ahead" แต่ก่อน Submit ต้องแน่ใจว่า:
- เว็บไซต์ของคุณปลอดภัยจาก Malware ครบถ้วน
- Vulnerabilities ทั้งหมดแก้ไขแล้ว
- ทำงานได้ปกติ (Operational)
ทำตามขั้นตอนเหล่านี้เพื่อ Submit Request:
- ไปที่แท็บ Security Issues ของ Google Search Console
- ติ๊ก I have fixed these issues
- คลิก Request Review
- หน้าต่างใหม่ปรากฏ ต้องระบุ Steps ที่ทำเพื่อลบ Infection ให้ข้อมูลรายละเอียด เกี่ยวกับ Review Request Structure อ้างอิง Review Request Template ที่ Security Experts ของเราออกแบบ ส่งให้ Google Search Console Team
- สุดท้าย คลิกส่วน Manual Actions
เว็บไซต์ของคุณโดนแฮ็ก? ส่งข้อความใน Chat Box เราช่วยแก้ได้
เพิ่มเติม หากคุณคิดว่าเว็บไซต์ไม่ได้ติดเชื้อเลย และผูกมัดกับ "Deceptive Site Ahead" ผิดพลาด สามารถแจ้งปัญหาที่นี่ – Report Incorrect Phishing Warning to Google
Request ใช้เวลาประมาณ 1 วันประมวลผลสำหรับเว็บไซต์ที่ถูก Deem Deceptive หลัง Google สแกนเว็บไซต์ด้วย Malware Scanner และไม่พบ Malware จะลบคำเตือน "Deceptive Site Ahead" หาก Malware ยังคงอยู่ จะปฏิเสธ Request
บทความเกี่ยวข้อง – Google Blacklist: วิธيلบเว็บไซต์ออกจาก Google Blacklist
ป้องกันเว็บไซต์จาก "Deceptive Site Ahead"
เหมือนที่คุณเข้าใจหลังอ่านบล็อกนี้ การลบคำเตือน "Deceptive Site Ahead" ต้องการ Effort, Time และ Patience มากจากคุณ ไม่ต้องพูดถึง Effect ที่มีต่อ Reputation ของเว็บไซต์และธุรกิจ แต่หากคุณดูแล Security Measures เล็กๆ แต่อย่างมีประสิทธิภาพเหล่านี้ Risk Factor จะลดลงเอง บางอย่างคือ:
-
อัปเดตเป็นเวอร์ชันล่าสุด
Updates คือ Patched และ Fixed Versions ดังนั้น Measure ที่ง่ายและมีประสิทธิภาพที่สุดคือ Updated ตลอดปี การใช้ Outdated Versions อาจนำไปสู่ Unexpected Brutal Cyber Attack ทุก Vulnerability ที่เปิดเผยต้อง Patch ASAP
-
เปลี่ยนรหัสผ่าน
เปลี่ยน Password บ่อยเป็นวิธีรับรองความปลอดภัยเว็บไซต์ง่ายๆ เพิ่มเติม Unique และ Hard-to-guess Usernames สำหรับ Admin Panel, Databases, APIs จะทำให้ Hacker ยากขึ้น ดังนั้นเว็บไซต์น้อยโอกาสโดนแฮ็ก
-
ติดตั้ง Firewall
Firewall คือ Continuous Monitoring System ปกป้องเว็บไซต์ 24*7 Firewall อย่าง Astra ปกป้องจาก SQLi, XSS, LFI, RFI, Bad Bots, Spam และ 100+ Threats Real-time นอกจาก OWASP Top 10 Firewall ปกป้องจาก Known CVEs ตรวจจับ Visitor Patterns บนเว็บไซต์และ Auto-block Hackers ที่มี Malicious Intent การมี Firewall อาจหมายถึงเว็บไซต์ปลอดภัยแม้คุณนอนหลับ
บทความเกี่ยวข้อง – วิธีลบข้อความเตือน "This Site May Be Hacked"
รับความช่วยเหลือมืออาชีพจาก Astra Web Security
หวังว่าคุณแก้ Infection และ Request Review สำเร็จ หากยังลบ Malware เองยาก สามารถติดต่อ Astra ได้ เราช่วยแก้ เพราะไอดีกว่าไม่ใช่ทุกคนเก่ง Security
Astra Web Security ออกแบบสำหรับ CMS เช่น WordPress, Magento, PrestaShop, OpenCart, Drupal และ Custom PHP Firewall ของเราหยุด SQLi, XSS, Bad Bots, Brute Force และ 100+ Threats อื่นๆ ไม่ให้ถึงเว็บไซต์ ด้วย On-demand Malware Scanner ของ Astra คุณสแกนเว็บไซต์ในไม่กี่นาที คลิกปุ่มเดียว เพิ่มเติม Evolving Malware Scanner ของเรา Optimized มากขึ้นทุก Scan
ลอง Astra Demo ตอนนี้
