

สัปดาห์นี้ Adobe ได้แก้ไขช่องโหว่ระดับความรุนแรงสูงหลายช่องโหว่ในแพลตฟอร์ม Magento ซึ่งทำให้เว็บไซต์หลายแสนเว็บอยู่ในสภาวะอ่อนไหวต่อการรันโค้ดตามต้องการ (Arbitrary Code Execution) และการโจมตีการ竄改รายชื่อลูกค้า (Customer List Tampering)
Magento เป็นแพลตฟอร์มระบบจัดการเนื้อหา (CMS) อันดับสองที่นิยมมากที่สุดหลัง WordPress ซึ่งขับเคลื่อนเว็บไซต์อีคอมเมิร์ซที่ใช้งานอยู่เกิน 250,000 เว็บ คิดเป็นประมาณ 12% ของร้านค้าออนไลน์ทั้งหมด และตามข้อมูลจาก Magento.com เว็บไซต์ที่ใช้ Magento จัดการธุรกรรมมูลค่ากว่า 155 พันล้านดอลลาร์สหรัฐต่อปี
ช่องโหว่ Magento ที่พบและรุ่นที่ได้รับผลกระทบ
ในบิลเล็ตน์ความปลอดภัย [ASPB20-59] Adobe ได้เผยแพร่แพตช์สำหรับช่องโหว่ทั้งหมด 9 ช่องโหว่ ที่ส่งผลต่อแพลตฟอร์ม Magento Commerce และ Magento Open Source 8 ใน 9 ช่องโหว่ถือว่ามีความรุนแรงระดับ Critical หรือ Important ส่วนอีก 1 ช่องโหว่ถือว่ามีความรุนแรงปานกลาง (Moderate)
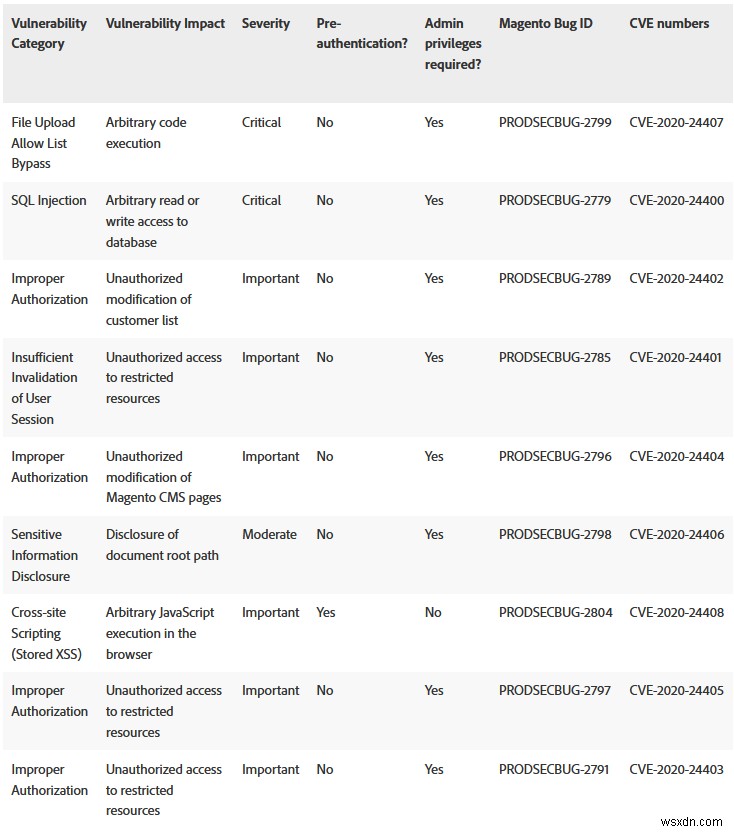
ช่องโหว่สำคัญ 2 ช่องโหว่ในแพลตฟอร์ม Magento ถูกติดตามเป็น File Upload Allow List Bypass (CVE-2020-24407) และ SQL Injection (CVE-2020-24400) ซึ่งสามารถอนุญาตให้แฮกเกอร์รันโค้ดตามต้องการ และยังให้สิทธิ์อ่านหรือเขียนฐานข้อมูลของเว็บไซต์ Magento เหยื่อได้ แต่ทั้งสองช่องโหว่ต้องการให้แฮกเกอร์มีสิทธิ์ผู้ดูแลระบบ (Admin Privileges) ก่อนแล้ว
ในขณะที่ Stored XSS (CVE-2020-24408) หากถูกใช้ประโยชน์ สามารถอนุญาตให้แฮกเกอร์รัน JavaScript ตามต้องการในเบราว์เซอร์ได้ — และช่องโหว่นี้ ไม่ต้องการการยืนยันตัวตนล่วงหน้า (Pre-authentication) (เช่น สิทธิ์แอดมิน) สำหรับการใช้ประโยชน์
เว็บไซต์ Magento ที่ใช้ ไฟร์วอลล์ Magento ของ Astra Security ได้รับการปกป้องจากช่องโหว่ทั้งหมดที่กล่าวมาข้างต้นแล้ว
บิลเล็ตน์ความปลอดภัยยังให้รายการรุ่น Magento ที่ได้รับผลกระทบ:
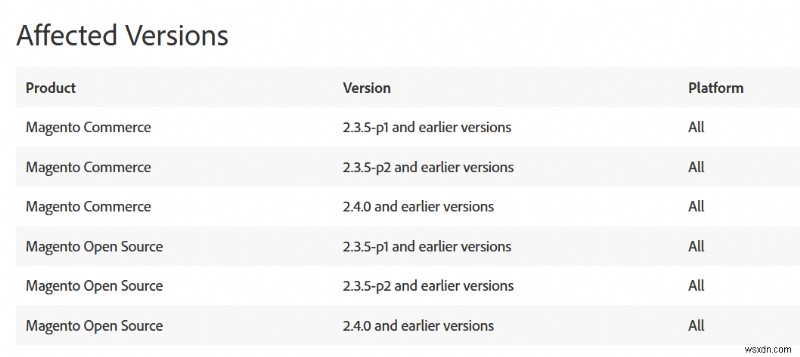
วิธีรักษาความปลอดภัยเว็บไซต์ Magento ของคุณจากช่องโหว่เหล่านี้
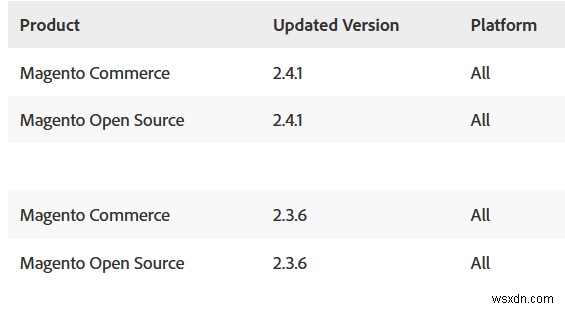
หากเว็บไซต์หรือร้านค้าอีคอมเมิร์ซของคุณทำงานบนรุ่น Magento ที่ล้าสมัย ขอแนะนำให้อัปเดตการติดตั้งเป็นรุ่นล่าสุด เพื่อรักษาความปลอดภัยเว็บไซต์/ร้านค้า Magento ของคุณจากช่องโหว่เหล่านี้ นี่คือรายการรุ่นที่อัปเดต/ล่าสุดสำหรับผลิตภัณฑ์ Magento แต่ละตัว:
นอกจากนี้ การติดตั้งไฟร์วอลล์แอปพลิเคชันเว็บ (WAF) สำหรับเว็บไซต์หรือร้านค้าอีคอมเมิร์ซของคุณจะช่วยได้เสมอ WAF สามารถให้ความปลอดภัยต่อช่องโหว่ที่อาจเกิดขึ้นในไฟล์ ปลั๊กอิน ส่วนขยาย และธีมของเว็บไซต์ของคุณ
ไฟร์วอลล์ Magento ของ Astra Security ทำงานบนเว็บไซต์ของคุณอย่างไร
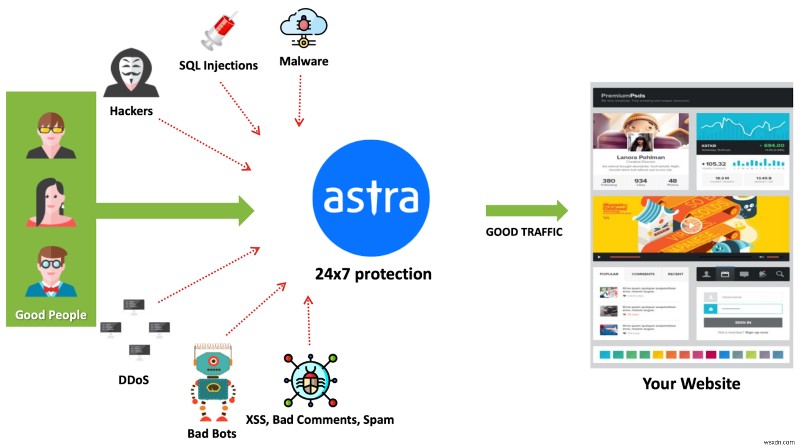
WAF ของ Astra Security กรองトラฟฟิกอันตรายและภัยคุกคามที่เป็นไปได้ และให้การปกป้องอัจฉริยะแก่เว็บไซต์/ร้านค้าอีคอมเมิร์ซของคุณ มันบล็อก XSS, SQLi, CSRF, บอทที่ไม่ดี, OWASP Top 10 และการโจมตีไซเบอร์อื่นๆ มากกว่า 100 รูปแบบ ไฟร์วอลล์อัจฉริยะนี้ตรวจจับรูปแบบผู้เยี่ยมชมบนเว็บไซต์ของคุณ และบล็อกแฮกเกอร์ที่มีเจตนาอันตรายโดยอัตโนมัติ
