

คุณได้รับการแจ้งเตือนความปลอดภัยสำหรับเว็บไซต์ที่ทำให้คุณสงสัยว่า "เว็บไซต์ของฉันถูกแฮกหรือไม่?" หรือคุณเพียงแค่กังวลเพราะสังเกตเห็นบางอย่างที่ผิดปกติ? ไม่ว่าจะเป็นอย่างไร อย่าตกใจ คุณอยู่เหนือโค้งแล้วจากการพยายามค้นหาปัญหา
ทุกสัปดาห์ Google ใส่เว็บไซต์ในบัญชีดำมากกว่า 20,000 เว็บไซต์ และตั้งเครื่องหมายเว็บไซต์ 50,000 เว็บไซต์สำหรับมัลแวร์ ด้วยเหตุนี้ การแจ้งเตือนความปลอดภัยของคุณอาจช่วยประหยัดความปวดหัวใจและความเสียหายมาก
แต่ก่อน ยืนยันก่อนว่าเว็บไซต์ของคุณถูกแฮกจริงหรือไม่ โดยการสแกนเว็บไซต์ WordPress ด้วย MalCare
มีหลายวิธีในการตรวจสอบว่าเว็บไซต์ถูกแฮกหรือไม่ เราจะอภิปรายทั้งหมดในบทความนี้
สรุปสั้น: ตรวจสอบว่าเว็บไซต์ถูกแฮกด้วย Deep Scanner ของ MalCare ยากมากที่จะระบุการแฮกจากอาการเพียงอย่างเดียว จึงสำคัญมากที่จะใช้ตัวสแกนที่ครอบคลุมซึ่งสามารถตรวจจับมัลแวร์ที่ซ่อนอยู่ได้ดีที่สุดบนเว็บไซต์ของคุณ
การแฮกของเว็บไซต์ฉันมองเห็นได้ไหม?
ขึ้นอยู่กับประเภทของมัลแวร์และการโจมตี เว็บไซต์ของคุณอาจแสดงอาการที่บ่งชี้ถึงการถูกแฮก แต่เป็นผลประโยชน์ของแฮกเกอร์ที่จะซ่อนหรือลดอาการเหล่านี้ให้น้อยที่สุด ดังนั้นจึงมีการแฮกที่เป็นไปไม่ได้ที่จะตรวจจับได้โดยไม่มีการสแกนเว็บไซต์อย่างสม่ำเสมอ
อาการของการถูกแฮกเว็บไซต์ไม่ได้สอดคล้องกันเสมอไปกับมัลแวร์ บางอาการมองเห็นได้ตลอดเวลา ส่วนบางอาการพัฒนาขึ้นตามเวลาและแย่ลง ขึ้นอยู่กับประเภทของมัลแวร์บนเว็บไซต์ของคุณ อาการเหล่านี้อาจไม่มองเห็นได้เลย ยกเว้น Google หรือเว็บโฮสต์ของคุณ
อาการบ่งชี้ว่าเว็บไซต์ของคุณถูกแฮก
อาการของเว็บไซต์ที่ถูกแฮกนั้นไม่น่าเชื่อถือและไม่สม่ำเสมอ พวกเขาอาจมองเห็นได้หรือมองไม่เห็น; อยู่ตลอดเวลาหรือบางครั้ง; บนบางส่วนของเว็บไซต์หรือทั้งเว็บไซต์ มันครอบคลุมช่วงกว้างของ "ถ้า" และ "แต่"
ด้วยเหตุนี้ จึงสำคัญที่จะรับรู้อาการของเว็บไซต์ที่ถูกแฮก
การเข้าใจอาการทั่วไปที่สุดจะช่วยให้คุณระบุปัญหาความปลอดภัยตั้งแต่เนิ่นๆ และคุณสามารถลดความเสียหายได้เร็วขึ้น
เว็บไซต์ของฉันถูกแฮกหรือไม่? ขั้นแรก วิธีเดียวที่มั่นใจได้คือการสแกนเว็บไซต์อย่างละเอียด คุณสามารถใช้เครื่องมือความปลอดภัยอย่าง MalCare ซึ่งสแกนเว็บไซต์ของคุณเป็นระยะและแจ้งเตือนคุณหากตรวจพบสิ่งน่าสงสัย เราจัดระเบียบรายการนี้เพื่อบ่งชี้ว่าคุณสามารถมองหาอาการของการแฮกได้ที่ไหน โดยเรียงจากสถานที่ทั่วไปไปจนถึงน้อยที่สุด
ค้นหาเว็บไซต์ของคุณบน Google และตรวจสอบผลลัพธ์
ผลลัพธ์การค้นหาของเครื่องมือค้นหาสำหรับเว็บไซต์ของคุณเป็นตัวบ่งชี้ที่ดีของสุขภาพเว็บไซต์ ในขณะที่แฮกเกอร์มักประสบความสำเร็จในการซ่อนมัลแวร์จากผู้ดูแลระบบ แต่การซ่อนมัลแวร์จาก Google เป็นเรื่องอื่น تمامًا
Google รेंจเว็บไซต์ของคุณเพื่อจัดทำดัชนี และขณะทำเช่นนั้น มันใช้เครื่องมือตรวจสอบที่ซับซ้อนซึ่งช่วยค้นพบมัลแวร์บนเว็บไซต์ของคุณ หาก Googlebot ตรวจพบมัลแวร์ มันจะตั้งเครื่องหมายเว็บไซต์ทันที มีวิธีการต่างๆ ที่มันตั้งเครื่องหมายเว็บไซต์ที่ถูกแฮก ขึ้นอยู่กับประเภทของมัลแวร์ที่ตรวจพบ
บางข้อความเตือนอาจเป็น:
- เว็บไซต์อาจถูกแฮก (Site may be hacked)
- เว็บไซต์หลอกลวงนำหน้า (Deceptive site ahead)
- เว็บไซต์ฟิชชิงนำหน้า (Phishing site ahead)
- แท็ก 'อันตราย' ในแถบ URL
- เว็บไซต์นำหน้าไม่ปลอดภัย (Site ahead is unsafe)
ข้อความเตือน 'เว็บไซต์อาจถูกแฮก' (Site may be hacked notice)
เมื่อ Google สังเกตเห็นสิ่งน่าสงสัยเกี่ยวกับเว็บไซต์ มันจะสร้างข้อความเตือนภายใต้ผลลัพธ์การค้นหา ระบุว่า 'เว็บไซต์นี้อาจถูกแฮก' ข้อความนี้มีไว้เป็นการเตือนผู้เยี่ยมชมที่อาจจะมาหลีกเลี่ยงเว็บไซต์ ดังนั้น เมื่อข้อความเตือนนี้ปรากฏขึ้น จะมีการลดลงอย่างมากของトラフィกออร์แกนิกของเว็บไซต์
ข้อความนี้อาจปรากฏขึ้นเนื่องจากการจัดรูปแบบข้อความภายนอกในเนื้อหาที่คุณทำ แต่คุณสามารถระบุสาเหตุได้ง่ายโดยการค้นหาเว็บไซต์ของคุณบน Google Search Console ในทุกกรณี ข้อความเตือนนี้เป็นตัวบ่งชี้ที่ค่อนข้างแข็งแกร่งของการถูกแฮกบนเว็บไซต์ของคุณ
ข้อความเตือน 'เว็บไซต์นำหน้ามีมัลแวร์' (Site ahead contains malware notice)
คุณเคยพยายามเข้าชมเว็บไซต์และ Google โยนป้ายเตือนสีแดงใหญ่ๆ แนะนำว่าเว็บไซต์นี้ไม่ปลอดภัยต่อการเยี่ยมชมหรือไม่?
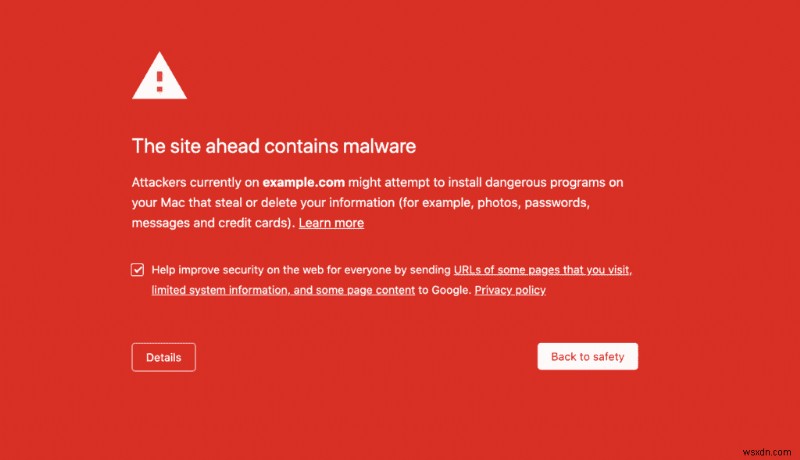
Google ตั้งเครื่องหมายเว็บไซต์ที่มีมัลแวร์ และรายการนี้ถูกใช้โดยเครื่องมือค้นหาอื่นๆ รวมถึงบริษัทแอนตี้ไวรัส เพื่อจัดประเภทเว็บไซต์ว่าไม่ปลอดภัยต่อการเยี่ยมชม Google เพิ่มเว็บไซต์มากกว่า 10,000 เว็บไซต์ต่อวันเข้าสู่บัญชีดำ หากพบมัลแวร์หรือกิจกรรมน่าสงสัยบนเว็บไซต์ของคุณ Google ใช้อัลกอริทึมที่พัฒนาอยู่ตลอดเวลาเพื่อตรวจจับเว็บไซต์ที่ไม่ปลอดภัยสำหรับผู้ใช้ ดังนั้น การถูกใส่บัญชีดำเป็นตัวบ่งชี้ที่ค่อนข้างแข็งแกร่งของการถูกแฮก
การเปลี่ยนแปลง Meta Descriptions
Meta descriptions ของหน้าเว็บของคุณอาจถูกเปลี่ยนบนเครื่องมือค้นหา เนื่องจากแฮกเกอร์มักใช้ทรัพย์สินของเว็บไซต์ของคุณเพื่อได้อันดับ SEO สูงขึ้นหรือเพิ่มยอดขายผ่านลิงก์แอฟฟิลิเอท วิธีทั่วไปในการตรวจจับคือตรวจสอบว่า meta descriptions ของคุณยังคงสมบูรณ์หรือถูกแทนที่ด้วยค่าขยะและตัวอักษรญี่ปุ่น
โดยปกติ เมื่อเว็บไซต์ของคุณถูกแฮกและคุณคลิกที่ผลลัพธ์การค้นหาสำหรับเว็บไซต์เช่นนี้ ลิงก์จะเปลี่ยนเส้นทางคุณไปยังเว็บไซต์หรือหน้าที่แตกต่าง แต่อาจแสดงหน้าว่างหรือข้อผิดพลาดได้เช่นกัน เรียกว่า "Cloaking" โดยที่แฮกเกอร์นำเสนอเนื้อหาที่แตกต่างให้ผู้ใช้ต่างๆ สำหรับหน้าเว็บเดียวกัน หากคุณต้องการตรวจสอบ cloaking คุณสามารถทำได้โดยการเพิ่ม URL ของเว็บไซต์ของคุณลงในเครื่องมือ Inspect URL
หน้าที่ถูกจัดทำดัชนี (Pages indexed)
เมื่อคุณค้นหาเว็บไซต์ของคุณ ให้ตรวจสอบว่ามีหน้ากี่หน้าที่ถูกจัดทำดัชนีบน Google หากมากกว่าจำนวนหน้าบนเว็บไซต์ของคุณมาก มันอาจเป็นมัลแวร์ที่จัดทำดัชนีหน้าสแปมบนเว็บไซต์ของคุณ
ตรวจสอบเว็บไซต์ของคุณเพื่อหาอาการของการถูกแฮก
เว็บไซต์ของคุณเองเป็นสถานที่ที่ดีในการระบุอาการของการถูกแฮก แต่มีสองส่วนของเว็บไซต์ที่คุณต้องประเมินแยกกัน—ส่วนหน้า (frontend) และส่วนหลัง (backend) ส่วนหน้าของเว็บไซต์คือสิ่งที่ผู้ใช้และผู้เยี่ยมชมโต้ตอบ ซึ่งรวมถึงหน้าเว็บ, การออกแบบ, ธีม เป็นต้น ส่วนหลังของเว็บไซต์คือไฟล์และฐานข้อมูลของเว็บไซต์ที่ทำให้เว็บไซต์ทำงานอยู่ ส่วนนี้ไม่ใช่ส่วนที่ผู้ใช้โต้ตอบได้ แต่สำคัญไม่แพ้กัน อาการของการถูกแฮกอาจปรากฏต่างกันบนทั้งสองส่วนนี้
ส่วนหน้า (Frontend)
ส่วนที่มองเห็นได้ของเว็บไซต์ของคุณเป็นสถานที่ที่ดีในการค้นหาการแฮก หากคุณสังเกตเห็นป๊อปอัปที่ไม่ได้รับอนุญาตบนเว็บไซต์ หรือสังเกตว่าเว็บไซต์ของคุณเปลี่ยนเส้นทางไปยังหน้าสแปม นี่เป็นหนึ่งในเครื่องหมายทั่วไปที่สุดของการถูกแฮก แฮกเกอร์ใช้เทคนิคเหล่านี้เพื่อรับトラフィกเข้าเว็บของพวกเขาเพื่อให้ได้อันดับสูงขึ้นบนเครื่องมือค้นหา
อีกทางหนึ่ง แฮกเกอร์อาจเพิ่มหน้าฟิชชิงลงในเว็บไซต์ของคุณ ขอให้คนให้ข้อมูลลับ เช่น ข้อมูลบัตรเครดิต สิ่งนี้อาจเป็นปัญหาร้ายแรงในแง่ของความไว้วางใจของลูกค้าและปัญหาทางกฎหมาย ดังนั้นจึงดีที่สุดที่จะสแกนทันทีและนำหน้าฟิชชิงหรือสแปมออกจากเว็บไซต์
คุณอาจเผชิญกับปัญหาส่วนหน้าหลายประการบนเว็บไซต์ของคุณ ที่อาจบ่งชี้ถึงมัลแวร์:
- ป๊อปอัปสแปม (Malvertising)
- หน้าฟิชชิง/สแปม
- การเปลี่ยนเส้นทางไปยังเว็บไซต์สแปม
- การเปลี่ยนเส้นทางแบบคลาสสิก
- การเปลี่ยนเส้นทางลิงก์
- การเปลี่ยนเส้นทางเฉพาะมือถือ
- เว็บไซต์เสียหาย
- หน้าจอสีขาวตาย (White screen of death)
ส่วนหลัง (Backend)
บนส่วนหลังของเว็บไซต์ของคุณ คุณอาจสังเกตเห็นการเปลี่ยนแปลงบางอย่าง แต่มันจะปรากฏต่างออกไป หากคุณเห็นการเปลี่ยนแปลงที่ไม่คาดคิดในโพสต์หรือหน้าที่คุณเผยแพร่ไปในอดีต และสังเกตว่าไม่มีผู้ใช้ที่ได้รับอนุญาตทำการเปลี่ยนแปลงเหล่านี้ มันอาจเป็นเครื่องหมายของการถูกแฮก เหตุการณ์เดียวกันนี้ใช้ได้กับการปรากฏของหน้าใหม่อย่างกะทันหัน
ระวังสิ่งต่อไปนี้บนส่วนหลังของเว็บไซต์ของคุณ ซึ่งอาจเป็นอาการของมัลแวร์:
- โค้ดแปลกในไฟล์
- การเปลี่ยนแปลงที่ไม่คาดคิด
- กิจกรรมผู้ใช้ที่ผิดปกติ
- การยกระดับสิทธิ์ (Escalation of privileges)
- ไฟล์เพิ่มเติมในไดเรกทอรีราก
- การเปลี่ยนแปลงการตั้งค่า
- ปลั๊กอินปลอม
ค้นหาการสื่อสารล่าสุดจากเว็บโฮสต์ของคุณ
เว็บโฮสต์ของคุณก็สามารถแจ้งเตือนคุณเกี่ยวกับการแฮกได้ หากคุณมองหาอาการบางอย่าง หากเว็บโฮสต์ของคุณส่งอีเมลมาเกี่ยวกับการใช้งานเซิร์ฟเวอร์มากเกินไปอย่างกะทันหัน เมื่อคุณไม่ได้เปลี่ยนแปลงอะไรที่อาจทำให้เกิดการเพิ่มขึ้นอย่างกะทันหัน นี่อาจเป็นสมมติฐานที่สมเหตุสมผลว่านี่คือผลของมัลแวร์
นอกจากนี้ หากเว็บโฮสต์ตรวจพบว่าเว็บไซต์ของคุณไม่ปลอดภัย มันจะนำเว็บไซต์ของคุณออฟไลน์เพื่อรักษาความปลอดภัยเว็บไซต์อื่นบนเซิร์ฟเวอร์ของมัน สิ่งนี้อาจเป็นเหตุการณ์น่ากลัว เพราะเว็บไซต์ของคุณจะเป็น "ดาวน์" และ "เข้าถึงไม่ได้" การทำความสะอาดก็ยากเมื่อคุณไม่มีการเข้าถึงเว็บไซต์ หากสิ่งนี้เกิดขึ้น นี่คือการเดิมพันที่แข็งแกร่งว่าเว็บไซต์ของคุณถูกแฮก คุณสามารถอ่านคู่มือของเราเพื่อเรียนรู้เพิ่มเติมเกี่ยวกับ מה לעשות หากเว็บโฮสต์ระงับเว็บไซต์ WordPress ของคุณ
ตรวจสอบ Google Analytics
การวิเคราะห์เว็บไซต์ของคุณก็จับอาการของการถูกแฮกได้ Google Search Console ใช้อัลกอริทึมที่ร่องผ่านทุกเว็บไซต์ที่ส่งมา และตั้งเครื่องหมายปัญหาความปลอดภัยที่อาจเกิดขึ้น การวิเคราะห์เว็บไซต์ของคุณสามารถบอกคุณได้มากกแค่トラフィก การเปลี่ยนแปลงกะทันหันในปัจจัยบางอย่างอาจเป็นเครื่องหมายของการถูกแฮก เมื่อติดตามข้อมูลการวิเคราะห์ ให้ระวังสิ่งต่อไปนี้
- การเพิ่มขึ้นของトラフィกอย่างผิดปกติ: ในขณะที่トラフィกเว็บไซต์ปกติเป็นเรื่องดี หากคุณสังเกตเห็นการเพิ่มขึ้นอย่างกะทันหัน โดยเฉพาะจากประเทศเฉพาะที่ไม่ใช่กลุ่มเป้าหมายของคุณ อาจเกิดจากมัลแวร์บนเว็บไซต์ของคุณ
- การแปลงลดลง: มัลแวร์สามารถทำลายประสบการณ์ผู้ใช้บนเว็บไซต์ของคุณได้หมด มันอาจเปลี่ยนเส้นทางトラフィกไปยังเว็บไซต์สแปม, บ้าจัดหน้าเว็บไซต์ หรือเปลี่ยนเนื้อหาบนเว็บไซต์ สิ่งนี้ส่งผลต่อการแปลงมาก แม้การลดลงและเพิ่มขึ้นเล็กน้อยของการแปลงเป็นเรื่องปกติ แต่หากคุณเห็นการลดลงที่ชัดเจน นี่อาจเป็นผลของมัลแวร์
- อัตรากลับ (Bounce rate) เพิ่มขึ้น: เหมือนกับการแปลงลดลง อัตรากลับเพิ่มขึ้นก็เป็นผลของประสบการณ์ผู้ใช้ที่ผิดปกติที่เกิดจากมัลแวร์บนเว็บไซต์ของคุณ ผู้เยี่ยมชมอาจเห็นโฆษณามากเกินไป ประสบเวลาโหลดนานขึ้น หรือถูกเปลี่ยนเส้นทางตลอดเวลา นำไปสู่อัตรากลับที่สูงขึ้น
ประสิทธิภาพและประสบการณ์ผู้ใช้
คุณสามารถสังเกตอาการที่มองเห็นได้ชัดที่สุดของการถูกแฮกผ่านประสิทธิภาพเว็บไซต์ แม้ว่าจะเป็นตัวบ่งชี้ที่ละเอียดอ่อนที่สุด แต่มันสามารถช่วยให้คุณสังเกตรูปแบบและปัญหาที่อาจไม่ได้รับการสังเกตได้
เว็บไซต์ช้าลง
เมื่อเว็บไซต์ของคุณถูกแฮก แฮกเกอร์มักฉีดโค้ดหรือไฟล์ที่เป็นอันตรายเข้าไปในเว็บไซต์ของคุณ สิ่งนี้เพิ่มข้อมูลเพิ่มเติมให้เซิร์ฟเวอร์เว็บไซต์และทำให้พวกเขา過負荷 ซึ่งอาจนำไปสู่เว็บไซต์โหลดช้ากว่าเดิม หากคุณสังเกตว่าเวลาโหลดเว็บไซต์ของคุณสูงขึ้นอย่างมีนัยสำคัญ ให้สแกนเพื่อให้แน่ใจว่าเว็บไซต์ของคุณปลอดภัย
เว็บไซต์เข้าถึงไม่ได้
หากเว็บไซต์ของคุณเข้าถึงไม่ได้โดยผู้ใช้ อาจเป็นเครื่องหมายของการโจมตี DoS การโจมตีประเภทนี้ดำเนินการโดยแฮกเกอร์ในการพยายามทำให้เซิร์ฟเวอร์เว็บไซต์過負荷 และทำให้เว็บไซต์เข้าถึงไม่ได้โดยผู้ใช้ การโจมตีเหล่านี้มักดำเนินการเพื่อขอทรัพยากรหรือค่าไถ่ชีวิต
ทรัพยากรเซิร์ฟเวอร์ถูกใช้ไปหมด
เมื่อเซิร์ฟเวอร์เว็บไซต์ของคุณ過負荷กับมัลแวร์หรือคำขอต่อเนื่อง ทรัพยากรเซิร์ฟเวอร์ของคุณถูกใช้ไปโดยมัลแวร์ที่ถูกฉีดเข้าไป แม้จะดูเหมือนเป็นความไม่สะดวก เว็บโฮสต์สามารถคิดค่าใช้จ่ายสูงมากสำหรับทรัพยากรเพิ่มเติมที่ถูกบริโภคเนื่องจากการแฮก นอกจากนี้ เมื่อทรัพยากรเซิร์ฟเวอร์ถูกใช้ไปเพราะมัลแวร์ ผู้ใช้จริงไม่สามารถเยี่ยมชมหรือโต้ตอบกับเว็บไซต์ได้
ผู้ใช้ไม่สามารถล็อกอินเข้าสู่เว็บไซต์ของคุณได้
หากผู้ใช้ของคุณร้องเรียนว่าไม่สามารถเข้าถึงบางส่วนของเว็บไซต์หรือไม่สามารถล็อกอินได้ นี่อาจเป็นอาการของการถูกแฮก แฮกเกอร์ยังสามารถเลือกปิดส่วนของเว็บไซต์เพื่อจำกัดการเข้าถึงและทำให้เกิดความเสียหายสูงสุด
ผู้เยี่ยมชมร้องเรียนว่าเห็นอาการ
เหมือนที่เราพูดไปก่อนหน้า แฮกเกอร์ไม่ต้องการให้ผู้ดูแลระบบเว็บสังเกตอาการของการแฮก ดังนั้นพวกเขาจึงอาจใช้มาตรการอย่าง cloaking เพื่อซ่อนมัลแวร์และอาการของมันจากคุณอย่างตั้งใจ อย่างไรก็ตาม ผู้เยี่ยมชมเว็บไซต์ของคุณยังคงสามารถสังเกตอาการเหล่านี้ได้ โปรดให้ความสนใจกับข้อเสนอแนะหรือร้องเรียนที่อาจเข้ามาเกี่ยวกับอาการที่กล่าวมาข้างต้น เพราะแม้คุณจะไม่เห็นมัน ข้อร้องเรียนเหล่านี้ก็อาจบ่งชี้ถึงการถูกแฮก
อาการของเว็บไซต์ที่ถูกแฮกแตกต่างกันไปตามประเภทของการโจมตี มัลแวร์ และเทคนิค วิธีที่ดีที่สุดในการปกป้องเว็บไซต์ของคุณคือการเป็นโจนำและลงทุนในโซลูชันความปลอดภัยอย่าง MalCare ที่ไม่เพียงแต่สแกนเว็บไซต์ของคุณ แต่ยังป้องกันการโจมตีอย่างเชิงรุกผ่านไฟร์วอลล์อัจฉริยะของมัน
วิธีตรวจสอบว่าเว็บไซต์ของฉันถูกแฮกหรือไม่
หากเกิดเรื่องเลวร้ายที่สุด และเว็บไซต์ของคุณถูกแฮก คุณจะรู้ได้อย่างไร? การรอจนกว่าอาการหลักจะปรากฏนั้นเป็นอันตรายมาก และอาจนำไปสู่การสูญเสียข้อมูลหรือแย่กว่านั้น น่าเสียดายที่ไม่ใช่การแฮกทุกอย่างชัดเจน แม้บางคนทำลายล้างส่วนที่ชัดเจนของเว็บไซต์ของคุณ แต่อื่นๆ ชอบรักษาตัวลับและใช้เว็บไซต์ของคุณเพื่อคัดลอกผู้เยี่ยมชมและทรัพยากรของคุณ
ยิ่งเว็บไซต์ของคุณถูกแฮกนาน ยิ่งอาจทำให้เกิดความเสียหายมากขึ้น อย่างไรก็ตาม สามารถใช้มาตรการเชิงรุกเพื่อจับการแฮกในช่วงเริ่มต้นได้ ด้วยการดำเนินการเช่นนั้น ผู้เยี่ยมชมของคุณจะปลอดภัย และความเสียหายต่อเว็บไซต์ของคุณจะน้อยที่สุด นี่คือบางวิธีในการตรวจจับการแฮกก่อนที่จะกลายเป็นปัญหา
ยืนยันด้วยตัวสแกนมัลแวร์
การติดเชื้อมัลแวร์มักซ่อนอยู่ในโค้ดอย่างลึกซึ้ง เว้นแต่คุณจะมีนิสัยอ่านโค้ดเว็บไซต์ของคุณเป็นประจำ มิฉะนั้นคุณจะต้องใช้ตัวสแกนมัลแวร์เพื่อตรวจจับมัลแวร์นี้ ตัวสแกนตรวจสอบโค้ดของเว็บไซต์ของคุณเพื่อหามัลแวร์ และแจ้งเตือนคุณหากตรวจพบ มีตัวสแกนมัลแวร์หลายประเภทในตลาด แต่ละตัวมีวัตถุประสงค์ที่แตกต่างกัน
สแกนด้วย Deep Malware Scanners (ตัวสแกนมัลแวร์เชิงลึก)
ตัวสแกนมัลแวร์ที่ครอบคลุมอย่าง MalCare เป็นวิธีที่มีประสิทธิภาพที่สุดในการตรวจจับมัลแวร์ที่ซ่อนอยู่บนเว็บไซต์ของคุณ ณ ขณะนี้ มีตัวสแกนมัลแวร์เชิงลึกเพียงสองตัวที่อยู่ในหมวดหมู่นี้คือ MalCare และ Wordfence
ตัวสแกนมัลแวร์เหล่านี้ถูกพัฒนาโดยผู้เชี่ยวชาญที่มีความเข้าใจลึกซึ้งเกี่ยวกับ WordPress และวิธีตรวจจับมัลแวร์ที่ซ่อนอยู่ MalCare โดยเฉพาะ ใช้อัลกอริทึมอัจฉริยะที่ไม่พึ่งพาเฉพาะลายเซ็น (signatures) ทำให้มีประสิทธิภาพมากในการระบุมัลแวร์
หากคุณสงสัยว่าคุณมีการแฮก ให้สแกนเว็บไซต์ของคุณด้วย MalCare ฟรี และมันจะตรวจจับว่าเว็บไซต์ของคุณมีมัลแวร์หรือไม่
สิ่งที่คุณต้องทำคือ ติดตั้ง MalCare บนเว็บไซต์ WordPress ของคุณ รอให้ตัวสแกน MalCare ซิงค์เว็บไซต์เสร็จสิ้น และสแกนเว็บไซต์ของคุณฟรี
สแกนด้วย Frontend Malware Scanners (ตัวสแกนมัลแวร์ฝั่งหน้า)
แฮกเกอร์พยายามซ่อนมัลแวร์จากคุณนานที่สุดเท่าที่จะเป็นไปได้ อย่างไรก็ตาม บางประเภทของมัลแวร์ เช่น การแฮกเปลี่ยนเส้นทาง (redirect hack), แฮกยา (pharma hack), แฮกคีย์เวิร์ดญี่ปุ่น (Japanese keyword hack) เป็นต้น เปลี่ยนโค้ด HTML ที่เว็บไซต์สร้างขึ้น สิ่งเหล่านี้สามารถตรวจจับได้โดยตัวสแกนผิวหน้า (surface scanners) อย่าง Sucuri SiteCheck
ตัวสแกนผิวหน้าหรือ frontend scanners ตรวจสอบส่วนที่มองเห็นได้ของเว็บไซต์ และมองหาแพทเทิร์นหรือคีย์เวิร์ดที่มักมาพร้อมกับมัลแวร์ แม้ตัวสแกนเหล่านี้จะเป็นเครื่องมือที่ดีสำหรับระบุการแฮกบางประเภท หรือเป็นการวินิจฉัยเบื้องต้น แต่พวกมันไม่ได้ครอบคลุมพอที่จะช่วยคุณยืนยันขอบเขตเต็มที่ของมัลแวร์บนเว็บไซต์ของคุณ
สแกนด้วย File Change Detection Plugins (ปลั๊กอินตรวจจับการเปลี่ยนแปลงไฟล์)
มัลแวร์สามารถซ่อนอยู่ได้ทุกที่บนเว็บไซต์ของคุณ ไม่ว่าจะเป็นไฟล์หรือฐานข้อมูล เมื่อมัลแวร์ติดเชื้อส่วนใดส่วนหนึ่งของเว็บไซต์ มันจะทำการเปลี่ยนแปลงไฟล์ การเปลี่ยนแปลงเหล่านี้สามารถติดตามเพื่อตรวจจับมัลแวร์บนเว็บไซต์ของคุณได้
มีปลั๊กอินตรวจจับการเปลี่ยนแปลงไฟล์บางตัวที่เปรียบเทียบไฟล์บนเว็บไซต์ของคุณกับไฟล์ในที่เก็บ WordPress repository และแจ้งเตือนผู้ดูแลเว็บไซต์หากมีการเปลี่ยนแปลงไฟล์ แม้วิธีนี้จะค่อนข้างง่าย แต่ไม่ได้มีประสิทธิภาพมาก
การเปลี่ยนแปลงในไฟล์อาจเป็นผลมาจากการปรับแต่ง (customizations) และการแจ้งเตือนอาจกลายเป็นรบกวนหากคุณมีการปรับแต่งมากบนเว็บไซต์ นอกจากนี้ เนื่องจากปลั๊กอินเหล่านี้เปรียบเทียบไฟล์กับไฟล์ใน WordPress repository พวกมันจึงไม่มีประสิทธิภาพเลยกับปลั๊กอินและธีมส่วนตัว (private)
สแกนด้วย Generic Server Level Scanners (ตัวสแกนระดับเซิร์ฟเวอร์ทั่วไป)
ตัวสแกนระดับเซิร์ฟเวอร์ทั่วไป มักใช้โดยเว็บโฮสต์หลายแห่ง เว็บโฮสต์หลายแห่งสแกนเซิร์ฟเวอร์ทั้งหมดของพวกเขาโดยใช้ตัวสแกนมัลแวร์อย่าง Maldet, ClamAV, และ IMUNIFYAV ตัวสแกนเหล่านี้ใช้รายการลายเซ็นเพื่อตรวจจับมัลแวร์ แม้จะช่วยให้พวกเขาตรวจจับมัลแวร์ที่อยู่ในรายการของพวกเขาได้ แต่มัลแวร์ไม่ไว้วางใจได้ว่าจะคาดเดาได้ ตัวสแกนเหล่านี้มักพลาดเวอร์ชันใหม่ของมัลแวร์ หรือมัลแวร์ที่ซ่อนอยู่ดีและซับซ้อน ดังนั้น การจับคู่วิธีลายเซ็นจึงไม่ได้ผลกับมากมายประเภทของมัลแวร์
สแกนเว็บไซต์ด้วยตนเอง
การสแกนเว็บไซต์ WordPress เพื่อหาการแฮกด้วยตนเองเป็นไปได้ แต่เราไม่แนะนำ มีโค้ดมากมายที่ต้องแยกวิเคราะห์ และมีโอกาสผิดพลาดของมนุษย์มากเกินไป แม้ผู้เชี่ยวชาญก็ใช้เครื่องมือช่วยสแกนและทำความสะอาดมัลแวร์บนเว็บไซต์ที่ถูกแฮก แต่ในกรณีที่คุณต้องการสแกนด้วยตนเอง นี่คือวิธีการ
การสแกนเว็บไซต์เกี่ยวข้องกับการมองผ่านทุกบรรทัดของโค้ดบนเว็บไซต์ของคุณ และระบุมัลแวร์ในภูเขาโค้ด นี่เป็นภารกิจหนักสำหรับใครก็ตาม แต่มีวิธีที่จะทำให้กระบวนการง่ายขึ้น เริ่มด้วยการมองที่ไฟล์ที่ถูกแก้ไขล่าสุดบน File Manager เพื่อดูว่าคุณพบไฟล์ไหนที่ไม่ได้ถูกแก้ไขโดยคุณได้หรือไม่ หากไฟล์ใดถูกแก้ไขโดยไม่ได้รับความรู้ของคุณ อาจเป็นเพราะมันมีมัลแวร์
หมายเหตุ: วิธีนี้ไม่ได้มั่นใจ 100% เพราะแฮกเกอร์สามารถเปลี่ยน timestamp บนไฟล์เพื่อป้องกันไม่ให้คุณพบมัลแวร์นานที่สุดเท่าที่จะเป็นไปได้
ยืนยันด้วยคำเตือนของ Google
Google ต้องการปกป้องผู้ใช้เครื่องมือค้นหาของมัน และดังนั้น หากพวกเขาพบเว็บไซต์ใดเว็บไซต์หนึ่งที่มีเนื้อหาเป็นอันตราย มัลแวร์ หรือโค้ดที่เป็นอันตราย มันจะเตือนผู้ใช้ไม่ให้เข้าชมเว็บไซต์นั้น หากคุณพบคำเตือนใดคำเตือนหนึ่งด้านล่าง คุณสามารถมั่นใจได้ว่ามีการแฮกบนเว็บไซต์ของคุณ
Google Search Console / อีเมล
หากคุณยังไม่มีบัญชี Google Search Console คุณควรตั้งค่ามันสำหรับเว็บไซต์ของคุณ เพื่อค้นหาปัญหาความปลอดภัยบน Google Search Console ของคุณ ให้เข้าสู่ระบบบัญชีของคุณ และไปที่แท็บ Security issues ด้านซ้าย หากเว็บไซต์ของคุณถูกแฮก มัลแวร์จะปรากฏบน Search Console ที่นี่
Search Console ให้ข้อมูลเชิงลึกว่า Google Search Engine ตีความเว็บไซต์ของคุณอย่างไร บอทของ Google ร่องเว็บไซต์ของคุณเพื่อจัดทำดัชนี ในขณะทำเช่นนั้น หากพวกเขาพบมัลแวร์บนเว็บไซต์ของคุณ พวกเขาจะส่งอีเมลแจ้งเตือนเพื่อแจ้งให้คุณทราบเกี่ยวกับไฟล์ที่ติดเชื้อบนเว็บไซต์ของคุณ
Google Ads
หากคุณวางโฆษณาบน Google คุณควรทราบว่า Google ตรวจสอบโฆษณาที่นำผู้เยี่ยมชมไปยังเว็บไซต์ที่ถูกแฮกเป็นประจำ หาก Googleสงสัยว่าเว็บไซต์ของคุณมีเนื้อหาเป็นอันตราย มัลแวร์ หรือรับผิดชอบในการกระจายมัน มันอาจระงับบัญชี Ads ของคุณเพื่อปกป้องผู้ใช้ของมัน หากบัญชี Ads ของคุณถูกระงับ คุณจะได้รับอีเมลจาก Google อธิบายเหตุผล โอกาสมากที่เว็บไซต์ของคุณถูกแฮก
ตรวจสอบ Activity Logs (บันทึกกิจกรรม)
Activity log เป็นรายการที่บันทึกการกระทำที่ดำเนินการบนเว็บไซต์ของคุณ มันเป็นสถานที่ที่ดีในการยืนยันความสงสัยของการแฮกบนเว็บไซต์ของคุณ นี่ไม่ใช่ส่วนหนึ่งของ WordPress lõi ดังนั้นคุณอาจยังไม่มีการตั้งค่า activity log บนเว็บไซต์ของคุณ คุณสามารถตั้งค่า activity log ผ่านปลั๊กอินการจัดการหรือความปลอดภัย WordPress หรือปลั๊กอิน log เฉพาะ
เพื่อยืนยันการแฮกผ่าน activity log คุณต้องระวังการเปลี่ยนแปลงบางอย่างที่อาจเกิดขึ้นบนเว็บไซต์ของคุณ
- การยกระดับสิทธิ์ผู้ใช้: หากผู้ใช้บางคนบนเว็บไซต์ของคุณมีสิทธิ์ผู้ดูแลระบบอย่างกะทันหันซึ่งคุณไม่ได้อนุญาต อาจเป็นผลมาจากมัลแวร์ แฮกเกอร์มักใช้ประโยชน์จากสิทธิ์ผู้ใช้เพื่อเข้าถึงผู้ดูแลระบบของเว็บไซต์
- บัญชีผู้ดูแลระบบที่ไม่รู้จัก: หากคุณสังเกตเห็นบัญชีผู้ดูแลระบบเพิ่มเติมที่ไม่ได้รับอนุญาตบนเว็บไซต์ของคุณ นี่เป็นเครื่องหมายของมัลแวร์
- การเปลี่ยนแปลงที่ไม่คาดคิดในหน้าและโพสต์: แฮกเกอร์มักเปลี่ยนเนื้อหาของเว็บไซต์เพื่อขี่ SEO rankings ของพวกเขาหรือหลอกลูกค้าไปยังเนื้อหาที่ผิดกฎหมาย หากคุณสังเกตเห็นการเปลี่ยนแปลงที่ไม่คาดคิดบนหน้าหรือโพสต์ของคุณ เว็บไซต์ของคุณอาจถูกแฮก
การตรวจสอบช่องโหว่ (Vulnerabilities)
ช่องโหว่บนเว็บไซต์ของคุณคือช่องว่างในโค้ดที่อนุญาตให้แฮกเกอร์เข้าถึงหรือฉีดโค้ดที่เป็นอันตรายเข้าไปในเว็บไซต์ของคุณ ช่องโหว่เป็นข้อผิดพลาดที่ไม่ได้ตั้งใจซึ่งเป็นไปไม่ได้ที่จะหลีกเลี่ยง เนื่องจากไม่มีโค้ดใดสมบูรณ์แบบ อย่างไรก็ตาม หากคุณสังเกตเห็นอาการที่เราพูดถึงก่อนหน้านี้ในบทความนี้ การตรวจสอบธีมและปลั๊กอินสำหรับช่องโหว่อาจยืนยันความสงสัยของคุณ
เมื่อช่องโหว่ถูกค้นพบโดยนักวิจัยความปลอดภัย ผู้พัฒนาจะได้รับการแจ้งเตือน ผู้พัฒนาจะปล่อยแพตช์ (patch) สำหรับมัน และรายละเอียดของช่องโหว่จะถูกเผยแพร่สาธารณะ นี่คือเวลาที่แฮกเกอร์พยายามใช้ประโยชน์จากมันมากที่สุด ก่อนที่ผู้ดูแลเว็บไซต์จะอัปเดตปลั๊กอินและธีมของพวกเขา
หากคุณสงสัยการแฮก ให้ดูว่าธีมหรือปลั๊กอินที่คุณใช้มีการประกาศช่องโหว่หรือแพตช์สำหรับมันเมื่อเร็วๆ นี้หรือไม่ หากใช่ คุณต้องอัปเดตส่วนขยายของคุณทันทีและทำความสะอาดเว็บไซต์ของคุณ
การตรวจสอบปลั๊กอินปลอม (Fake plugins)
บางครั้งมัลแวร์สามารถซ่อนอยู่บนเว็บไซต์ของคุณในรูปของปลั๊กอิน แม้คุณจะไม่ได้ติดตั้งมัน ผู้ดูแลเว็บไซต์หลายคนไม่ได้ติดตามปลั๊กอินบนเว็บไซต์ของพวกเขาตลอดเวลา ปลั๊กอินปลอมเหล่านี้สามารถซ่อนอยู่ได้นานและทำลายเว็บไซต์ของคุณจนกว่าคุณจะสังเกต
ประเภทของมัลแวร์นี้แต่งตัวเป็นโฟลเดอร์ปลั๊กอิน และมีเพียงหนึ่งหรือสองไฟล์ วิธีที่ดีในการตรวจสอบว่าปลั๊กอินทั้งหมดบนเว็บไซต์ของคุณปลอดภัยคือ ตรวจสอบว่ามันมีอยู่ใน WordPress repository หรือไม่ หากไม่ใช่ มันจะเป็นปลั๊กอินแบบกำหนดเองหรือปลอม
วิธีแก้ไขเว็บไซต์ที่ถูกแฮก
ตอนนี้คุณทราบแน่ใจแล้วว่าเว็บไซต์ของคุณถูกแฮก คุณมีความชัดเจนมากขึ้นเกี่ยวกับสิ่งที่ต้องทำต่อไป อย่ากังวล คุณได้อยู่เหนือความไม่แน่นอนและความเครียดของการค้นหาว่ามีอะไรผิดปกติกับเว็บไซต์ของคุณแล้ว ตอนนี้เหลือแค่ทำความสะอาดมัน
เราได้ทำความสะอาดเว็บไซต์ที่ถูกแฮกไปแล้วพันเว็บไซต์ ตั้งแต่ติดเชื้อเล็กน้อยจนถึงการแฮกที่ทำให้ผู้ดูแลระบบต้องตั้งคำถามทุกอย่าง ดังนั้นเมื่อเราบอกคุณว่าคุณสามารถกู้คืนเว็บไซต์ที่ถูกแฮกได้ โปรดเชื่อเรา มีสามวิธีในการทำความสะอาดเว็บไซต์ที่ถูกแฮก ซึ่งเราจะอภิปรายรายละเอียด
ทำความสะอาดด้วยปลั๊กอินความปลอดภัย
โดยไกลที่สุด วิธีที่ง่ายและปลอดภัยที่สุดในการทำความสะอาดเว็บไซต์ที่ถูกแฮกคือผ่านปลั๊กอินความปลอดภัย เราแนะนำให้คุณใช้ MalCare เพื่อทำความสะอาดเว็บไซต์ของคุณ เพราะมันครอบคลุม มีประสิทธิภาพ และรวดเร็ว และเมื่อพูดถึงมัลแวร์ คุณไม่ต้องการทิ้งร่องรอยไว้หรือใช้เวลานานจนการแฮกแย่ลง
เพื่อทำความสะอาดเว็บไซต์ของคุณด้วย MalCare คุณต้องทำตามขั้นตอนเหล่านี้:
- ติดตั้ง MalCare บนเว็บไซต์ของคุณ (หากคุณสูญเสียการเข้าถึงเว็บไซต์ ติดต่อเรา และเราจะแนะนำคุณผ่านการเข้าถึงเว็บไซต์ของคุณ)
- ซิงค์เว็บไซต์ของคุณกับเซิร์ฟเวอร์ MalCare
- สแกนเว็บไซต์ของคุณจากแดชบอร์ด MalCare
- เมื่อปลั๊กอินตรวจพบมัลแวร์ อัปเกรดบัญชีของคุณ
- คลิกที่ปุ่ม 'Auto-clean' และดู MalCare ทำความสะอาดเว็บไซต์ของคุณ
มันง่ายเพียงแค่นี้ MalCare ทำความสะอาดเว็บไซต์ของคุณด้วยการคลิกปุ่มเพียงครั้งเดียว และคุณไม่ต้องกังวลกับรายละเอียดทางเทคนิคหรือการทำความสะอาดที่น่าเบื่อ หากด้วยเหตุผลใดเหตุผลหนึ่ง มัลแวร์ซับซ้อนเกินไปหรือ auto clean ไม่ผ่าน ทีมวิศวกรความปลอดภัยของเราจะดูแลการทำความสะอาดโดยไม่มีค่าใช้จ่ายเพิ่มเติม
จ้างผู้เชี่ยวชาญ
อีกวิธีหนึ่งในการทำความสะอาดเว็บไซต์ของคุณคือการ outsourcing ทั้งหมดให้กับผู้เชี่ยวชาญความปลอดภัย ผู้เชี่ยวชาญความปลอดภัยจะผ่านเว็บไซต์ทั้งหมดของคุณและมองหามัลแวร์ ช่องโหว่ และ backdoors เพื่อกำหนดสาเหตุของการแฮก และทำความสะอาดให้คุณ
ในกรณีที่คุณสูญเสียการเข้าถึงเว็บไซต์ของคุณ ผู้เชี่ยวชาญความปลอดภัยสามารถช่วยคุณกู้คืนการเข้าถึงผ่านเว็บโฮสต์ของคุณ หรือใช้ SFTP เพื่อทำความสะอาดเว็บไซต์ของคุณ อย่างไรก็ตาม โปรดทราบว่าผู้เชี่ยวชาญความปลอดภัยไม่ได้ราคาถูกและไม่ได้รวดเร็ว
แต่มีโซลูชันที่ง่ายกว่า MalCare เสนอบริการกำจัดมัลแวร์ฉุกเฉินภายในแผนการสมัครสมาชิกของคุณ หากคุณพบว่าต้องการผู้เชี่ยวชาญเพื่อแนะนำคุณผ่านการเข้าถึงและทำความสะอาดเว็บไซต์ของคุณ
ทำความสะอาดเว็บไซต์ด้วยตนเอง
คุณยังสามารถทำความสะอาดเว็บไซต์ของคุณด้วยตนเองได้ แต่เราไม่แนะนำการดำเนินการนี้อย่างแน่นอน การทำความสะอาดด้วยตนเองใช้เวลานาน เสี่ยง และไม่มีประสิทธิภาพ โดยเฉพาะหากคุณมีเว็บไซต์ขนาดใหญ่ มันอาจกลายเป็นงานที่ไม่มีที่สิ้นสุดที่ต้องผ่านแต่ละบรรทัดของโค้ดบนเว็บไซต์ของคุณเพื่อหามัลแวร์ แม้ผู้เชี่ยวชาญความปลอดภัยก็พึ่งพาเครื่องมือในการตรวจจับและทำความสะอาดมัลแวร์ เพราะมีโอกาสผิดพลาดของมนุษย์เสมอ
อย่างไรก็ตาม หากคุณยังต้องการทำความสะอาดเว็บไซต์ของคุณด้วยตนเอง นี่คือวิธีการ ก่อนที่เราจะเข้าสู่กระบวนการจริง โปรดตรวจสอบให้แน่ใจว่าคุณมีการเข้าถึงบัญชีของคุณ หากไม่มี ให้ติดต่อเว็บโฮสต์ของคุณและขอให้พวกเขา whitelist IP address ของคุณเพื่อวัตถุประสงค์ในการทำความสะอาด
1. สำรองข้อมูลเว็บไซต์ของคุณ (Backup)
ก่อนที่คุณจะเริ่มทำความสะอาดเว็บไซต์ที่ถูกแฮก สำคัญมากที่จะต้องสำรองข้อมูลเว็บไซต์ของคุณ แม้จะถูกแฮก มันยังคงเป็นเว็บไซต์ที่ทำงานอยู่ และในกรณีที่บางอย่างผิดพลาดในกระบวนการทำความสะอาด คุณอย่างน้อยก็สามารถย้อนกลับไปที่เวอร์ชันนี้ของเว็บไซต์ แทนที่จะสูญเสียมันโดยสิ้นเชิง
2. ดาวน์โหลดการติดตั้งที่สะอาดของทุกอย่าง
ดาวน์โหลดไฟล์ทั้งหมดบนเว็บไซต์ของคุณจาก WordPress repository เพื่อรับการติดตั้งที่สะอาดของไฟล์ทั้งหมด รวมถึง WordPress core, ธีม และปลั๊กอิน ตรวจสอบให้แน่ใจว่าคุณได้เวอร์ชันที่แน่นอนเหมือนกับบนเว็บไซต์ของคุณ คุณสามารถหาเวอร์ชันเก่าใน archives ของ repository ได้
3. ติดตั้ง WordPress core ใหม่
ขั้นตอนแรกในการทำความสะอาดเว็บไซต์ของคุณคือการติดตั้งไฟล์ lõi WordPress ใหม่ เพื่อทำเช่นนี้ คุณสามารถแทนที่โฟลเดอร์ 'wp-admin' และ 'wp-includes' โดยตรง เพราะพวกเขาไม่ได้บรรจุเนื้อหา ให้ระมัดระวังว่าคุณแทนที่ไฟล์เหล่านี้ด้วยเวอร์ชันเดียวกับเว็บไซต์ต้นฉบับของคุณ
ตอนนี้คุณมีไฟล์ที่สะอาดแล้ว คุณต้องเปรียบเทียบพวกเขากับไฟล์บนเว็บไซต์ของคุณ ความแตกต่างในโค้ดใดๆ อาจเป็นการบ่งชี้ของมัลแวร์ แต่เนื่องจากคุณจะต้องเปรียบเทียบไฟล์ขนาดใหญ่ จะช่วยได้หากใช้เครื่องมือออนไลน์อย่าง Diffchecker เพื่อเปรียบเทียบโค้ด
สถานที่ที่ดีในการเริ่มมองหามัลแวร์อย่าง wp-vcd.php malware, favicon.ico virus คือโฟลเดอร์ต่อไปนี้:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
เปรียบเทียบไฟล์เหล่านี้กับการดาวน์โหลดใหม่และดูว่าคุณสามารถจับความแตกต่างได้หรือไม่ อย่างไรก็ตาม เว้นแต่คุณจะแน่ใจสมบูรณ์ว่าไฟล์นั้นทำอะไร การลบไฟล์สำคัญอาจทำให้เว็บไซต์ของคุณเสียหาย ดังนั้นวิ่งที่ดีกว่าคือการใช้ปลั๊กอินความปลอดภัย ซึ่งพัฒนาโดยผู้เชี่ยวชาญหลังการวิจัยที่ครอบคลุม
หมายเหตุ: ไม่ใช่ความแตกต่างทุกอย่างในไฟล์เป็นมัลแวร์ WordPress โดยลักษณะแล้วสามารถปรับแต่งได้ และไฟล์ใหม่จะไม่มีโค้ดที่ทำเครื่องหมายการปรับแต่งบนเว็บไซต์ของคุณ
4. ทำความสะอาดไฟล์ธีมและปลั๊กอิน
เมื่อคุณเสร็จสิ้นกับไฟล์ lõi WordPress แล้ว คุณต้องตรวจสอบธีมและปลั๊กอินของคุณ คุณสามารถหาพวกเขาในโฟลเดอร์ 'wp-contents' เปรียบเทียบไฟล์เหล่านี้กับการดาวน์โหลดใหม่และดูว่าคุณสามารถจับอะไรน่าสงสัยได้หรือไม่ อย่าลบอะไรเว้นแต่คุณแน่ใจว่าเป็นมัลแวร์ เพราะการปรับแต่งมักแสดงเป็นโค้ดเพิ่มเติม
หมายเหตุ: อย่าใช้ nulled themes หรือ plugins ในกรณีใดๆ พวกเขาเต็มไปด้วย backdoors และเป็นหนึ่งในสาเหตุใหญ่ที่สุดของการติดเชื้อมัลแวร์
5. ทำความสะอาดฐานข้อมูล
การทำความสะอาดตารางฐานข้อมูลเป็นเรื่องที่ยุ่งยากกว่าการทำความสะอาดไฟล์อื่นๆ ตารางเหล่านี้รับผิดชอบการทำงานของเว็บไซต์ของคุณ ดังนั้นการลบสิ่งที่ผิดอาจทำให้เว็บไซต์เสียหาย ไปผ่านแต่ละตารางทีละอันและพยายามค้นหาโค้ดน่าสงสัย เพื่อลบมัลแวร์จากตารางฐานข้อมูล คุณจะต้องเข้าสู่ระบบแผงควบคุมผู้ดูแลฐานข้อมูล
ตาราง 'wp_options' และ 'wp_posts' เป็นสถานที่ที่ดีในการเริ่มต้น หากคุณค้นพบมัลแวร์ คุณต้องเปิดตารางและลบมันด้วยตนเอง เมื่อคุณเสร็จแล้ว ตรวจสอบว่าเว็บไซต์ของคุณทำงานได้ดี
6. ลบ Backdoors (ช่องทางหลัง)
มัลแวร์บนเว็บไซต์ของคุณไม่ได้เป็นปัญหาโดยลำพัง แต่เป็นผลลัพธ์ของช่องว่างในความปลอดภัยเว็บไซต์ของคุณ เว็บไซต์ถูกแฮกเพราะแฮกเกอร์สามารถฉีดโค้ดที่เป็นอันตรายเข้าไปในเว็บไซต์ของคุณผ่าน backdoors
Backdoors เหล่านี้อาจเป็นผลมาจากการติดเชื้อก่อนหน้านี้หรือไฟล์ nulled บนเว็บไซต์ของคุณ ในทุกกรณี หากคุณมี backdoors บนเว็บไซต์ของคุณ เว็บไซต์ของคุณมีแนวโน้มที่จะติดเชื้อซ้ำในไม่ช้า ดังนั้น เพื่อทำความสะอาดเว็บไซต์ของคุณสำเร็จ คุณต้องลบ backdoors ทั้งหมด
คุณสามารถมองหา backdoor ผ่านคีย์เวิร์ดโค้ดทั่วไปบางอย่าง เช่น:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
การลบ backdoors เหล่านี้จะช่วยให้คุณรักษาความปลอดภัยเว็บไซต์ของคุณจากการติดเชื้อซ้ำในอนาคต
หมายเหตุ: คีย์เวิร์ดเหล่านี้มักพบใน backdoors แต่ก็อาจมีการใช้งานที่ถูกต้องในธีมและปลั๊กอินบางตัว
7. อัปโหลดไฟล์ที่สะอาดแล้ว
ตอนนี้คุณทำความสะอาดมัลแวร์บนเว็บไซต์ของคุณแล้ว คุณต้องแทนที่ไฟล์และฐานข้อมูลที่มีอยู่ด้วยเวอร์ชันที่ทำความสะอาดแล้ว
คุณต้องลบไฟล์และฐานข้อมูลที่มีอยู่อย่างระมัดระวัง และอัปโหลดเวอร์ชันที่สะอาดผ่าน File manager และ phpMyAdmin ตามลำดับ กระบวนการนี้มีรายละเอียดมาก แต่คุณสามารถอ้างอิงคู่มือของเราเกี่ยวกับการกู้คืนการสำรองข้อมูลด้วยตนเองเพื่อคำแนะนำโดยละเอียด
8. ล้างแคช (Clear cache)
แคชเก็บเวอร์ชันเบาๆ ของเว็บไซต์ของคุณเพื่อช่วยให้ผู้เยี่ยมชมโหลดเว็บไซต์เร็วขึ้น แต่เพราะเวอร์ชันของเว็บไซต์ของคุณถูกเก็บในแคช มันก็เก็บมัลแวร์บางครั้ง หลังจากทำความสะอาด มัลแวร์ยังคงซ่อนอยู่ในแคชของเว็บไซต์ของคุณได้ ดังนั้น จึงสำคัญที่จะล้างแคชทั้งหมดหลังจากที่คุณทำความสะอาดเว็บไซต์ของคุณ
9. ยืนยันปลั๊กอินและธีมทั้งหมด
คุณทำความสะอาดไฟล์ธีมและปลั๊กอินทั้งหมดบนเว็บไซต์ของคุณแล้ว ตอนนี้ถึงเวลาตรวจสอบว่าไฟล์บนเว็บไซต์ WordPress ของคุณทำงานอย่างถูกต้องหรือไม่ ทดสอบทุกธีมและปลั๊กอินบนเว็บไซต์ของคุณ และดูว่ามันทำงานเหมือนที่ควรจะเป็นหรือไม่
หากใช่ เราสามารถไปขั้นตอนต่อไปได้ หากไม่ คุณจะต้องย้อนกลับไปตรวจสอบว่าส่วนไหนของโค้ดในโฟลเดอร์เก่าไม่ได้เข้าสู่เว็บไซต์ที่ทำความสะอาดแล้ว ส่วนหนึ่งของโค้ดนี้รับผิดชอบต่อธีมและปลั๊กอินที่ไม่ทำงานอย่างถูกต้อง ดังนั้นตอนนี้คุณจะต้องตรวจสอบอย่างระมัดระวังว่าส่วนที่ลบไปไหนไม่ใช่มัลแวร์ และเพิ่มพวกเขาเข้าไปในเวอร์ชันที่ทำความสะอาดแล้ว
10. ใช้ตัวสแกนความปลอดภัยเพื่อยืนยัน
ขอแสดงความยินดีกับตัวเอง เพราะการไปถึงจุดนี้เป็นเรื่องที่ยินดีด้วยเอง ด้วยเว็บไซต์ที่สะอาดและทำงานได้ ทุกสิ่งที่เหลือคือการยืนยันว่าไม่มีมัลแวร์เหลืออยู่บนเว็บไซต์ WordPress ของคุณเลย ใช้ตัวสแกนความปลอดภัยเพื่อให้แน่ใจว่าทุกร่องรอยของมัลแวร์หายไปจากเว็บไซต์ของคุณ นี่จะยืนยันว่าเว็บไซต์ของคุณสะอาดและพร้อมทำงาน
หากคุณยังตรวจพบมัลแวร์ ปลั๊กอินความปลอดภัยอาจคุ้มค่าสำหรับการทำความสะอาด
วิธีปกป้องเว็บไซต์ของคุณจากการถูกแฮก
ไม่ได้เป็นแค่คำพูดโบราณเมื่อพวกเขาบอกว่า "การป้องกันดีกว่าการรักษา" มันใช้ได้กับสุขภาพของคุณ รวมถึงสุขภาพของเว็บไซต์ของคุณ ตอนนี้คุณทำความสะอาดเว็บไซต์ของคุณแล้ว สำคัญที่จะต้องแน่ใจว่าเว็บไซต์ของคุณยังคงปลอดภัย แม้จะไม่มีความปลอดภัยแบบปืนกันได้ แต่มีบางสิ่งที่คุณสามารถทำเพื่อให้แน่ใจว่าเว็บไซต์ของคุณไม่ถูกแฮกอีก
ใช้ปลั๊กอินความปลอดภัย
การใช้ปลั๊กอินความปลอดภัยเป็นวิธีที่ดีที่สุดในการควบคุมความปลอดภัยเว็บไซต์ของคุณ Плагинครอบคลุมอย่าง MalCare จะสแกนเว็บไซต์ของคุณเป็นประจำ แจ้งเตือนคุณหากพบอะไรน่าสงสัย และปกป้องเว็บไซต์ของคุณด้วยไฟร์วอลล์ที่ทรงพลัง
สิ่งนี้ให้คุณความปลอดภัยเชิงรุกที่รักษาความปลอดภัยเว็บไซต์ของคุณโดยการจับการโจมตีส่วนใหญ่ในช่วงต้น หากต้องการป้องกันไม่ให้เว็บไซต์ของคุณถูกแฮก ให้ติดตั้ง MalCare บนเว็บไซต์ WordPress ของคุณ และพักผ่อนในขณะที่เว็บไซต์ของคุณได้รับการปกป้องด้วยความปลอดภัยระดับดีที่สุด
อัปเดตเว็บไซต์เป็นประจำ
แฮกเกอร์ส่วนใหญ่ใช้ช่องโหว่เพื่อเข้าถึงเว็บไซต์ของคุณ แต่หากคุณใช้ปลั๊กอินและธีมจากแหล่งที่เชื่อถือได้ ผู้พัฒนาจะอัปเดตผลิตภัณฑ์ของพวกเขาอย่างต่อเนื่องเพื่อทำให้ปลอดภัยและมีฟังก์ชันมากขึ้น การอัปเดตใหม่มักมีแพตช์สำหรับช่องโหว่ที่ทราบ ดังนั้น จึงสำคัญมากที่จะอัปเดต WordPress, ธีม และปลั๊กอินของคุณเป็นประจำ
ใช้ธีมและปลั๊กอินจากแหล่งที่เชื่อถือได้
หนึ่งในคุณสมบัติที่ดีที่สุดของ WordPress คือมันสามารถปรับแต่งได้ ธีมและปลั๊กอินช่วยให้คุณปรับแต่งเว็บไซต์ของคุณตามความต้องการ แต่พวกเขาก็กลายเป็นส่วนหนึ่งสำคัญของเว็บไซต์ของคุณ หากธีมและปลั๊กอินเหล่านี้มีช่องโหว่ใน bất kỳทางใด มันอาจทำให้เว็บไซต์ของคุณเสี่ยงต่ออันตราย ดังนั้น จึงสำคัญที่จะใช้ธีมและปลั๊กอินจากแหล่งที่เชื่อถือได้ วิธีที่ดีที่สุดคือติดตั้งส่วนขยายจาก WordPress repository
หากคุณเคยถูกล่อลวงโดย nulled themes และ plugins ด้วยเหตุผลใดเหตุผลหนึ่ง โปรดจำไว้ว่า nulled extensions เป็นหนึ่งในสาเหตุใหญ่ที่สุดของการแฮกในเว็บไซต์ WordPress ปลั๊กอินและธีมเหล่านี้เกือบจะมี backdoors และมัลแวร์ที่สามารถนำไปสู่การแฮก
เสริมสร้างความปลอดภัยเว็บไซต์ (Harden your website)
อีกวิธีหนึ่งที่ยอดเยี่ยมในการเสริมสร้างความปลอดภัยเว็บไซต์ WordPress ของคุณคือการ Harden (การเสริมสร้างความปลอดภัย) มันเกี่ยวข้องกับการดำเนินการหลายอย่างเพื่อปรับปรุงความปลอดภัยเว็บไซต์ของคุณ เช่น การตั้งรหัสผ่านแข็งแกร่งและใช้ SSL หากคุณต้องการรู้เพิ่มเติมเกี่ยวกับ WordPress hardening หรือต้องการนำไปใช้ คุณสามารถอ่านคู่มือของเราที่รายละเอียดขั้นตอนที่แน่นอน หรือคุณสามารถ Harden เว็บไซต์ WordPress ของคุณด้วย MalCare ด้วยการคลิกปุ่มเพียงครั้งเดียว
ใช้การยืนยันตัวตนสองปัจจัย (Two-factor authentication)
แฮกเกอร์มักใช้การโจมตีแบบ brute force เพื่อเข้าถึงเว็บไซต์ ประเภทการโจมตีนี้ใช้บอทส่งคำขอล็อกอินหลายพันครั้งไปยังเซิร์ฟเวอร์เว็บไซต์ในการพยายามทำให้過負荷 และสุดท้ายโจมตีเข้าไป เนื่องจากเป็นเคล็ดลับที่ใช้ความพยายามน้อยสำหรับแฮกเกอร์ การโจมตี brute force จึงพบได้บ่อยมาก
วิธีง่ายๆ ในการหลีกเลี่ยงสิ่งนี้คือการนำการยืนยันตัวตนสองปัจจัยไปใช้สำหรับผู้ใช้เว็บไซต์ทุกคนของคุณ ด้วยวิธีนี้ พร้อมกับข้อมูลประจำตัวล็อกอิน ผู้ใช้เว็บไซต์ของคุณจะต้องการรหัสผ่านที่สร้างขึ้นในเวลาจริงซึ่งจะให้พวกเขาเข้าถึงเว็บไซต์ของคุณได้
ใช้รหัสผ่านที่แข็งแกร่ง
การใช้รหัสผ่านที่แข็งแกร่งเป็นหลักการพื้นฐานของความปลอดภัยดิจิทัล แต่รหัสผ่านที่อ่อนแอยังคงพบได้ทั่วไปทั่วอินเทอร์เน็ต เหตุผลทั่วไปคือคนชอบรหัสผ่านที่จำได้ง่าย แต่โดยที่เราอยู่ในยุคดิจิทัล คุณไม่จำเป็นต้องจำรหัสผ่านที่แข็งแกร่งและแทบจะแยกไม่ได้ คุณสามารถใช้ password manager เพื่อจดจำรหัสผ่านของคุณ בזמןที่คุณรักษาความปลอดภัยบัญชีของคุณด้วยรหัสผ่านที่แข็งแกร่ง
ข้อคิดสุดท้าย
ความไม่แน่นอนเกี่ยวกับว่าเว็บไซต์ของคุณถูกแฮกหรือไม่ อาจเป็นเรื่องเครียด มันดีกว่าที่จะรู้ ไม่ว่าผลลัพธ์จะเป็นอย่างไร เพื่อที่คุณจะสามารถดำเนินการแก้ไขสถานการณ์ได้ ในคู่มือ "เว็บไซต์ของฉันถูกแฮกหรือไม่" นี้ เราได้ระบุลำดับวิธีหลายอย่างที่คุณสามารถวินิจฉัยเว็บไซต์ของคุณเพื่อหาการแฮก และยืนยันการแฮกหากมี
นอกจากนี้ยังสำคัญที่จะใช้มาตรการป้องกันความปลอดภัยเว็บไซต์บนเว็บไซต์ของคุณเพื่อให้แน่ใจว่ามันได้รับการป้องกันจากการพยายามแฮก
หนึ่งในวิธีที่ดีที่สุดในการทำเช่นนั้นคือการมีปลั๊กอินความปลอดภัยอย่าง MalCare ติดตั้งบนเว็บไซต์ของคุณ มันสแกนเว็บไซต์ของคุณทุกวันและแจ้งเตือนคุณเมื่อตรวจพบกิจกรรมน่าสงสัยบนเว็บไซต์ของคุณ สแกนเว็บไซต์ของคุณฟรีกับ MalCare และค้นหาว่าเว็บไซต์ของคุณถูกแฮกตอนนี้หรือไม่
คำถามที่พบบ่อย (FAQs)
如何ตรวจสอบว่าเว็บไซต์ของฉันถูกแฮก?
มีวิธีต่างๆ ในการยืนยันว่าเว็บไซต์ของคุณถูกแฮก หากคุณสังเกตเห็นอาการหรือสงสัยการแฮก คุณสามารถยืนยันได้ผ่านวิธีต่อไปนี้:
- การสแกนโดยใช้ตัวสแกนมัลแวร์
- สแกนเว็บไซต์โดยใช้ตัวสแกนความปลอดภัยออนไลน์
- สแกนเว็บไซต์ด้วยตนเอง
- ตรวจสอบ Google Search Console สำหรับปัญหาความปลอดภัย
เกิดอะไรขึ้นเมื่อเว็บไซต์ถูกแฮก?
ผลลัพธ์ของเว็บไซต์ที่ถูกแฮกอาจกว้างขวาง คุณจะสังเกตสิ่งต่อไปนี้หลังจากเว็บไซต์ของคุณถูกแฮก:
- Google ใส่เว็บไซต์ของคุณในบัญชีดำ
- เว็บโฮสต์ระงับบัญชีของคุณ
- อันดับ SEO ลดลง
- ที่อยู่ IP ของคุณถูกใส่บัญชีดำ
- สูญเสียลูกค้า
- การขโมยข้อมูลและการสูญเสียข้อมูล
เว็บไซต์ของฉันถูกแฮกหรือไม่? จะรู้ได้อย่างไร?
วิธีที่ดีที่สุดในการบอกว่าเว็บไซต์ของคุณถูกแฮกคือการสแกนเว็บไซต์ของคุณและยืนยัน แต่มีอาการเฉพาะของการแฮกที่คุณสามารถมองหาได้:
- Meta descriptions เปลี่ยนไป
- Google blacklist
- คำเตือน 'เว็บไซต์อาจถูกแฮก' บน Google
- เว็บโฮสต์ระงับบัญชีของคุณ
- ผู้เยี่ยมชมร้องเรียนเกี่ยวกับเว็บไซต์
- การเพิ่มขึ้นของトラフィกจากภูมิภาคบางแห่ง
- คำขอล็อกอินมากเกินไป
เว็บไซต์ของฉันอาจถูกแฮกอีกได้ไหม?
เว็บไซต์ถูกแฮกผ่านช่องโหว่หรือ backdoors หากคุณทำความสะอาดเว็บไซต์ของคุณแต่ไม่ได้ลบสิ่งเหล่านี้ โอกาสดีที่เว็บไซต์ของคุณจะถูกแฮกอีก จำเป็นอย่างยิ่งที่จะตรวจสอบช่องโหว่ อัปเดตเว็บไซต์ของคุณบ่อย และลบ backdoors ทั้งหมดหลังการทำความสะอาด เพื่อให้แน่ใจว่าเว็บไซต์ของคุณไม่ถูกแฮกอีก
ปกป้องเว็บไซต์ WordPress ของคุณด้วยปลั๊กอินความปลอดภัย MalCare!
