

Microsoft Office เป็น Suite แอปพลิเคชันที่ใช้กันอย่างแพร่หลายที่สุด ซึ่งประกอบด้วย Word Processor, Spreadsheet และ Presentation Software รวมกัน นี่เป็นหนึ่งในแอปพลิเคชันแรกที่ได้รับความนิยมและช่วยให้ผู้ใช้เปลี่ยนจากเอกสารด้วยมือสู่ดิจิทัล อย่างไรก็ตาม Check Point Research (CPR) ซึ่งเป็นบริษัทไซเบอร์ความมั่นคง ได้ค้นพบบั๊กที่สงสัยว่าอาจค้างอยู่มาหลายปี
ช่องโหว่นี้ถูกแจ้งให้ Microsoft ทราบทันที และมีการปล่อยอัปเดตไว้ไม่กี่วันหลังจากนั้นเพื่อแก้ไขช่องโหว่นี้ อัปเดตนี้ถูกเผยแพร่ไปยังผู้ใช้ Microsoft ทุกคนทันที ทำให้ MS Word, MS Excel, MS PowerPoint และ MS Outlook ปลอดภัยต่อการใช้งาน ช่องโหว่หรือความผิดพลาดนี้ ตามรายงาน CPR เป็นความเสี่ยงที่พบภายใน Legacy Code ของ Excel 95 File Formats รูปแบบนี้เป็นรูปแบบเก่า หมายความว่าช่องโหว่ด้านความปลอดภัยอยู่มานานมาก ข้อผิดพลาดในการ Parse (Parsing Mistakes) ต้องรับผิดชอบ เพราะอาจทำให้ผู้ที่มีเจตนาร้ายแทรกซ้ำระบบที่ติดตั้ง Microsoft Office ได้
รายงาน CPR ระบุเพิ่มเติมว่าช่องโหว่นี้ (ซึ่งแก้ไขแล้วด้วยอัปเดต) สามารถเอาไป Exploit เพื่อ Execute Code Targets ผ่าน MS Office Apps และไฟล์อย่าง Outlook (.EML), Word (.DOCX), และ Excel (.EXE) และอื่นๆ ช่องโหว่ส่งผลต่อระบบนิเวศ Microsoft Office ทั้งเก่าและใหม่เหมือนกัน ตามที่ยืนยันโดย Yaniv Balmas หัวหน้าวิจัยไซเบอร์ของ Check Point Software เขายังอธิบายเกี่ยวกับ Legacy Code ที่ทำหน้าที่เป็น Weak Link (จุดอ่อน) ในโซ่ความปลอดภัยของ Microsoft Office
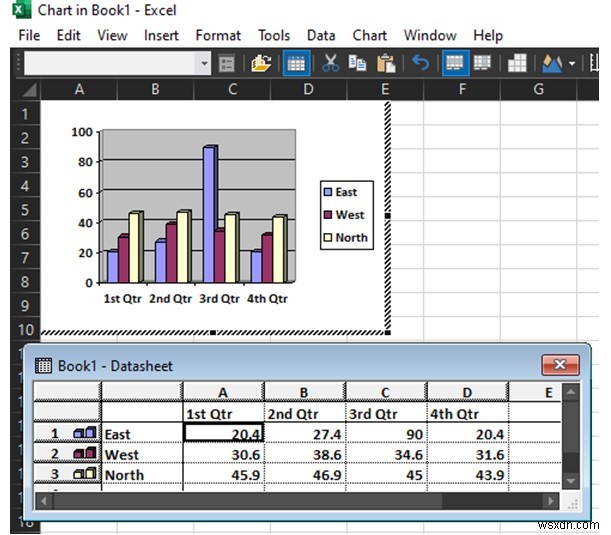
ช่องโหว่ถูกค้นพบใน Microsoft Office เมื่อ CPR พยายามทดสอบ Microsoft Graph โมดูลของ MS Office ที่อนุญาตให้ผู้ใช้ออกแบบ Charts กระบวนการที่ใช้บน MS Graph โดย CPR เรียกว่า Fuzzing ซึ่งเป็นเทคนิคการทดสอบซอฟต์แวร์อัตโนมัติที่ระบุ Software Bugs ในแอปพลิเคชันใดๆ แนวคิดเบื้องหลัง Fuzzing คือง่ายๆ ผู้ทดสอบเพียงแค่ Input ข้อมูลที่ไม่ถูกต้อง และตรวจสอบว่าแอปตอบสนองต่อข้อมูลนี้อย่างไร และบันทึก Coding Errors และ Security Flaws
ช่องโหว่ถูกพบใน Excel 95 File Formats ซึ่งเป็นรูปแบบเก่าและไม่ได้ใช้ในปัจจุบัน แต่เนื่องจากได้รับการรองรับจากแอปพลิเคชันทั้งหมดใน MS Office จึงทำให้แอปที่เหลือทั้งหมดมีช่องโหว่ต่อการโจมตีของแฮกเกอร์ CPR พบช่องโหว่เพียง 4 ช่องจนถึงตอนนี้ ซึ่งได้แจ้งให้ Microsoft ทราบแล้ว และยังคงค้นหาช่องโหว่อื่นๆ ภายใน Microsoft Office อยู่
Microsoft ตอบสนองต่อรายงานที่ CPR เน้นย้ำอย่างรวดเร็ว และ Patch สำหรับช่องโหว่นี้ถูกออกโดยการเผยแพร่อัปเดต CVE-2021-31174, CVE-2021-31178, CVE-2021-31179, และ CVE-2021-31939 หากคุณต้องการอัปเดตคอมพิวเตอร์ของคุณ ทำตามขั้นตอนเหล่านี้:
ขั้นตอนที่ 1: กด Windows + I เพื่อเปิดหน้าต่าง Settings
ขั้นตอนที่ 2: คลิก Update & Settings
ขั้นตอนที่ 3: คลิก Check For Updates และหากอัปเดตถูกเผยแพร่ไปยังภูมิภาคของคุณแล้ว จะติดตั้งอัตโนมัติ
