

PrestaShop ไม่ต้องพูดก็รู้ว่าเป็นชื่อใหญ่ในอุตสาหกรรมอีคอมเมิร์ซ CMS โอเพนซอร์สฟรีนี้ถูกใช้โดยร้านค้าออนไลน์ 250,000 ร้านทั่วโลก และดูแลโดยทีมงานมากกว่าร้อยคน ตาม Wikipedia แต่เรายังไม่สามารถรับรองได้ว่ามันimmuneต่อการโจมตีไซเบอร์ หลังโดนสแปมปีที่แล้ว PrestaShop ถูกโจมตีที่เดิมอีกครั้ง หากคุณรันเว็บไซต์บน PrestaShop คุณมีเหตุผลที่จะกังวล ตาม PrestaShop กำลังเผชิญกับการ exploit สแปมอย่างหนัก ในบทความนี้ เราจะอธิบาย PrestaShop Spam รายละเอียดและวิธีปกป้องตัวเอง
เกิดอะไรขึ้นกับ PrestaShop Spam จนถึงตอนนี้
PrestaShop ยอมรับผ่านบทความที่เผยแพร่บนเว็บไซต์เมื่อเพิ่งผ่านมา 1 วัน บทความอธิบายว่าสแปมเมอร์ abuse ฟอร์มสร้างบัญชีที่ front offices ของร้านอย่างไร ซึ่งทำให้เกิด email ไม่ถูกต้องจำนวนมากส่งไปยังผู้ใช้ คุณสามารถอ่านบทความเต็มได้ที่นี่
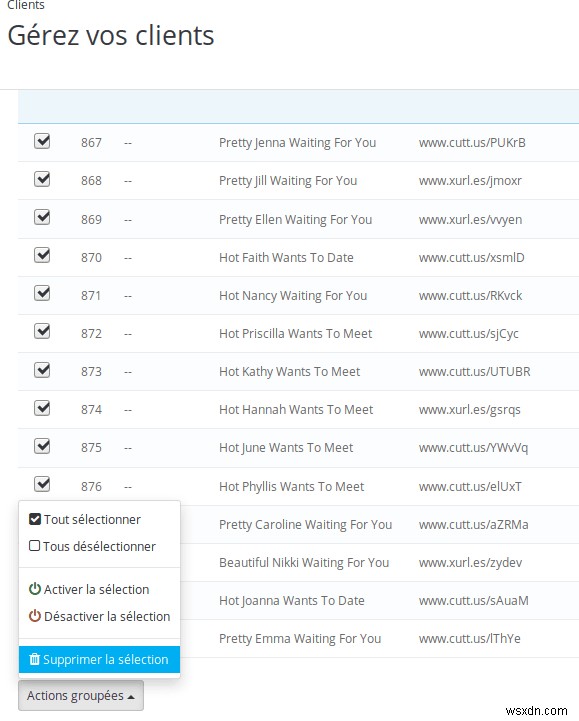
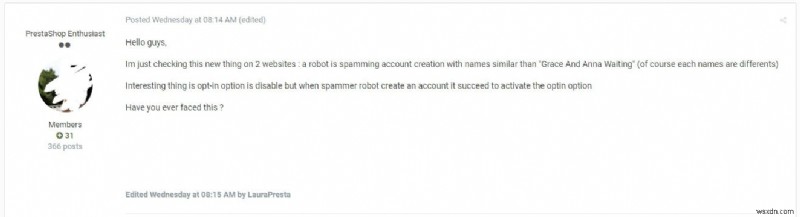
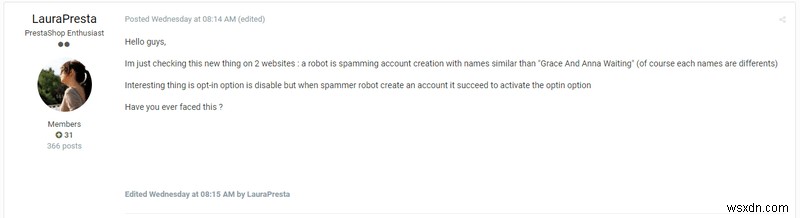
กรณีคือ ฟอร์มสร้างบัญชีที่ front offices ถูก exploit โดยการใส่ malicious URL(s) เป็น first name และ/หรือ last name ยิ่งไปกว่านั้น ยังเตือนว่า exploit นี้ไม่จำกัดเวอร์ชันเฉพาะ อาจส่งผลต่อเวอร์ชันอื่นๆ ได้หากยังไม่ได้รับผลกระทบ
เป้าหมายหลักของสแปมเมอร์อาจเป็นการส่งผู้ใช้ไปยังหน้าสแปม/โฆษณา หรือ exploit นี้อาจถูกใช้เพื่อฟิชชิง (phishing)
อัปเดตเป็นเวอร์ชันล่าสุด
หลัง PrestaShop ให้ immediate solution กับผู้ใช้ เราก็กดดันให้ทำ quick fixes ด้านล่างโดยไม่ล่าช้า:
- ลบบัญชีสแปมออกจาก mailing lists
- ไปที่หน้า Customers ใน back office และเลือกบัญชีทั้งหมดนี้
- กด delete และติ๊กตัวเลือก "I want my customers to be able to register again with the same email address. All data will be removed from the database."
นอกจากนี้ PrestaShop ยังสัญญาว่าจะปล่อยเวอร์ชันใหม่สำหรับเวอร์ชันที่ได้รับผลกระทบ และ PrestaShop ดูแลลูกค้าจริงๆ เพราะปล่อยเวอร์ชัน 1.7.5.2 แทน 1.7 และ 1.6.1.24 แทน 1.6 ให้ติดตั้งได้ทันที แต่ปัญหาที่ผู้ใช้อาจเจอคือ นอกจาก URLs และข้อความคล้าย URL แล้ว ยังบล็อก input ที่มี dot ตามด้วยตัวอักษรทันที ตัวอย่าง "Rob N.Stark" จะถูกบล็อก แต่ "Rob N. Stark" จะผ่าน นอกจากนี้ patch ใหม่นี้ออกแบบมาเพื่อปกป้องจากสแปมหลายรูปแบบ
ไปติดตั้งเลย
ใช้ reCAPTCHA ป้องกัน PrestaShop Spam
เรารู้คำคมเก่า "การป้องกันดีกว่าการรักษา" ใช่ไหม? ดังนั้น เพื่อให้แน่ใจว่าร้านของคุณไม่ตกในบركةนี้อีก ให้บล็อก automated attempts ทั้งหมดจาก bots และ crawlers อันตราย วิธีที่ดีที่สุดคือใช้ reCAPTCHA module
หากคุณรู้สึก quick fixes นี้ทำให้ขื่อขuesa ให้ส่งข้อความใน chat widget เราจะช่วยด้วยความยินดี
Astra หยุดการสร้างบัญชีผู้ใช้ปลอมอย่างไร?
การสร้างบัญชีผู้ใช้ปลอมโดยทั่วไปเป็นกิจกรรมของ bot ที่พยายามสร้างหลายบัญชีพร้อมกัน Firewall ของ Astra ตรวจจับ pattern ของ botsเหล่านี้ และหากตรวจพบว่าผิดปกติจากพฤติกรรมมนุษย์ จะบล็อก IP เหล่านั้นทันที สำคัญที่สุด Firewall ของเราเรียนรู้และพัฒนาตนเองต่อไปกับแต่ละครั้งของการโจมตี
Astra หยุด Content Scraping อย่างไร?
ใน Content Scraping แฮกเกอร์สร้างหน้าปลอมหลายหน้าของเว็บต้นฉบับที่มีเนื้อหาคล้ายกัน ส่งผลต่อ SEO และอันดับหน้าของเว็บคุณ วิธีแก้ที่ดีที่สุดคือระบบ monitoring ต่อเนื่องที่ระบุ bad bots และ signature ของพวกเขา Firewall ของ Astra หยุด bad actors จากการขโมยและคัดลอกเนื้อหาจากเว็บไซต์
เพิ่มเติมเกี่ยวกับเรื่องนี้ - ดูอาการของ Content Scraping ใน PrestaShop ที่นี่
Astra หยุด Bad Bot Attacks อย่างไร?
มี bots และ crawlers ลุกซ่อนอยู่ใน cyber space บอทเหล่านี้ใช้วิธี hit and trial เพื่อพยายามผ่านโครงสร้างความปลอดภัยของเว็บไซต์ การติดตั้ง firewall จะช่วยมากในการตรวจจับและบล็อก automated attempts เหล่านี้
Firewall ของเราถูกปรับแต่งเฉพาะสำหรับ PrestaShop และรับรองว่าเว็บไซต์ของคุณปลอดภัยจากภัยคุกคามไซเบอร์ทั้งหมด เช่น Bad Bots, SQL Injection, XSS, CSRF, LFI, RFI, Content Scraping, Keyword Hack และ 100+ เหตุคุกคามความปลอดภัย และทำงานแบบ real-time ระบบมีความเป็นโมดูลาร์สูงและทำงานอัตโนมัติทั้งหมดเพื่อปกป้องร้าน PrestaShop ของคุณ
แชทกับเราตอนนี้!
