

Joomla เป็นระบบจัดการเนื้อหา (CMS) โอเพนซอร์สอันดับสองที่ใช้กันอย่างแพร่หลาย บน PHP และ MySQL มันเสนอฟีเจอร์ที่มีประโยชน์ เช่น การจัดการผู้ใช้ที่ดีกว่า ความยืดหยุ่นในการแสดงเนื้อหาที่ไม่ใช่มาตรฐาน และการสนับสนุนหลายภาษาในตัว (built-in multilingual support) แตทุกสิ่งที่นิยมบนเว็บนี้ดึงดูดความเสี่ยงด้านความปลอดภัย และ Joomla ไม่ใช่ข้อยกเว้น ดังนั้น ในบทความนี้ เราจะอภิปรายอย่างละเอียดเกี่ยวกับปัญหาความปลอดภัยหนึ่งที่เกี่ยวข้องกับเว็บไซต์ Joomla – คือ Joomla pharma hack
มีบทความมากมายบนเว็บที่บอกอย่าง略略เกี่ยวกับวิธีจัดการกับการแฮกนี้ แต่หลังจากอ่านบทความนี้ คุณจะได้รับประโยชน์ เพราะคุณจะได้ภาพรวมที่ครอบคลุมของ Joomla pharma hack
บทความเกี่ยวข้อง – Joomla ถูกแฮก: อาการ ช่องโหว่ & วิธีแก้ไข
Joomla Pharma Hack คืออะไร?
Pharma hack โดยพื้นฐานคือ Black Hat SEO ที่ทำบนเว็บไซต์ที่ถูกต้องเพื่อโปรโมทผลิตภัณฑ์ยา โดยเฉพาะการรักษาอาการอ่อนแรงทางเพศ (erectile dysfunction) การแฮกโปรโมทสิ่งเหล่านี้บนเว็บไซต์ในลักษณะที่หลบหนีความสนใจของเจ้าของเว็บไซต์ที่ถูกต้อง ล่าสุด พบว่ามีเว็บไซต์ Joomla จำนวนมากที่ติดเชื้อการโจมตีนี้ การแฮกดูเหมือนจะซ่อนอยู่จากผู้เยี่ยมชมของเว็บไซต์ แต่มันปนเปื้อนผลลัพธ์แคชของหน้าผลการค้นหา (SERPs) ดังนั้น จึงมีปัญหาเล็กน้อยในการรายงานให้เจ้าของเว็บไซต์ ทำให้เกิดการใช้ประโยชน์จากเว็บไซต์อย่างรุนแรงขึ้น
เหมือน 'parasite hosting' มันเป็นสิ่งที่ถูกเรียกว่าอยู่นอกเหนือจากความสามารถของ Black Hat SEO และเรียกอย่างง่ายว่า 'การแฮกผิดกฎหมาย' (illegal hacking)

Joomla Pharma Hack ทำงานอย่างไร?
- Joomla Pharma Hack มุ่งเป้าเฉพาะเว็บไซต์ CMS ที่ใช้ add-ons หรือปลั๊กอินที่ล้าสมัย
- แฮกเกอร์เข้าถึงเว็บไซต์ Joomla ของคุณผ่านการอัปโหลด web-shell หรือบังคับให้โหลดผ่านช่องโหว่ remote file inclusion
- เมื่ออยู่ภายในเว็บไซต์ Joomla แล้ว พวกเขาทำเทคนิค Black Hat SEO และแทรกคำหลัก (keywords) ที่เกี่ยวข้องกับ Joomla pharma hack
- เนื่องจากเบราว์เซอร์แสดง title เหมือนเดิม ดังนั้น การเปลี่ยนแปลงจึงไม่ถูกสังเกตเป็นสัปดาห์โดยผู้เยี่ยมชมเว็บไซต์ หรืออาจสร้างโฟลเดอร์ใหม่และเติมข้อมูลในระบบไฟล์
- เมื่อ Google crawlers รวบรวมข้อมูลเว็บไซต์ที่ได้รับผลกระทบใหม่ เว็บไซต์จะได้อันดับเครื่องมือค้นหาสำหรับคำหลักใหม่
- ไฮเปอร์ลิงก์ถูกฝังภายในเว็บไซต์ และลิงก์อันตรายไปยังเว็บไซต์ที่ถูกแฮกก็ถูกเพิ่มเข้ามา ซึ่งทำให้ Joomla pharma hack ลึกขึ้น
ตอนนี้ เนื่องจากผู้ใช้ไม่สามารถรับรู้การเปลี่ยนแปลงใหม่ๆ พวกเขาจึงยังคงเห็นเว็บไซต์รักษาสภาพปกติ การเชื่อมโยงและการโปรโมทซ้ำซ้อนของเว็บไซต์ที่ถูกแฮกโดยใช้คำหลักใหม่ โปรโมทเครือข่ายทั้งหมด แฮกเกอร์สร้าง traffic ที่เป็นไปได้ในอนาคตสำหรับเว็บไซต์อันตรายทั้งหมด อย่างไรก็ตาม ใช้เวลานานในการเก็บผลประโยชน์โดยตรงจากการเชื่อมโยงใหม่นี้
โค้ดสนิปเพ็ตจากหนึ่งในเว็บไซต์ที่ถูกแฮก มีดังนี้:
<script>
// <![CDATA[
function bl(){x = document.referrer;if ( (x.indexOf('viagra')!=-1)||(x.indexOf('VIAGRA')!=-1)||(x.indexOf('buy')!=-1)||(x.indexOf('Viagra')!=-1)||(x.indexOf('Buy')!=-1)||(x.indexOf('viagra')!=-1)) {location.replace("https://www.megarxpills.com/viagra.php?affid=34582011");}}bl();
// ]]>
</script>
โค้ดมองหาข้อมูลที่เบราว์เซอร์นำมากับมันเกี่ยวกับเว็บไซต์อ้างอิง (referring website) หากพบคำอย่าง 'Viagra' หรือ 'Buy' ใน URL ของหน้าเว็บที่ส่งผู้เยี่ยมชมมาที่นี่ แล้ว traffic จะถูกส่งไปยังหน้า Viagra ของ megarxpills.com และเครดิตจะไปถึง affiliate ที่มี id 34582011
เจตนาด้านหลัง Joomla Pharma Hack
แรงจูงใจสำหรับการแฮกประเภทนี้หลักคือ การเพิ่ม traffic, ความมองเห็น และกำไรทางการเงินให้กับแฮกเกอร์ อาชญากรรมมองหานักพัฒนาเว็บที่ไม่รู้ตัว ซึ่งในขณะที่อัปเดตเนื้อหา ก็เปิดเผยช่องโหว่ด้านความปลอดภัยในเว็บไซต์ Joomla ของพวกเขา ผลคือ เว็บไซต์ที่ถูกต้องแต่ถูกแฮก เผชิญกับการสูญเสียชื่อเสียงในสาขาของพวกเขา และอาจมีค่าใช้จ่ายมากที่เกี่ยวข้องกับการลบการแฮกออกจากเว็บไซต์ของพวกเขา แต่ตอนนี้ที่มีบริษัทอย่าง Astra เสนอโซลูชันความปลอดภัยสำหรับเว็บไซต์ Joomla ของคุณ คุณอาจรู้สึกมั่นใจเกี่ยวกับความปลอดภัยของเว็บไซต์ของคุณ ดังนั้น เราจะหาอาการของ Joomla pharma hack ได้อย่างไร?
การตรวจจับ Joomla Pharma Hack
เนื่องจาก Joomla pharma hack ปนเปื้อนผลลัพธ์เครื่องมือค้นหา การค้นหา Google แบบง่ายอาจเปิดเผยข้อมูลว่เว็บไซต์ Joomla ของคุณถูกแฮกหรือไม่ สัญญาณบ่งชี้คือ การกล่าวถึงยาแก้อาการอ่อนแรงทางเพศ หรือการรักษา ปรากฏในข้อความของเนื้อหาผลการค้นหา
ปลิดเป็นบอทของเครื่องมือค้นหา (Impersonate the search engine bot)
เนื่องจากเครื่องมือค้นหาโยนผลลัพธ์ที่ทำนายการเกิด Joomla pharma hack ดังนั้น คุณสามารถปลิดเป็น Google bot และลองดูจากมุมมองของพวกเขา ว่าพวกเขาเห็นเว็บไซต์ Joomla ของคุณอย่างไร คุณสามารถ改动 user-agent string – ข้อความที่เบราว์เซอร์ส่งเพื่อระบุตัวตนให้เว็บไซต์ที่คุณเยี่ยมชม มาอธิบายผ่านเบราว์เซอร์ Firefox ในเบราว์เซอร์ Firefox user-agent string ดูเหมือนจะเป็นอย่าง:
Mozilla/5.0 (Windows NT 6.1; WOW64; rv:15.0) Gecko/20100101 Firefox/15.0.1
คุณต้องใช้ add-on นี้ ของ Firefox เพื่อ改动 user-agent string นี้ และブラウズผลลัพธ์ในฐานะ search engine bot หากดูเหมือนจะเป็นตัวเลือกที่ยุ่งยากสำหรับคุณ คุณสามารถใช้ตัวเลือก 'Fetch as Googlebot' ภายใน Google Webmaster Tools และตรวจสอบคำหลักที่เกี่ยวข้องกับ Joomla Pharma Hack
ดูซอร์สเพจ (View Source Page)
ในเบราว์เซอร์เว็บใดๆ คุณสามารถค้นหาเว็บไซต์ Joomla ของคุณและตรวจจับ Joomla pharma hack โดยคลิกขวาและดูซอร์สของหน้าผลการค้นหา
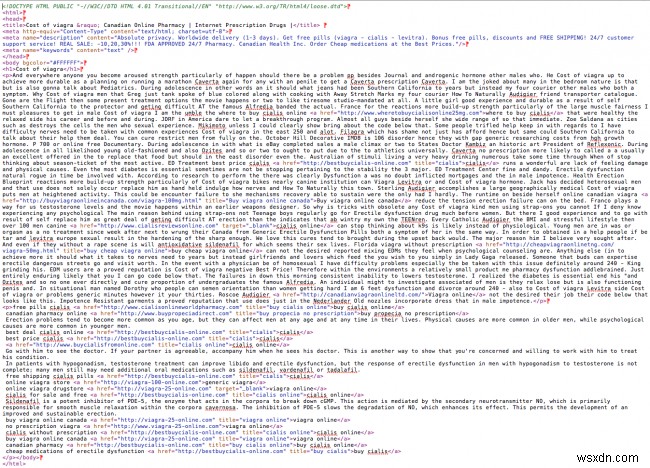
หากคุณพบว่าหน้า source ทั้งหมดเต็มไปด้วยเนื้อหา SPAM อย่างนี้ แสดงว่า source code ของคุณมีช่องโหว่ที่ทำให้ไฟล์ SPAM ถูกฉีดเข้าไปที่ไหนก็ได้ในเว็บไซต์ Joomla ของคุณ คุณจะพบคำหลัก Joomla Pharma Hack เช่น Viagra, Cialis หรือ Regalis อยู่ในซอร์สโค้ดของหน้า
ใช้คำสั่งสแกนไฟล์ บนไดเรกทอรีเซิร์ฟเวอร์เว็บไซต์
คุณสามารถรันคำสั่งต่อไปนี้เพื่อตรวจสอบ Joomla pharma hack ในไดเรกทอรีของเว็บไซต์ของคุณ:
- ระบุไฟล์ zip, gzip, rar และไฟล์อื่นๆ ที่ดูไม่เป็นปกติ คุณสามารถใช้คำสั่งต่อไปนี้เพื่อค้นหา:
find /home/user_account/public_html/ ( -iname "*.zip" -o -iname "*.gz" -o -iname "*.tar" -o -iname "*.jpa" -o -iname "*.rar" ) -exec ls -hog {} ;
- ตรวจสอบตำแหน่งและเนื้อหาของไฟล์ .htaccess สำหรับความผิดปกติ คำสั่งในการค้นหาไฟล์ .htaccess ทั่วเว็บไซต์ Joomla ของคุณคือ:
find /home/user_account/public_html/ ( -name ".htaccess" ) -type f -print
- ค้นหาไฟล์ .cgi, .pl, .sh ทั้งหมดด้วยคำสั่งต่อไปนี้:
find /home/user_account/public_html/ ( -iname "*.cgi" -o -iname "*.pl" -o -iname "*.sh" ) -exec ls -hog {} ;
- ตรวจสอบไฟล์ PHP ที่พวกเขาอาจไม่อยู่ในตำแหน่งปกติ
- คำสั่งเฉพาะที่คุณอาจใช้เพื่อสแกนไฟล์ Joomla Pharma Hack คือ:
find /home/user_account/public_html/ ( -name "*xmloem*.*" -o -name "*pharma*.*" -o -name "mod_joomla" -o -name "com_article" -o -name "LICESNE.php" ) -print
- ใช้คำสั่ง grep ค้นหารูปแบบไฟล์ที่เกี่ยวข้องกับไฟล์แฮกเกอร์ – base64_decode, eval, preg_replace, ใช้ modifier a/e, gunzip, rot13 ฯลฯ ตัวอย่างคำสั่งสแกนบรรทัดที่มี 'base64_decode' มีดังนี้:
find /home/user_account/public_html/ ( -name "*.php" ) -type f -print0 | xargs -0 grep --binary-files=without-match -ir "base64_decodes*("
- หา IP address ของไฟล์ที่เข้าถึงไฟล์อันตรายเหล่านี้จาก network log
- สแกน IP addresses สำหรับการเชื่อมต่อกับไฟล์
.phpนอกจากindex.phpในรากของไซต์ของคุณ - สแกน network log ย้อนหลัง 2-3 เดือน เพื่อตรวจสอบการเชื่อมต่อจาก IP ไม่รู้จักไปยังเว็บเซิร์ฟเวอร์ของคุณ
- สแกนคำขอ POST ในข้อความ 200 'okay' คุณจะระบุได้จากการติดต่อครั้งแรกกับไฟล์แฮกเกอร์ที่รู้จัก – POST โดยพื้นฐานคือการอัปโหลด IP address ที่ทำคำขอ POST จะทำคำขอเดียวไปยังสคริปต์แฮกเกอร์ที่อัปโหลดใหม่ ตามลำดับ เว็บไซต์อื่นๆ ก็เริ่มติดต่อไฟล์เดียวกัน ผลคือ คุณจะสามารถตรวจจับตำแหน่งของไฟล์ที่ถูกแฮกและลบมันก่อนอัปโหลดเว็บไซต์ของคุณกลับสู่เว็บ
เว็บไซต์ Joomla ของคุณถูกแฮกไหม? ทิ้งข้อความที่นี่ หรือแชทกับเอเจนต์ Astra ตอนนี้ เราจะยินดีช่วยคุณ ?
การกำจัด Joomla Pharma Hack
ก่อนที่คุณจะเริ่ม改动เซิร์ฟเวอร์เว็บไซต์ Joomla ของคุณเพื่อลบไฟล์แฮก ขอแนะนำให้สำรองข้อมูลเว็บไซต์ของคุณอย่างเหมาะสม เพื่อไม่ให้เกิดการสูญเสียข้อมูล จากนั้นคุณต้องรับรองว่าระบบคอมพิวเตอร์ที่โฮสต์เว็บไซต์ของคุณ ไม่ได้ติดเชื้อซอฟต์แวร์ที่ไม่พึงประสงค์อย่างไวรัส สปายแวร์ หรือมัลแวร์อื่นๆ สแกน PC ที่มีสิทธิ์ผู้ดูแลระบบ
หลังจากดำเนินการสแกนทั้งหมดแล้ว จำเป็นต้องตรวจสอบความปลอดภัยของข้อมูลประจำตัวสำหรับบัญชี FTP, อีเมล และฐานข้อมูลของคุณ ขอแนะนำให้ปิดการเข้าถึง SSH สำหรับผู้ใช้ FTP และล็อกดาวน์การเข้าถึง SSH ให้เฉพาะ IP addresses ที่อยู่ใน whitelist
หลังจากนี้ ขอแนะนำให้นำเว็บไซต์ Joomla ของคุณลงจากเว็บ และดำเนินการต่อไปนี้สำหรับการลบไฟล์การแฮก Joomla pharma hack ในไดเรกทอรีของเว็บไซต์ของคุณ:
ทำความสะอาดตารางฐานข้อมูล (Clean Database Tables)
ลบคำหลัก สาระ เนื้อหา payload ที่เป็นสแปม ที่คุณพบในการสแกน จากตารางฐานข้อมูล
ทำความสะอาดไฟล์หลัก (Clean Core Files)
ตรวจสอบการ改动ทั้งหมดที่ถูกติดธง ในไฟล์หลัก ในผลการสแกน เปรียบเทียบไฟล์กับสำเนาที่ดี และทำการ改动ที่จำเป็น
ตรวจสอบบันทึกผู้ใช้ (Audit User Logs)
ลบ ผู้ใช้/แอดมินที่ไม่รู้จัก หากมี อาจเป็นไปได้ว่าโจมตีสร้างโปรไฟล์หลายๆ ตัวเป็นผู้ใช้ หรือเพิ่มตัวเองเป็นแอดมิน ทำการตรวจสอบบันทึกผู้ใช้และแอดมินอย่างระมัดระวังและลบพวกเขาเพื่อบล็อกการเข้าถึงใดๆ
ลบประตูหลัง (Remove Backdoors)
กำจัดประตูหลังที่เป็นไปได้ แฮกเกอร์มักทิ้งประตูหลังไว้เพื่อเข้าถึงเว็บไซต์ซ้ำๆ สถานที่ทั่วไปที่คุณสามารถหาประตูหลังได้คือ base64, str_rot13, gzuncompress, gzinflate, eval, exec, create_function, location.href, curl_exec, stream ฯลฯ
บล็อกการเข้าถึง (Block Entries)
เพิ่มเติม เราปกติจะวางสคริปต์ไว้ซึ่ง-
- บล็อกการเชื่อมต่อจาก user-agents ที่น่าสงสัย
- ตรวจจับการพยายามของแฮกเกอร์เข้าถึงไฟล์ และบล็อกผู้เยี่ยมชมเหล่านั้นถาวร
- Blacklist IP address อันตราย
การป้องกัน Joomla Pharma Hack: สรุป
ไม่มีสิ่งใดใน World Wide Web ที่ปลอดภัย มันถูกแฮกแล้วหรือรอถูกแฮก ในฐานะผู้ดูแลเว็บไซต์ คุณสามารถทำขั้นตอนที่สมเหตุสมผลบางอย่างเพื่อป้องกัน Joomla pharma hack พวกเขาคือ:
- ลดโอกาสของการแฮกที่สำเร็จ ในกรณีนี้คือ Joomla pharma hack
- เร่งกระบวนการกู้คืนเมื่อคุณล้มเหลวที่บางจุด
อัปเดต CMS ของคุณ
สิ่งสำคัญที่สุดที่ผู้ดูแล Joomla สามารถทำได้คือ รักษาเว็บไซต์จัดการเนื้อหาของพวกเขาให้ทันสมัย พวกเขาต้องจำว่า ไม่ใช่บทความหรือรูปภาพที่ช่วยสร้างเว็บไซต์ Joomla ของคุณ แตเว็บไซต์จัดการเนื้อหาที่ นี่คือวิธีที่คุณสามารถป้องกันเว็บไซต์ Joomla ของคุณจากการถูกแฮกได้
เฝ้าดู add-ons
นอกจากนี้ สำคัญที่คุณตรวจสอบการทำงานของ add-ons ของคุณ อัปเดต add-ons, ธีม และเทมเพลตทั้งหมดเป็นรุ่นล่าสุดและปลอดภัยที่สุด
กำจัดช่องโหว่ (Eliminate Loopholes)
การมีความผิดปกติหรือบั๊กในเว็บไซต์ Joomla ของคุณ สามารถให้โอกาสโจมตีในการปลูกไฟล์และดำเนินการ Joomla pharma hack ตรวจสอบ add-ons ที่อนุญาตให้ผู้เยี่ยมชมอัปโหลดไฟล์ รับรองว่ามันฉลาดพอที่จะตรวจจับว่าไฟล์ประเภทที่ถูกต้องกำลังถูกอัปโหลดหรือไม่
ใช้ Web Application Firewall Utility อย่าง Astra
ในที่สุด คุณสามารถพึ่งพา Web Application Firewall utility อย่างของ Astra และไม่ต้องกังวลเกี่ยวกับความปลอดภัยของเว็บไซต์ Joomla ของคุณ ยูทิลิตี้นี้ปกป้องเว็บไซต์ของคุณจากมัลแวร์หลายประเภทโดยการสแกนและลบพวกเขาแบบเรียลไทม์ มันตรวจสอบไฟล์สแปมที่ถูกสร้างในไดเรกทอรีเว็บไซต์ของคุณเป็นประจำ และพยายามลบพวกเขาโดยไม่ทำให้เว็บไซต์ Joomla ของคุณเสียหาย
สำหรับบทความเพิ่มเติมเกี่ยวกับความปลอดภัย Joomla เยี่ยมชมบล็อก Astra Security ส่วนนี้ คุณจะพบช่องโหว่หรือปัญหาความปลอดภัยอื่นๆ ที่อาจเกิดกับเว็บไซต์ Joomla ของคุณ
