

หากคุณต้องการรักษาความปลอดภัยให้กับเว็บไซต์ WordPress คุณจะพบคำแนะนำมากมายบนอินเทอร์เน็ต ซึ่งบางอย่างดี บางอย่างก็อาจเป็นอันตรายถึงเว็บไซต์ แม้จะมีเจตนาดี
เมื่อพูดถึงความปลอดภัยของ WordPress คุณจำเป็นต้องเชื่อถือแหล่งข้อมูลและค้นหาข้อมูลที่น่าเชื่อถือ นอกจากนี้ยังต้องเป็นไปได้และนำไปใช้จริง ในปี 2020 เพียงอย่างเดียว การโจมตีโดยมัลแวร์เพิ่มขึ้นกว่า 150% และตัวเลขไม่ได้แสดงเครื่องหมายการชะลอตัว ดังนั้น การรักษาความปลอดภัยเว็บไซต์ WordPress จึงต้องเป็นอันดับแรกของคุณ
วิธีที่ดีที่สุดในการรักษาความปลอดภัยเว็บไซต์ WordPress คือการติดตั้งปลั๊กอินความปลอดภัยและให้มันจัดการงานหนักแทนคุณ แม้ไม่มีปลั๊กอิน คุณก็ยังสามารถรักษาความปลอดภัยเว็บไซต์ได้ในระดับหนึ่งโดยปฏิบัติตามเช็คลิสต์ความปลอดภัย WordPress ด้านล่างนี้
วิธีที่ง่ายที่สุดในการรักษาความปลอดภัยเว็บไซต์ WordPress
เช่นที่กล่าวไว้ วิธีที่ดีที่สุดคือการใช้ปลั๊กอินความปลอดภัย โดยเฉพาะ MalCare MalCare ไม่เพียงดูแลเช็คลิสต์ความปลอดภัย WordPress โดยอัตโนมัติเท่านั้น แต่ยังทำได้โดยไม่ต้องให้คุณติดตามรายละเอียดทุกอย่าง
MalCare มีคุณสมบัติหลายอย่างที่ทำงานร่วมกันเพื่อรักษาความปลอดภัยให้เว็บไซต์ แต่ 3 คุณสมบัติหลักรับประกันว่าเว็บไซต์ของคุณจะปลอดภัยจากมัลแวร์ ได้แก่ การสแกน ไฟร์วอลล์ และการทำความสะอาด ด้วย MalCare คุณสามารถกำหนดการสแกนอัตโนมัติบนเว็บไซต์ WordPress และรับการแจ้งเตือนหากตรวจพบกิจกรรมน่าสงสัย MalCare ยังปกป้องเว็บไซต์ด้วยไฟร์วอลล์อัจฉริยะที่บล็อกการโจมตีส่วนใหญ่ และสำคัญที่สุด หากเว็บไซต์ถูกแฮ็ก — โดยที่ไม่มีเว็บไซต์ใดสามารถปลอดภัยได้ 100% — MalCare สามารถทำความสะอาดเว็บไซต์ภายในนาทีเพียงไม่กี่คลิก

อีกเหตุผลที่ควรเลือก MalCare คือ การดำเนินการความปลอดภัยด้วยตนเองมีโอกาสเกิดข้อผิดพลาดของมนุษย์เสมอ แต่อшибкиในด้านความปลอดภัยอาจก่อให้เกิดความเสียหายมากกว่าแค่ไม่กี่ดอลลาร์ หากการแฮ็กแย่ลง อาจนำไปสู่การขโมยข้อมูล การทำลายหน้าเว็บไซต์ การสูญเสียลูกค้า และสำคัญที่สุดคือความเสียหายต่อความน่าเชื่อถือของธุรกิจ
เช็คลิสต์ความปลอดภัย WordPress แบบสมบูรณ์
องค์ประกอบของเว็บไซต์ WordPress มีมากมาย การติดตามทุกอย่างอาจทำให้รู้สึกท่วมท้น เราจึงรวบรวมเช็คลิสต์ความปลอดภัย WordPress ไว้ให้คุณ โดยอิงจากความถี่ของเวลาที่คุณต้องดูแลแต่ละงาน
สำหรับความปลอดภัยทุกวัน
ความปลอดภัยเว็บไซต์เป็นกระบวนการต่อเนื่อง ไม่ใช่การทำครั้งเดียวจบ แต่มีวิธีทำให้งานประจำวันเป็นอัตโนมัติได้ งานเหล่านี้ช่วยให้เว็บไซต์ปลอดภัยจากปัญหาหรือภัยคุกคามที่คาดไม่ถึง
สแกนเว็บไซต์
สำคัญมากที่ต้องสแกนเว็บไซต์หามัลแวร์ทุกวัน มีเว็บไซต์ถูกแฮ็กทุก 38 วินาทีบนอินเทอร์เน็ต และเว็บไซต์ของคุณก็อาจเป็นหนึ่งในนั้น การสแกนเป็นประจำช่วยให้คุณรู้จักภัยคุกคามหรือมัลแวร์บนเว็บไซต์ก่อนใคร และสามารถดำเนินการก่อนที่ผู้โจมตีจะทำลายเว็บไซต์

หากการสแกนด้วยตนเองทุกวันดูเบื่อหน่าย คุณสามารถเลือกโซลูชันความปลอดภัยอย่าง MalCare ซึ่งช่วยให้กำหนดการสแกนอัตโนมัติทุกวัน ได้ ไม่ต้องกังวลว่าจะพลาดการสแกนหรือต้องรันเอง
สำรองข้อมูลเว็บไซต์
มีหลายเหตุผลที่ควรสำรองข้อมูลเว็บไซต์ WordPress แต่สำคัญที่สุดคือความปลอดภัย หากไม่ตรวจพบทัน มัลแวร์อาจทำลายเว็บไซต์จนสูญเสียข้อมูลหรือหน้าเว็บถูกทำลาย บ่อยครั้งโฮสต์จะลบเว็บไซต์ที่ติดไวรัสออกจากเซิร์ฟเวอร์ และหากคุณไม่มีสำรองข้อมูลอิสระ คุณจะต้องเริ่มต้นใหม่ทั้งหมด
สำคัญมากที่ต้องสำรองข้อมูลเว็บไซต์มูลค่าสูงทุกวัน เพื่อไม่ให้สูญเสียสิ่งสำคัญ โดยเฉพาะเว็บไซต์ WooCommerce ที่ต้องการการสำรองข้อมูลแบบเรียลไทม์ โซลูชันที่สะดวกอย่าง BlogVault ทำให้กระบวนการนี้ง่ายขึ้น BlogVault ช่วยให้กำหนดการสำรองข้อมูลรายวัน หรือแบบเรียลไทม์ ตามความต้องการ และเก็บสำรองข้อมูลบนเซิร์ฟเวอร์ภายนอก ดังนั้นแม้เซิร์ฟเวอร์เว็บไซต์ถูกแฮ็ก สำรองข้อมูลก็ยังคงปลอดภัย
สำหรับความปลอดภัยรายเดือน
ตรวจสอบบันทึกกิจกรรม (Activity Log)
การแฮ็กและการติดตั้งมัลแวร์ แอดแวร์ หรือโปรแกรมอันตรายอื่นๆ มักเกิดขึ้นในความลับ บ่อยครั้งร่องรอยที่มองเห็นได้มีเพียงในบันทึกกิจกรรมของเว็บไซต์ — บันทึกตามลำดับเวลาของกิจกรรมที่ทำและการเปลี่ยนแปลง ดังนั้น การตรวจสอบบันทึกกิจกรรมเดือนละครั้งเพื่อหาความผิดปกติหรือกิจกรรมน่าสงสัย จึงเป็นความคิดที่ดี มันช่วยให้คุณติดตามรายละเอียดสำคัญได้หากเว็บไซต์ถูกแฮ็ก เช่น ที่อยู่ IP ที่เกี่ยวข้อง และอาจจะรู้ว่าเกิดขึ้นอย่างไร
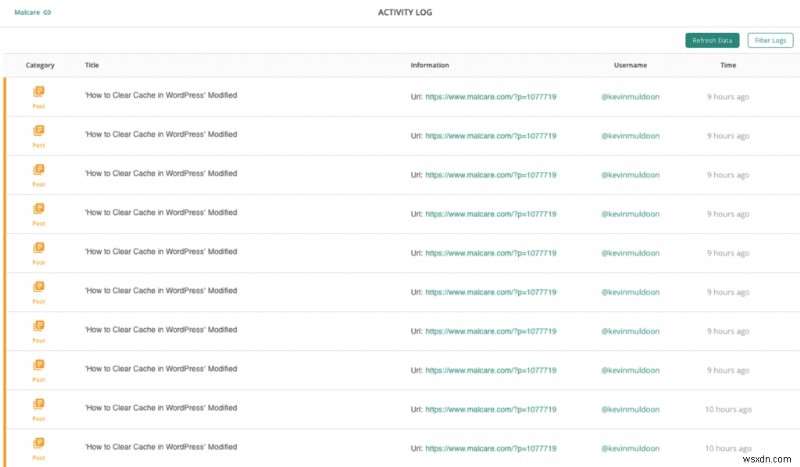
หากเว็บไซต์ของคุณเป็นเว็บไซต์ผลิตมาก (High production site) คือเผยแพร่เนื้อหาทุกวันหรือทุกสัปดาห์ การตรวจสอบบันทึกกิจกรรมเดือนละครั้งอาจท่วมท้น เพราะมีการเปลี่ยนแปลงมากบนเว็บไซต์ ในกรณีนี้ คุณสามารถตรวจสอบสัปดาห์ละครั้งหรือ 2 สัปดาห์ละครั้ง
WordPress ไม่มีบันทึกกิจกรรมในตัว คุณจึงต้องพึ่งปลั๊กอิน ส่วน MalCare ให้บันทึกกิจกรรมโดยละเอียดและเข้าใจง่าย พร้อมความปลอดภัย WordPress ครบวงจร
อัปเดตเว็บไซต์
ในลักษณะที่เหมาะสม คุณควรอัปเดตเว็บไซต์ WordPress ทันทีที่มีอัปเดตใหม่ออกมา แต่อัปเดตรายเดือนก็ใช้ได้ ด้วยตารางอัปเดตรายเดือน คุณมั่นใจได้ว่าเว็บไซต์ได้รับการปกป้องดี และช่องโหว่ใหม่ถูกซ่อมแซมแล้ว
การอัปเดตมักน่ากลัวเพราะเคยทำให้เว็บไซต์เสีย แต่หากใช้ปลั๊กอินอย่าง BlogVault คุณสามารถทดสอบอัปเดตบนเว็บไซต์สเตจิ้ง (Staging site) และนำการเปลี่ยนแปลงไปรวมกับเว็บไซต์จริงได้อย่างราบรื่น
ตรวจสอบ Search Console
การเพิ่มเว็บไซต์ WordPress เข้า Google Search Console มีประโยชน์ด้าน SEO มากมาย แต่ยังช่วยด้านความปลอดภัยได้อีกด้วย Search Console มีแท็บ "Security Issues" ที่แจ้งเตือนมัลแวร์ที่ตรวจพบบนเว็บไซต์ การตรวจสอบครั้งคราวช่วยตรวจจับมัลแวร์ได้

หากคุณสแกนเว็บไซต์ด้วย MalCare เป็นประจำ คุณจะตรวจพบมัลแวร์แล้ว แต่การตรวจสอบว่า Google คิดว่ามีกิจกรรมน่าสงสัยหรือไม่ ยังคงเป็นนิสัยที่ดี
ลบธีมและปลั๊กอินที่ไม่ได้ใช้
การลบธีมและปลั๊กอินเก่าและไม่ได้ใช้ มี 2 ข้อดี ข้อแรก ช่วยเร่งความเร็วเว็บไซต์ เพราะไฟล์เยอะเกินไปทำให้บวมและเซิร์ฟเวอร์ช้า ข้อที่สอง ป้องกันไม่ให้เว็บไซต์ถูกโจมตีผ่านช่องโหว่เหล่านั้น ธีมและปลั๊กอินที่ไม่ได้ใช้มักถูกเพิกเฉยและไม่ได้อัปเดต สร้างช่องโหว่ที่ถูกใช้ประโยชน์ง่าย ดังนั้น ตรวจสอบธีมและปลั๊กอินที่ใช้ทุกเดือน และลบสิ่งที่ใช้งานเสร็จแล้ว
หมายเหตุ: ตรวจสอบปลั๊กอินปลอมนบนเว็บไซต์ด้วย มัลแวร์มักซ่อนอยู่ในโฟลเดอร์ปลั๊กอิน แต่ปลั๊กอินปลอมมีเพียง 1-2 ไฟล์ ไม่พบในที่เก็บ WordPress และมีชื่อแปลกๆ เช่น 'azzz' หรือ 'tiff'
อัปเดตข้อมูลเข้าสู่ระบบ (Credentials)
การใช้ข้อมูลเข้าสู่ระบบเดิมนานเกินไป หรือใช้ซ้ำข้ามหลายบัญชี เป็นความเสี่ยงสูง เพื่อปกป้องเว็บไซต์ WordPress ให้เปลี่ยนรหัสผ่านอย่างน้อยเดือนละครั้ง ทำให้แฮกเกอร์ที่อาจได้รหัสผ่านของคุณไม่สามารถใช้ได้ และยังล็อกเอาท์คุณออกจากบัญชีบนอุปกรณ์ทุกเครื่อง แม้จะขัดขวางเล็กน้อย แต่ช่วยให้คุณควบคุมการเข้าถึงเว็บไซต์ได้
ตรวจสอบบทบาทและสิทธิ์ผู้ใช้
บัญชีผู้ใช้บนเว็บไซต์ WordPress มีความสำคัญเท่ากับบัญชีแอดมิน หากแฮกเกอร์เข้าถึงบัญชีใดบัญชีหนึ่ง พวกเขาสามารถติดไวรัสเว็บไซต์ เพิ่มสิทธิ์ผู้ใช้ และแม้แต่ล็อกคุณไว้นอกเว็บไซต์ของตัวเอง
ตรวจสอบให้แน่ใจว่าผู้ใช้ทุกคนมีสิทธิ์เพียงพอต่อความจำเป็น และลบบัญชีเก่าที่ไม่ได้ใช้ ตรวจสอบอีกว่ามีสิทธิ์ผู้ใช้ถูกยกระดับโดยไม่ได้รับอนุญาตหรือไม่ อาจเป็นสัญญาณของมัลแวร์
บล็อก IP อันตราย
การบล็อกหรือจำกัด IP อันตราย ทำให้ชีวิตคุณง่ายขึ้นมาก หากถูกแฮ็ก คุณสามารถติดตามที่อยู่ IP ที่มาจาก และบล็อกมัน ทำให้ใครที่มี IP นั้นไม่สามารถเข้าถึงเว็บไซต์ได้ วิธีนี้ใช้ต่อสู้กับแฮกเกอร์ หยุดบอทหรือทริลล์ และกันผู้ใช้ไม่ได้รับอนุญาต หากคุณใช้ไฟร์วอลล์ มันจะบล็อก IP อันตรายให้อัตโนมัติ
คุณยังสามารถบล็อกพื้นที่ภูมิศาสตร์ทั้งหมดได้ หากมีการโจมตีซ้ำๆ จากภูมิภาคนั้น
ทดสอบการสำรองข้อมูล
หากเกิดเหตุร้ายที่สุดและเว็บไซต์ WordPress ล้ม คุณพึ่งพาการสำรองข้อมูลเพื่อฟื้นฟู แต่คุณต้องแน่ใจว่าการสำรองข้อมูลปลอดภายด้วย หากสำรองข้อมูลถูกแฮ็กแล้ว การกู้คืนจะไร้ประโยชน์ คุณยังต้องทดสอบว่าทำงานได้จริง ไม่งั้นคุณจะกู้คืนเว็บไซต์ที่เสียหาย คุณสามารถทดสอบสำรองข้อมูลได้ง่ายหากใช้ BlogVault และมั่นใจได้ว่ามันน่าเชื่อถือ
อัปเดต WordPress Salts
WordPress ใช้ Salts (เกลือ) เป็นส่วนหนึ่งของกระบวนการเข้ารหัส Salt คือสตริงตัวอักษรสุ่มที่เพิ่มเข้าไปในรหัสผ่านก่อนเข้ารหัส สตริงที่ได้คือแฮช และนั่นคือสิ่งที่เก็บในฐานข้อมูล ดังนั้น หากแฮกเกอร์ได้แฮชรหัสผ่านออกมาจากฐานข้อมูล และถอดรหัสได้ พวกเขายังไม่รู้ว่าส่วนไหนคือรหัสผ่านจริง และส่วนไหนคือ Salt วิธีเดียวที่พวกเขาจะรู้คือหากเข้าถึง Salts และ Security Keys ในไฟล์ config
คล้ายกับการเก็บรหัสผ่านในคุกกี้เบราว์เซอร์ เหตุที่คุณล็อกอินอยู่ได้คือข้อมูลเซสชันถูกเก็บในคุกกี้ แต่หากเก็บรหัสผ่านแบบ plain text จะอันตราย WordPress จึงเก็บรูปแบบที่ผ่าน Salt และแฮช แทน การเข้าถึง Salt ไม่ได้หมายความว่าจะถอดรหัสแฮชได้ แต่ลดระดับความปลอดภัยลง ดังนั้น จำเป็นต้องอัปเดต WordPress Salts เป็นระยะ
สำหรับความปลอดภัยระยะยาว
ตรวจสอบ SSL
SSL เป็นโปรโตคอลความปลอดภัยที่ออกแบบมาเพื่อเข้ารหัสการสื่อสารระหว่างเซิร์ฟเวอร์เว็บไซต์กับผู้ใช้ ทำให้ผู้โจมตีไม่สามารถเข้าถึง อ่าน หรือเปลี่ยนแปลงข้อมูลที่กำลังถูกส่งผ่านได้
ปกติคุณจะรักษาความปลอดภัยเว็บไซต์ด้วย SSL ตอนซื้อโดเมนหรือแผนโฮสติ้ง อย่างไรก็ตาม ใบรับรอง SSL จะหมดอายุประมาณทุก 2 ปี และคุณต้องต่ออายุให้เร็วที่สุด สิ่งนี้สำคัญเป็นพิเศษหากผู้ใช้ทำธุรกรรมบนเว็บไซต์ เนื่องจากช่องโหว่ด้านความปลอดภัยอาจนำไปสู่การรั่วไหลของรายละเอียดบัตรเครดิตหรือบัญชีธนาคาร
ตรวจสอบแผนโฮสติ้ง
หากคุณลืมต่ออายุแผนโฮสติ้งทันเวลา บัญชี WordPress จะถูกระงับ สิ่งนี้ก่อให้เกิดปัญหาหลายอย่าง: ไทม์ไลน์เว็บไซต์จะตก คุณจะสูญเสียลูกค้า และอาจสูญเสียข้อมูล การตรวจสอบบริการโฮสติ้งเป็นประจำยังช่วยให้คุณวิเคราะห์ไทม์ไลน์และการใช้เซิร์ฟเวอร์ การใช้เซิร์ฟเวอร์สูงผิดปกติเป็นอาการทั่วไปของการโจมตีแบบ Brute Force และการจับได้เร็วๆ จะมีโอกาสหยุดได้ดีกว่า เมื่อคุณได้รับการแจ้งเตือนการโจมตี Brute Force ในช่วงแรก คุณสามารถดำเนินการและรักษาความปลอดภัยเว็บไซต์ก่อนที่แฮกเกอร์จะเข้าถึงได้
มาตรการครั้งเดียวสำหรับความปลอดภัยสมบูรณ์
ในขณะที่ความปลอดภัย WordPress ต้องตรวจสอบตลอดเวลา มีมาตรการบางอย่างที่คุณสามารถทำครั้งเดียวและไม่ต้องอัปเดตตลอดเวลา
ลงทุนในไฟร์วอลล์ที่แข็งแกร่ง
ไฟร์วอลล์ปกป้องเว็บไซต์ WordPress โดยกรองトラฟฟิกอันตราย และหยุดการโจมตีส่วนใหญ่ก่อนที่จะติดเชื้อเว็บไซต์ มีหลายประเภทของไฟร์วอลล์ เช่น Web Application Firewall, Network Firewall หรือ Cloud-based Firewall ไฟร์วอลล์เว็บแอปพลิเคชันที่แข็งแกร่งอย่างของ MalCare ช่วยให้คุณกรองトラฟฟิกเว็บไซต์ และบล็อกผู้เยี่ยมชมตามจำนวนครั้งที่พยายามล็อกอินหรือตามตำแหน่งภูมิศาสตร์
ใช้งานการยืนยันตัวตน HTTP (HTTP Authentication)
HTTP Authentication เป็นโปรโตคอลที่อนุญาตให้เข้าถึงทรัพยากรเว็บได้เฉพาะผู้ที่ควรได้รับอนุญาตเท่านั้น HTTP Authentication จำกัดการเข้าถึงโดยขอชื่อผู้ใช้และรหัสผ่านเมื่อมีการร้องขอหน้าเว็บบางหน้า แน่นอนว่าคุณไม่สามารถทำได้กับเว็บไซต์ทั้งหมด แต่การนำไปใช้กับแดชบอร์ดแอดมินหรือหน้าล็อกอิน สามารถลดจำนวนการโจมตีจากบอทได้อย่างมีนัยสำคัญ
ใช้การยืนยันตัวตน 2 ปัจจัย (Two-Factor Authentication)
การยืนยันตัวตน 2 ปัจจัยเป็นวิธีที่ต้องการให้ผู้ใช้แสดงคีย์ 2 ชุดที่แยกจากกันเพื่อเข้าถึงบัญชี ตัวอย่างเช่น การเข้าอีเมลปกติต้องให้ชื่อผู้ใช้และรหัสผ่าน แต่เมื่อเปิด 2FA คุณจะต้องให้คีย์ที่สร้างขึ้นในเวลาจริง เช่น OTP หรือ PIN อีกชุดหนึ่ง สิ่งนี้ลดจำนวนการพยายามล็อกอิน และไม่ทำให้เซิร์ฟเวอร์เว็บไซต์過载จากคำขอล็อกอิน มันยังปกป้องเว็บไซต์จากการโจมตี Brute Force คุณสามารถใช้ปลั๊กอินอย่าง 2FA เพื่อเปิดใช้งาน 2FA บนเว็บไซต์
จำกัดจำนวนครั้งที่พยายามล็อกอิน
เราได้พูดไปแล้วว่าการพยายามล็อกอินต้องถูกจำกัด WordPress โดยค่าเริ่มต้นอนุญาตให้พยายามล็อกอินไม่จำกัด ซึ่งเปิดโอกาสให้แฮกเกอร์พยายามเข้าถึงบัญชี WordPress ด้วยการโจมตี Brute Force วิธีง่ายที่สุดในการจำกัดคือใช้ปลั๊กอินความปลอดภัยอย่าง MalCare หรือเพิ่มโค้ดกำหนดเองในไฟล์ function.php
ปิดใช้งาน XML-RPC
คล้ายกับ WP REST API, XML-RPC เป็นคุณสมบัติของ WordPress ที่อนุญาตให้เผยแพร่เนื้อหาแบบระยะไกล มันมีประโยชน์หากคุณใช้แอป WordPress หรือต้องเปิดใช้งาน trackbacks และ pingbacks แต่ถ้าไม่ได้ใช้ สามารถถูกแฮกเกอร์ใช้ประโยชน์เพื่อเข้าถึงเว็บไซต์ผ่านการโจมตี Brute Force วิธีแก้ง่ายที่สุดคือปิดใช้งานด้วยปลั๊กอินหรือด้วยตนเอง
ปิดใช้งานการเรียกดูไดเรกทอรี (Directory Browsing)
เมื่อเซิร์ฟเวอร์ไม่พบไฟล์ index สำหรับเว็บไซต์ มันจะแสดงดัชนีเนื้อหาของไดเรกทอรี หากแฮกเกอร์เข้าถึงข้อมูลนี้ได้ พวกเขาสามารถตรวจสอบได้ว่าคุณมีไฟล์ที่เปราะบางบนเว็บไซต์หรือไม่ เปิดโอกาสให้เว็บไซต์เสี่ยงต่อความเสี่ยงด้านความปลอดภัยอย่างใหญ่หลวง
เพื่อป้องกัน สามารถปิดใช้งานการเรียกดูไดเรกทอรีโดยเพิ่มบรรทัดโค้ดในไฟล์ .htaccess ทำตามขั้นตอนด้านล่างเพื่อปิดใช้งานบนเว็บไซต์ WordPress
- ดาวน์โหลดไฟล์ .htaccess บนเว็บไซต์ผ่าน FTP Client
- เปิดไฟล์และเพิ่มโค้ดต่อไปนี้ไปที่ด้านล่างของไฟล์:
Options All -Indexes
- บันทึกไฟล์ และอัปโหลดกลับ คุณจะต้องลบไฟล์ต้นฉบับออกจากเว็บไซต์ก่อน
จำกัดสิทธิ์ไฟล์ (File Permissions)
สิทธิ์ไฟล์บนเว็บไซต์กำหนดว่าใครสามารถเข้าถึงส่วนไหนของเว็บไซต์ และใครสามารถแก้ไขได้ ปกติโฮสต์เว็บจะตั้งค่าทั้งหมดให้คุณแล้ว แต่มันยังเป็นนิสัยที่ดีที่จะเข้าใจสิทธิ์ไฟล์และให้แน่ใจว่าตั้งค่าอย่างเหมาะสม
หากคุณต้องการเข้าใจว่า File Permissions ทำงานอย่างไร และวิธีเพิ่มประสิทธิภาพให้เหมาะกับความปลอดภัยเว็บไซต์ ให้อ่านคู่มือของเราซึ่งละเอียดและเข้าใจง่ายสำหรับผู้เริ่มต้น
ซ่อนไฟล์ wp-config
ไฟล์ wp-config บนเว็บไซต์เต็มไปด้วยข้อมูลละเอียดอ่อน เช่น รหัสผ่าน Keys และ Salts หากแฮกเกอร์เข้าถึงไฟล์นี้ จะเหมือนปูพรมแดงทางเข้าสู่เว็บไซต์ให้พวกเขา ไฟล์ wp-config อยู่ในโฟลเดอร์ public_html โดยค่าเริ่มต้น ดังนั้นแฮกเกอร์รู้ว่าจะมองหาที่ไหน แต่คุณสามารถเปลี่ยนตำแหน่งของไฟล์ได้ และมันยังทำงานได้ดีเช่นเดิม ในขณะที่ซ่อนข้อมูลละเอียดอ่อนได้อย่างมีประสิทธิภาพ
ปิดใช้งานการรัน PHP ในโฟลเดอร์เฉพาะ
แฮกเกอร์สามารถอัปโหลดไฟล์ PHP บนเว็บไซต์ของคุณโดยปลอมเป็นไฟล์หลักของ WordPress และเข้าถึงเว็บไซต์ โฟลเดอร์บางโฟลเดอร์ เช่น wp-uploads ไม่ควรมีไฟล์ PHP เลย ในกรณีนี้คุณทำอย่างไร?
คุณสามารถปิดใช้งานการรัน PHP ในโฟลเดอร์เหล่านี้ได้ เพื่อให้แม้แฮกเกอร์จะเข้าถึงไฟล์เหล่านั้นผ่านช่องหลัง (backdoors) ก็ไม่สามารถเข้าถึงเว็บไซต์ของคุณได้

ทำไมความปลอดภัยเว็บไซต์จึงสำคัญ
WordPress เป็นแพลตฟอร์มที่ปลอดภัย แต่ก็ยอดนิยมมากและดึงดูดความสนใจทุกประเภท บางอย่างเป็นอันตราย เพื่อให้แน่ใจว่าแฮกเกอร์ไม่สามารถเข้าถึงเว็บไซต์ของคุณได้ คุณต้องให้แน่ใจว่าความปลอดภัยเว็บไซต์ของคุณทันสมัย มิฉะนั้นคุณอาจเผชิญกับผลลัพธ์ร้ายแรง เช่น:
- สูญเสียลูกค้า
- สูญเสียข้อมูล
- ข้อมูลประจำตัวส่วนตัวรั่วไหล
- สูญเสียรายได้
- ปัญหาทางกฎหมาย
- ความเสียหายต่อชื่อเสียงแบรนด์
- สูญเสียความไว้วिशวาส
ข้อความปิดท้าย
ความปลอดภัย WordPress ไม่ใช่ปริศนา หากคุณดำเนินการไม่กี่ขั้นตอนเพื่อรักษาความปลอดภัยเว็บไซต์ คุณจะสามารถขัดขวางการโจมตีและมัลแวร์ และหลีกเลี่ยงความเสียหายใดๆ เราหวังว่าเช็คลิสต์ความปลอดภัย WordPress นี้จะช่วยทำให้มาตรการความปลอดภัยของคุณแน่นอนขึ้น
หากคุณต้องการโซลูชันที่ไร้กังวลและไม่ลดทอนความปลอดภัย MalCare เป็นตัวเลือกเดียว ด้วยการสแกนอัตโนมัติ ไฟร์วอลล์ขั้นสูง และการทำความสะอาดคลิกเดียว MalCare เป็นโซลูชัน 360 องศาที่ปกป้องเว็บไซต์ของคุณ
คำถามที่พบบ่อย (FAQs)
ฉันจะรักษาความปลอดภัยเว็บไซต์ WordPress ของฉันอย่างไร?
วิธีง่ายที่สุดในการรักษาความปลอดภัยเว็บไซต์ WordPress คือติดตั้งปลั๊กอินความปลอดภัยอย่าง MalCare MalCare สแกนเว็บไซต์ของคุณทุกวันเพื่อให้แน่ใจว่าเว็บไซต์ปลอดภัย และปกป้องเว็บไซต์ด้วยไฟร์วอลล์ขั้นสูง มันยังเสนอการทำความสะอาดคลิกเดียวหากมีการแฮ็ก
WordPress มีปัญหาด้านความปลอดภัยหรือไม่?
WordPress เป็นแพลตฟอร์มที่ปลอดภัยและถูกใช้โดยเว็บไซต์ครึ่งหนึ่งของอินเทอร์เน็ต อย่างไรก็ตาม เพราะความนิยมนี้ จึงดึงดูดความสนใจของแฮกเกอร์ คุณสามารถรักษาความปลอดภัยเว็บไซต์ WordPress ด้วยปลั๊กอินความปลอดภัยเพื่อให้แน่ใจว่าเว็บไซต์ปลอดภัยจากองค์ประกอบเหล่านี้
ฉันจะรักษาความปลอดภัยเว็บไซต์ WordPress โดยไม่ใช้ปลั๊กอินได้อย่างไร?
หากคุณต้องการรักษาความปลอดภัยเว็บไซต์โดยไม่ใช้ปลั๊กอิน คุณต้องทำการตรวจสอบความปลอดภัยหลายอย่างเป็นประจำ คุณจะต้องสแกนเว็บไซต์ สำรองข้อมูล ค้นหาพฤติกรรมน่าสงสัยในบันทึกกิจกรรมของเว็บไซต์ และทำความสะอาดมัลแวร์ที่อาจตรวจพบด้วยตนเอง รายการวิธีที่แฮกเกอร์สามารถเข้าเว็บไซต์ของคุณได้เป็นอันไม่มีที่สิ้นสุด และวิธีเดียวที่คุณสามารถรักษาความปลอดภัยเว็บไซต์โดยไม่ต้องตื่นตัวตลอดเวลาคือการใช้ปลั๊กอินความปลอดภัย
