

ยินดีต้อนรับสู่บทความแนะนำวิธีจัดการกับช่องโหว่ 'Root Access Flaw' ที่พบใน macOS High Sierra ข่าวล่าสุดคือ วิธีแก้ไขของ Apple หายไปชั่วคราว หากอัปเกรดจาก macOS 10.13 เป็น 10.13.1 - คลิกที่นี่เพื่ออ่านรายละเอียด
ช่องโหว่ใน macOS High Sierra ถูกค้นพบเมื่อวันอังคารที่ 28 พฤศจิกายน 2017 อนุญาตให้เข้าถึง Root ของ Mac โดยไม่ต้องใช้รหัสผ่าน หมายความว่าใครก็ตามสามารถปรับตั้งค่าบน Mac ได้โดยใส่ root เป็นชื่อผู้ใช้ - ไม่ต้องรหัสผ่าน
เช่น ผู้ใช้สามารถเข้าถึง Security & Privacy ใน System Preferences ใส่ root เป็น User Name โดยไม่ต้องรหัสผ่าน และได้สิทธิ์ Admin ทั้งหมด อนุญาตให้เปลี่ยนรหัสผ่านผู้ใช้ เปลี่ยนการตั้งค่าดาวน์โหลดแอป เข้าถึงข้อมูล Keychain และอื่นๆ
ครั้งแรกที่พยายามล็อกอิน จะไม่สำเร็จ แต่ถ้าลองซ้ำๆ จะได้รับอนุญาตเข้าสู่ระบบ
แฮกเกอร์ต้องมีการเข้าถึง Mac โดยตรงจึงจะล็อกอินเป็น root ได้ ดังนั้นอาจไม่เป็นปัญหาถ้าไม่มีคนเจตนาร้ายเข้าถึง Mac (ระวังว่าอาจมีการเข้าถึงระยะไกลอยู่แล้ว ซึ่งจะทำให้เข้าถึงตั้งค่าได้ แต่โอกาสน้อย)
เพื่อนร่วมงานที่ Macworld US ลองใช้ Root ล็อกอิน MacBook Pro ที่รัน macOS High Sierra 10.13.1 และ Root login ทำงานได้ ดูวิดีโอบนล่าง
นักรายงานบันทึกว่าปัญหานี้ทำงานได้หลังจากล็อกอินเข้าระบบด้วย User อื่นก่อน
แฮกเกอร์ไม่สามารถใช้ root และไม่มีรหัสผ่านที่หน้าจอ Login ตอนเริ่มต้น Mac ได้ ช่องโหว่ทำงานได้เฉพาะหลังจากล็อกอินเข้าระบบแล้ว (ซึ่งคุณควรตั้งรหัสผ่านแข็งแกร่ง - ถ้ายังไม่มี นี่คือวิธีเลือก Ransomware)
ตอนเราลองใช้ root ใช้ 6 ครั้งก่อนจะยอมรับ
Apple ออกประกาศยืนยันว่ากำลังแก้ไข: "เรากำลังทำงานบนอัปเดตซอฟต์แวร์เพื่อแก้ไขปัญหานี้ ในขณะนี้ การตั้งรหัสผ่าน Root ป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต หากต้องการเปิดใช้งาน Root User และตั้งรหัสผ่าน โปรดทำตามคำแนะนำที่นี่ หาก Root User เปิดใช้งานอยู่แล้ว เพื่อให้แน่ใจว่ารหัสผ่านไม่ได้เป็นค่าว่าง โปรดทำตามส่วน 'Change the root password'"
วิธีแก้ไขของ Apple
เราคาดว่า Apple จะออก Patch ภายในไม่กี่วัน และจริงๆ แล้วบริษัทปล่อย Patch ภายใน 24 ชั่วโมงหลังปัญหาถูกเผยแพร่
"เมื่อวิศวกรความปลอดภัยทราบปัญหาในช่วงบ่ายวันอังคาร เราเริ่มทำงานอัปเดตที่ปิดช่องโหว่ทันที" Apple กล่าว "เช้าวันนี้ [พุธ 29 พ.ย.] เวลา 8:00 น. อัปเดตพร้อมดาวน์โหลด และจะติดตั้งอัตโนมัติบนระบบทุกเครื่องที่รันเวอร์ชันล่าสุด (10.13.1) ของ macOS High Sierra ภายในวันนี้"
แน่นอนแนะนำให้อัปเดตเพื่อรับ Patch รายละเอียดเพิ่มเติมที่นี่ (ข้อมูลเวอร์ชันล่าสุดของ macOS อยู่ที่นี่) อย่างไรก็ตาม The Guardian พบว่า Patch นี้ก่อให้เกิดปัญหาใหม่: ป้องกันบางผู้ใช้ไม่ให้เชื่อมต่อ File Share ได้
Security Update 2017-001
Apple ออก Security Update 2017-001 สำหรับ macOS High Sierra 10.13 และ 10.13.1 เมื่อ 29 พฤศจิกายน
อัปเดตความปลอดภัยนี้แก้ไขปัญหา Root bug ที่โจมตีสามารถข้ามการยืนยันตัวตน Admin โดยไม่ต้องใส่รหัสผ่าน ตามบันทึกของ Apple
Apple ยังแจ้งว่าถ้าคุณเพิ่งอัปเดตจาก 10.13 เป็น 10.13.1 ควร Restart Mac เพื่อให้ Security Update ถูกนำไปใช้อย่างถูกต้อง
Apple ให้คู่มือสำหรับผู้ที่ต้องการยืนยันว่า Mac มี Security Update 2017-001:
- เปิดแอป Terminal ในโฟลเดอร์ Utilities ของ Applications
- พิมพ์
what /usr/libexec/opendirectorydแล้วกด Return - ถ้าติดตั้ง Security Update 2017-001 สำเร็จ จะเห็นเลขเวอร์ชันโปรเจกต์ดังนี้:
- opendirectoryd-483.1.5 บน macOS High Sierra 10.13
- opendirectoryd-483.20.7 บน macOS High Sierra 10.13.1
Apple ขอโทษสำหรับปัญหานี้: "ความปลอดภัยเป็น الأولوية สำหรับทุกผลิตภัณฑ์ Apple และเราเสียใจที่ล้มเหลวในการปล่อย macOS รุ่นนี้... เราเสียใจอย่างลึกซึ้งและขอโทษจากผู้ใช้ Mac ทุกคน ทั้งจากการปล่อยพร้อมช่องโหว่นี้และความกังวลที่ก่อให้เกิด ลูกค้าของเรามีสิทธิ์ได้รับสิ่งที่ดีกว่า เรากำลังตรวจสอบกระบวนการพัฒนาเพื่อป้องกันไม่ให้เกิดซ้ำ"
ช่องโหว่กลับมาหากอัปเดตเป็น macOS 10.13.1
นอกจากปัญหา File Share แล้ว ยังพบปัญหาอีกอย่าง: วิธีแก้ไขของ Apple จะกลับสู่สภาพเดิม หากผู้ใช้อัปเกรดเป็น macOS 10.13.1 หลังอัปเดตเสร็จ Mac จะกลับมาอ่อนไหวต่อช่องโหว่ Root Access อีกครั้ง
ไม่ใช่ปัญหาไร้รากแก้ไขไม่ได้ เพราะการกลับสู่สภาพเดิมจะกลับมาแก้ไขอีกครั้งเมื่อ Restart Mac ครั้งต่อไป - วิธีแก้ไขกลับมาและคุณปลอดภัย แต่บางคนไม่ค่อย Restart จึงควร Restart หลังอัปเดต
Apple ยอมรับปัญหานี้โดยอัปเดตหน้าคำแนะนำ: "หากคุณเพิ่งอัปเดตจาก macOS High Sierra 10.13 เป็น 10.13.1 ให้ Restart Mac เพื่อให้ Security Update ถูกนำไปใช้อย่างถูกต้อง"
Apple ปล่อย macOS High Sierra 10.13.2 แล้ว
วิธีแก้ไขปัญหาความปลอดภัย Root เอง
วิธีแก้ของ Apple ควรแก้ปัญหาได้ แต่ถ้าไม่สามารถหรือไม่ต้องการติดตั้ง วิธีต่อไปนี้จะช่วยแก้ไขด้วยตนเอง:
- เปิด Finder
- คลิก Go > Go to Folder
- พิมพ์:
/System/Library/CoreServices/Applications/ในช่องข้อความ - คลิก Go
- เปิด Spotlight ด้วย Command+Space
- ค้นหาแอป Directory Utility และเปิด
- คลิกไอคอนล็อกเพื่อทำการเปลี่ยนแปลง
- ใส่ชื่อและรหัสผ่านใน Pop-up
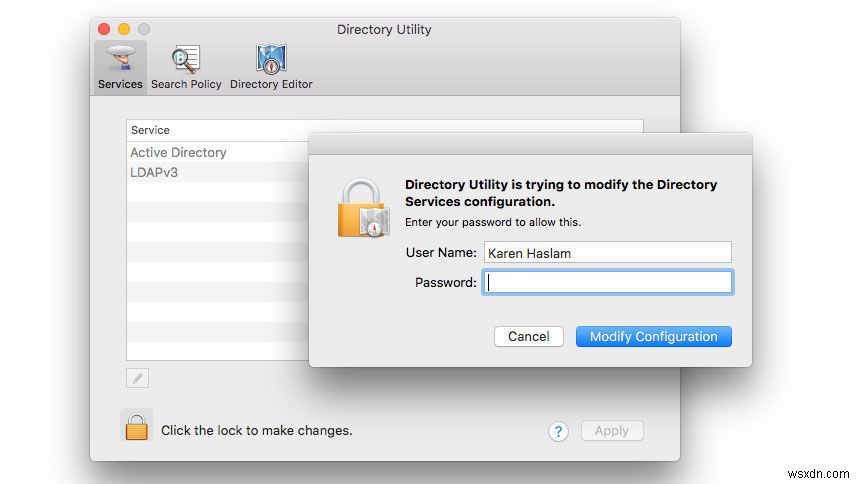
- คลิก Modify Configuration
- คลิก Edit
- เลือก Change Root Password
- ใส่รหัสผ่านใหม่และยืนยัน
- คลิก OK
- คลิกไอคอนล็อกอีกครั้งเพื่อล็อกไม่ให้เปลี่ยนแปลงเพิ่มเติม
- ปิด Directory Utility
ตอนนี้ถ้ามีใครพยายามล็อกอินเป็น root จะต้องใส่รหัสผ่าน
หาวิธีป้องกัน Mac จากมัลแวร์และแฮกเกอร์อื่นๆ ได้ที่นี่
