

ข้อความผิดพลาด "No Mapping between account names and Security ID was done" โผล่เมื่อมีการแมปชื่อบัญชีและ Security ID (SID) ผิดพลาดในโดเมน เกิดขึ้นใน Microsoft Windows AD Group Policy (Active Directory Group Policy) ใน Event Viewer มีรหัสข้อผิดพลาด 1202
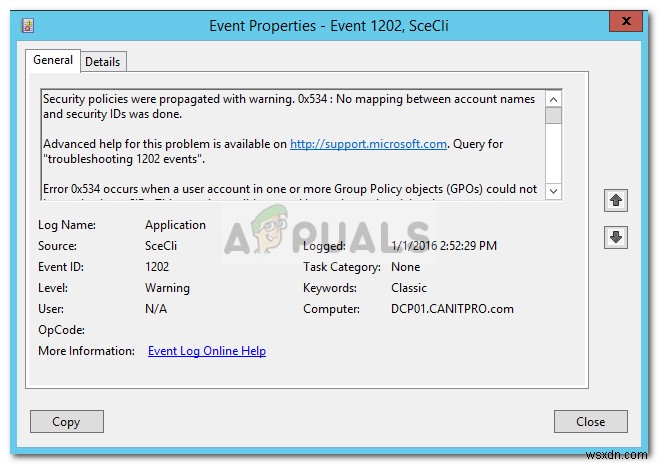
สาเหตุหลักมี 2 ประการ:
- Username ผิด: ชื่อผู้ใช้พิมพ์ผิด ตรวจสอบก่อนทำอย่างอื่น
- Group Policy Setting: GPO setting สำหรับโดเมนที่มีบัญชี orphaned (บัญชีที่ถูกลบแล้วแต่ยังคงอ้างอิงอยู่) ทำให้ resolve SID ไม่ได้
สองกรณีคือ: 1) ชื่อบัญชีใน GPO พิมพ์ผิด 2) บัญชีใน GPO ถูกลบออกจาก Active Directory แล้ว มีหลายวิธีแก้ แต่สำคัญคือต้องแก้สาเหตุรากฐาน
หาบัญชีที่ก่อให้เกิดปัญหา และปรับ Group Policy Settings
ต้องเปิด log file ก่อน โดยแก้ไข ExtensionDebugLevel ใน Registry:
- กด Windows + R เปิด Run
- พิมพ์ regedit เปิด Registry
- ค้นหา path นี้ (วางใน address bar):
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\GPExtensions\{827D319E-6EAC-11D2-A4EA-00C04F79F83A} - ดับเบิลคลิก ExtensionDebugLevel ตั้งค่าเป็น 2
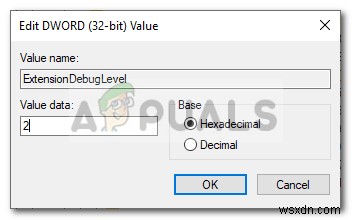
- Log file จะถูกเปิดใช้งาน
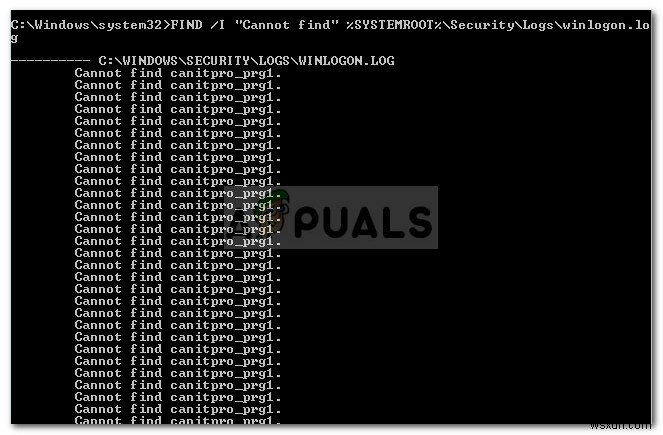
- หาบัญชีที่มีปัญหา รันคำสั่งนี้ใน Domain Account Controller ด้วยสิทธิ์ Domain Administrator:
FIND /I "Cannot find" %SYSTEMROOT%\Security\Logs\winlogon.log
- จะแสดงบัญชีที่มีปัญหา
- ตรวจสอบว่าบัญชีนั้นถูกใช้ที่ไหน โดยรัน Resultant Set of Policy MMC (พิมพ์ RsoP.msc ใน Run)
- ไปที่:
Computer Configuration > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- ด้านขวาจะมี เครื่องหมาย X สีแดง คลิกสองครั้ง
- จะเห็นชื่อบัญชีที่ก่อให้ปัญหา
- 2 กรณี: 1) ชื่อพิมพ์ผิด -> แก้ไขให้ถูกต้อง 2) บัญชีไม่มีใน Active Directory -> ลบออก
- เปิด Command Prompt as administrator รันคำสั่งอัปเดต Policy:
gpupdate /force
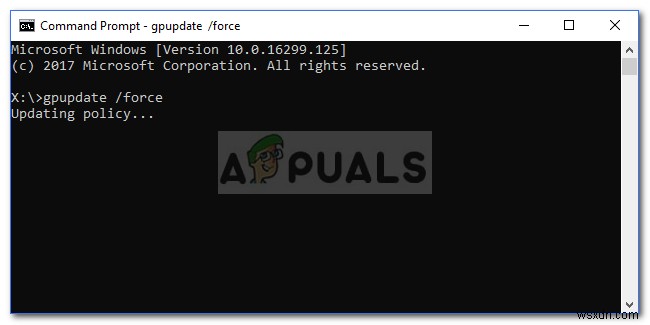
- อัปเดตเสร็จ ปัญหาควรหาย
