

นักวิจัยด้านความปลอดภัยของเราได้ค้นพบแคมเปญการโจมตีที่กำลังดำเนินอยู่ซึ่งมีเป้าหมายเพื่อติดไวรัสให้กับเว็บไซต์ OpenCart หลายพันไซต์ โดยการส่งอีเมลแจ้งเตือนเกี่ยวกับการถูกแฮกฐานข้อมูล OpenCart เพื่อขโมยข้อมูลส่วนบุคคลของผู้ใช้ แคมเปญนี้ใช้ช่องโหว่ SQL Injection (SQLi) ที่มีอยู่ในโมดูลของ OpenCart รวมถึงส่วนขยายที่ไม่ได้รับการอัปเดตบนไซต์นั้นๆ เพื่อใช้ช่องโหว่ดังกล่าวและขโมยฐานข้อมูลลูกค้า
ในแคมเปญนี้ ผู้กระทำการร้ายยังส่งอีเมลให้เจ้าของเว็บไซต์แจ้งเตือนว่าฐานข้อมูลของพวกเขาถูกแฮก และเสนอบริการแก้ไขช่องโหว่เหล่านั้นด้วย
ทีมวิจัยของเราที่นำโดย Ananda ได้ติดตามแคมเปญนี้มาตั้งแต่ต้นเดือนสิงหาคม – ซึ่งทำให้เว็บไซต์อีคอมเมิร์ซจำนวนมากที่รันบนแพลตฟอร์ม OpenCart ถูกเจาะ แต่สัปดาห์นี้เราได้เห็นกิจกรรมของแคมเปญนี้เพิ่มขึ้นอย่างมาก รวมถึงเจ้าของเว็บไซต์ OpenCart ร้องเรียนว่าฐานข้อมูลของพวกเขาถูกแฮก
แฮกเกอร์เข้าถึงฐานข้อมูล OpenCart ของคุณอย่างไร?
เครื่องมือที่ใช้:
ระหว่างการวิเคราะห์แคมเปญนี้ นักวิจัยของเราสังเกตเห็นว่าผู้โจมตีใช้เครื่องมือ SQLmap เพื่อระบุปัญหาด้านความปลอดภัยและการกำหนดค่าผิดพลาดที่มีอยู่ในแพลตฟอร์มอีคอมเมิร์ซ
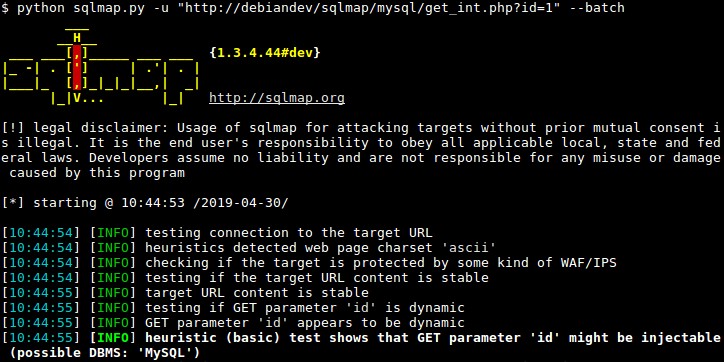
SQLmap เป็นเครื่องมือสแกนช่องโหว่อัตโนมัติที่ระบุพารามิเตอร์อินพุตและพยายามฉีดคิวรีเข้าไปในฟิลด์อินพุต แม้เครื่องมือนี้จะมีประโยชน์สำหรับผู้ทดสอบและผู้เชี่ยวชาญด้านความปลอดภัยในการทราบจุดอ่อนของระบบและแก้ไขได้ แต่ผู้โจมตีก็ใช้มันในรูปแบบที่แตกต่างกันอย่าง فعال
ช่องโหว่ที่ถูกใช้: ช่องโหว่ SQL Injection ในโมดูล PreOrder โดย iSenseLab
เนื่องจากเป็น SQLi ในเว็บไซต์ OpenCart นักวิจัยของเราจึงคิดว่าอาจส่งผลต่อธีมของไซต์หรือโมดูลบางตัวที่เปราะบาง หลังจากตรวจสอบเพิ่มเติม พบว่าส่วนขยาย OpenCart ที่ใช้กันอย่างแพร่หลาย PreOrder โดย iSenseLab มีช่องโหว่ที่ถูกแฮกเกอร์ใช้เพื่อเข้าถึงฐานข้อมูลของไซต์โดยไม่ได้รับอนุญาต
โมดูล Pre-Order ช่วยให้ผู้ใช้สั่งซื้อสินค้าที่หมดสต็อกได้โดยการแทนที่ปุ่ม Add-To-Cart ด้วย Pre-Order โมดูลนี้ช่วยให้ลูกค้าใช้ฟังก์ชันสั่งซื้อล่วงหน้าของ OpenCart ได้อย่างง่ายดายและทราบว่าพวกเขากำลังสั่งซื้อล่วงหน้าสินค้าตัวนั้นๆ
แฮกเกอร์กำลังใช้ช่องโหว่ในเวอร์ชันเก่าของส่วนขยาย PreOrder ที่ไม่ได้มีการตรวจสอบความถูกต้อง (validation) สำหรับฟังก์ชันสาธารณะ GetPreorderedProduct($product_id) ซึ่งทำให้เกิดปัญหา SQLi บนไซต์เหล่านั้น
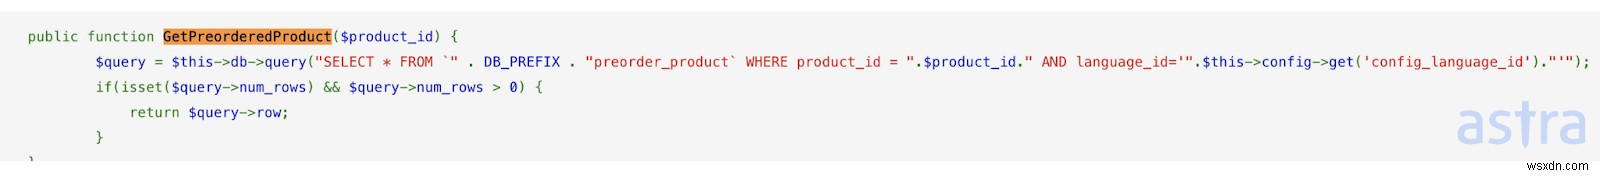
นักวิจัยของเราพบช่องโหว่ SQLi ในเวอร์ชัน 2.9.3 ของโมดูล PreOrder มีความเป็นไปได้ที่เวอร์ชันก่อนหน้าของโมดูลนี้ก็อาจเปราะบางต่อ SQLi เช่นกัน (เรายังไม่ได้ตรวจสอบเวอร์ชันก่อนหน้า) ขอแนะนำให้คุณอัปเดตปลั๊กอินเป็นเวอร์ชันล่าสุด 2.9.6 – OpenCart 2.0.x ถึง 2.3.x ซึ่งเราได้ตรวจสอบและพบว่าไม่ได้รับผลกระทบ
อีเมลที่แฮกเกอร์ส่งให้เจ้าของเว็บไซต์ OpenCart คนหนึ่ง:
หลังจากใช้ช่องโหว่สำเร็จ แฮกเกอร์จะได้ฐานข้อมูลของไซต์และส่งอีเมลให้เหยื่ออ้างว่าพวกเขาแฮกเว็บไซต์แล้ว พร้อมแนบภาพหน้าจอฐานข้อมูลที่ขโมยมาเป็นหลักฐานHi
I found a vulnerability on your website and this vulnerability allows me easily access your database.
- If vulnerability is ignored:The contents of your database are very easy for hackers to know.. Your website will be planted with backdoor scripts by hackers, so hackers can enter at any time without having to go through the login page.
Client and admin data from your website will be stolen, changed, and deleted by hacker.
Client data can be misused, because usually clients use the same password on other accounts or websites.
If your client knows, chances are your client will not visit your website because they feel unsafe filling out forms or transacting on your website.
I will help you fix. By sending a report in the form of a 15-17 page document,
depending on the vulnerability on your website.
- The report I will send is about:
1. location of vulnerability
2. how to fix it
3. how to prevent vulnerability
4. How to Strengthen Website Security.
Are you interested?
I attach the results of the vulnerability that I found, that is, the contentsof your database which are very easy to know.
Greetings"
การตรวจจับและการลดทอน
แคมเปญการโจมตีนี้มีเป้าหมายที่เว็บไซต์และโมดูล OpenCart ที่เข้าถึงได้จากอินเทอร์เน็ต เพื่อตรวจสอบว่าเว็บไซต์/ร้านค้าของคุณถูกติดไวรัสหรือไม่ Astra Security มอบเครื่องมือไฟร์วอลล์แอปพลิเคชันและการตรวจสอบความปลอดภัยเพื่อตรวจจับการติดไวรัส/การพยายามแฮก และให้คำแนะนำในการแก้ไขรวมถึงการบล็อกเครื่องมืออัตโนมัติ SQLmap เพื่อให้ไซต์ของคุณปลอดภัยจากการโจมตีแบบนี้
นอกจากนี้ ขอแนะนำให้ไม่เปิดเผยเซิร์ฟเวอร์ฐานข้อมูลสู่อินเทอร์เน็ต แต่ควรให้เข้าถึงได้เฉพาะผู้ใช้เฉพาะในองค์กรผ่านการแบ่งส่วนและนโยบายการเข้าถึงแบบรายชื่ออนุญาต (whitelist) เราแนะนำให้เปิดใช้งานการบันทึก log เพื่อติดตามและแจ้งเตือนเมื่อมีการพยายามล็อกอินที่น่าสงสัย ไม่คาดคิด หรือซ้ำๆ (รวมอยู่ในบริการไฟร์วอลล์ของ Astra Security)
ยังแนะนำให้อัปเดตส่วนขยาย/โมดูล ธีม ปลั๊กอินที่ติดตั้งบนไซต์ของคุณเป็นเวอร์ชันล่าสุดอย่างสม่ำเสมอ ซึ่งจะทำให้ช่องโหว่เหล่านั้นได้รับการแก้ไขในส่วนขยายเหล่านั้น และไซต์ของคุณจะปลอดภัยมากขึ้น
