

Windows Update เป็นบริการสำคัญจาก Microsoft ที่แก้ไขปัญหา ให้การอัปเดตความปลอดภัย และปรับปรุงฟังก์ชันต่างๆ ของ Windows การที่บริการ Windows Update หายไป หมายถึงบริการ 'wuauserv' หรือ 'Windows Update' ไม่แสดงในรายการบริการใน services.msc ปัญหานี้มักแสดงข้อผิดพลาด There were some problems installing updates, but we'll try again later พร้อมรหัสข้อผิดพลาด 0x80070006, 0x80080005, หรือ 0x80070424 ไม่มีสาเหตุที่ชัดเจนว่าทำไมข้อผิดพลาดนี้จึงเกิดขึ้นหรือทำไมบริการอัปเดตถึงถูกลบ สาเหตุทั่วไปคือแอปพลิเคชันของบุคคลที่สาม หรือการเสียหายของไฟล์ Windows Update
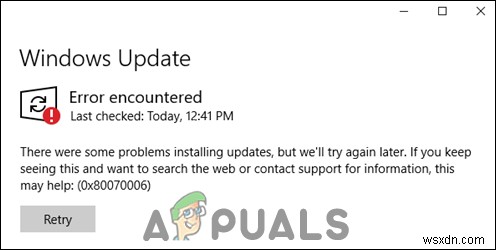
แม้ผู้ใช้อาจเลื่อนการอัปเดตหรือไม่ต้องการอัปเดต แอปที่เชื่อมโยงกับ Windows อาจหยุดทำงาน Microsoft Store ตัวอย่างเช่น จะหยุดทำงานหากคุณหลายเวอร์ชันเกินไป นอกจากนี้ แอปพลิเคชันของบุคคลที่สามก็อาจมีปัญหาในการทำงานหรือไม่ทำงานเลย เนื่องจากไฟล์สำคัญของ Windows หายไป
รีเซ็ตคอมพิวเตอร์
วิธีนี้ควรใช้เมื่อคุณไม่มีไฟล์สำคัญในไดรฟ์ นอกจากนี้ วิธีนี้จะติดตั้ง Windows ใหม่แบบสะอาดจากภายในแอป Settings นอกจากนี้ อาจต้องลบไฟล์ทั้งหมดเพราะอาจเสียหาย แต่อย่างไรก็ตาม ตัวเลือกนี้ยังให้เลือกเก็บข้อมูลได้ แต่เพื่อความปลอดภัย ควรสำรองข้อมูลเสมอ ในการรีเซ็ต PC:
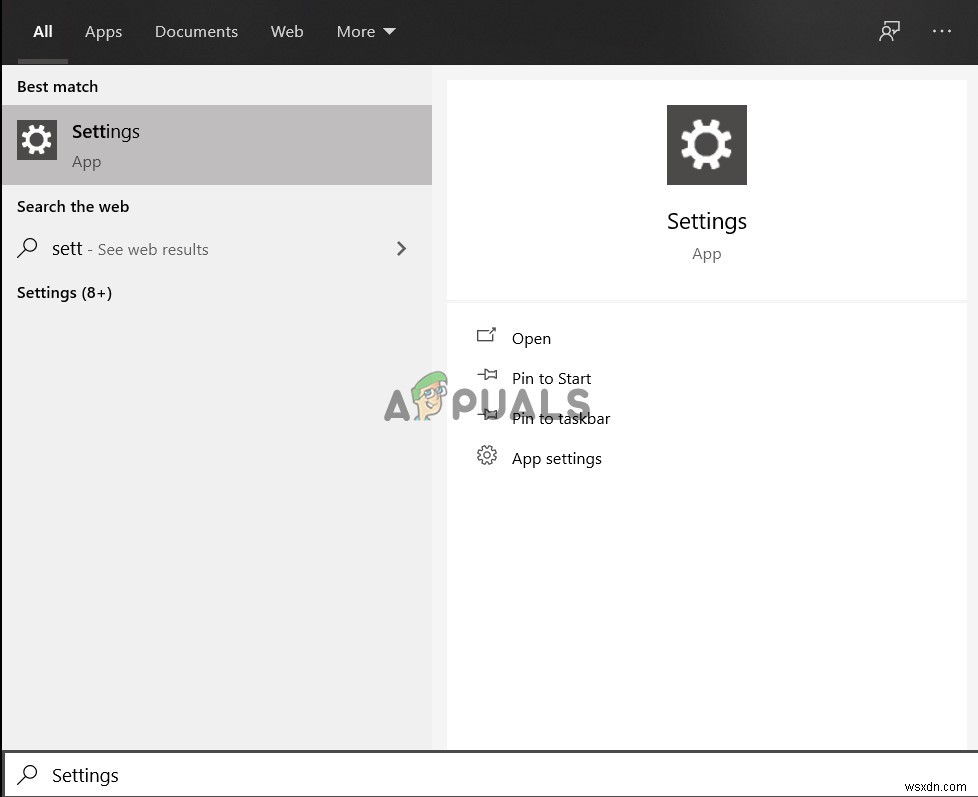
- กด Windows key และพิมพ์ Settings
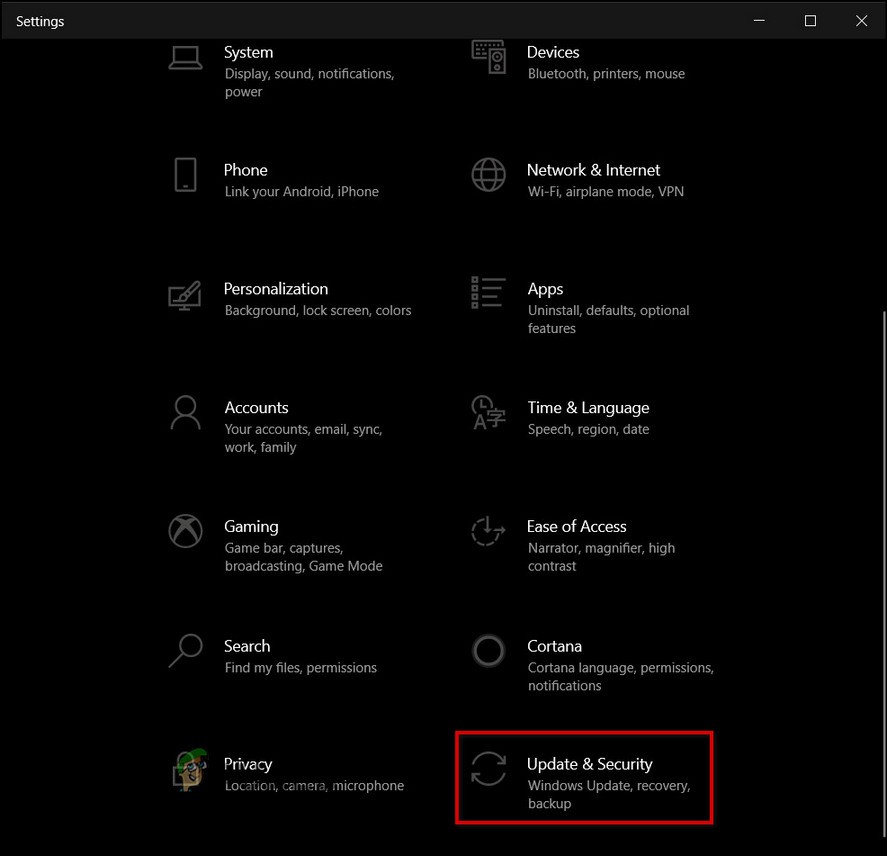
- คลิก Update and Security
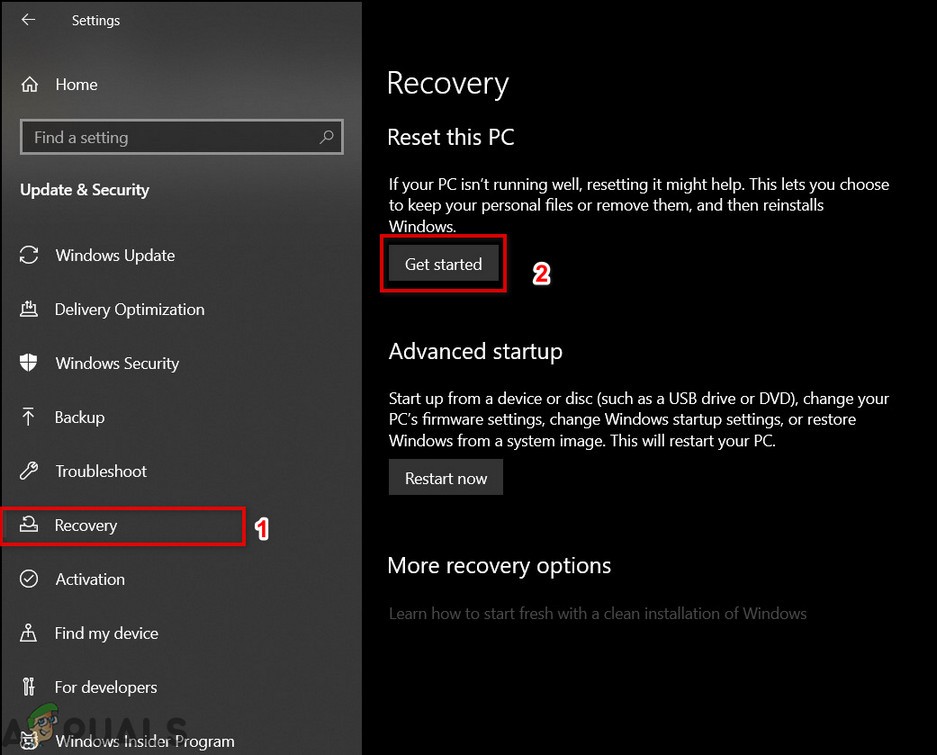
- ไปที่ Recovery
- คลิก Get Started ภายใต้ Reset this PC
- เลือกเก็บไฟล์ส่วนตัวหรือลบทั้งหมด
- Windows จะรีเซ็ตคอมพิวเตอร์ คอมพิวเตอร์อาจรีสตาร์ทหลายครั้ง
สร้าง Registry Entry
อีกทางหนึ่ง หากคุณไม่ชำนาญด้านเทคนิคหรือไม่ต้องการเสี่ยงต่อการสูญเสียข้อมูล สามารถลองวิธีนี้ได้ ได้รับการพิสูจน์ว่าทำงานได้ในทุกฟอรัมและไม่มีความเสี่ยง สิ่งสำคัญคือส่วนใหญ่คีย์ Windows Update หายไปจากรีจิสทรีของเครื่อง วิธีนี้ง่ายเท่ากับวิธีก่อนหน้าแต่ไม่มีความเสี่ยงต่อการสูญเสียข้อมูล ในการสร้างคีย์รีจิสทรีใหม่:
- สร้าง ไฟล์ notepad หรือ text file ใหม่
- คัดลอกข้อความต่อไปนี้ลงในไฟล์
Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv] "DependOnService"=hex(7):72,00,70,00,63,00,73,00,73,00,00,00,00,00 "Description"="@%systemroot%\\system32\\wuaueng.dll,-106" "DisplayName"="@%systemroot%\\system32\\wuaueng.dll,-105" "ErrorControl"=dword:00000001 "FailureActions"=hex:80,51,01,00,00,00,00,00,00,00,00,00,03,00,00,00,14,00,00,\ 00,01,00,00,00,60,ea,00,00,00,00,00,00,00,00,00,00,00,00,00,00,00,00,00,00 "ImagePath"=hex(2):25,00,73,00,79,00,73,00,74,00,65,00,6d,00,72,00,6f,00,6f,00,\ 74,00,25,00,5c,00,73,00,79,00,73,00,74,00,65,00,6d,00,33,00,32,00,5c,00,73,\ 00,76,00,63,00,68,00,6f,00,73,00,74,00,2e,00,65,00,78,00,65,00,20,00,2d,00,\ 6b,00,20,00,6e,00,65,00,74,00,73,00,76,00,63,00,73,00,20,00,2d,00,70,00,00,\ 00 "ObjectName"="LocalSystem" "RequiredPrivileges"=hex(7):53,00,65,00,41,00,75,00,64,00,69,00,74,00,50,00,72,\ 00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,43,00,72,00,\ 65,00,61,00,74,00,65,00,47,00,6c,00,6f,00,62,00,61,00,6c,00,50,00,72,00,69,\ 00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,43,00,72,00,65,00,\ 61,00,74,00,65,00,50,00,61,00,67,00,65,00,46,00,69,00,6c,00,65,00,50,00,72,\ 00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,54,00,63,00,\ 62,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,\ 00,41,00,73,00,73,00,69,00,67,00,6e,00,50,00,72,00,69,00,6d,00,61,00,72,00,\ 79,00,54,00,6f,00,6b,00,65,00,6e,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,\ 00,67,00,65,00,00,00,53,00,65,00,49,00,6d,00,70,00,65,00,72,00,73,00,6f,00,\ 6e,00,61,00,74,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,\ 00,00,00,53,00,65,00,49,00,6e,00,63,00,72,00,65,00,61,00,73,00,65,00,51,00,\ 75,00,6f,00,74,00,61,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,\ 00,00,00,53,00,65,00,53,00,68,00,75,00,74,00,64,00,6f,00,77,00,6e,00,50,00,\ 72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,44,00,65,\ 00,62,00,75,00,67,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,\ 00,00,53,00,65,00,42,00,61,00,63,00,6b,00,75,00,70,00,50,00,72,00,69,00,76,\ 00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,52,00,65,00,73,00,74,00,\ 6f,00,72,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,\ 00,53,00,65,00,53,00,65,00,63,00,75,00,72,00,69,00,74,00,79,00,50,00,72,00,\ 69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,54,00,61,00,6b,\ 00,65,00,4f,00,77,00,6e,00,65,00,72,00,73,00,68,00,69,00,70,00,50,00,72,00,\ 69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,4c,00,6f,00,61,\ 00,64,00,44,00,72,00,69,00,76,00,65,00,72,00,50,00,72,00,69,00,76,00,69,00,\ 6c,00,65,00,67,00,65,00,00,00,53,00,65,00,4d,00,61,00,6e,00,61,00,67,00,65,\ 00,56,00,6f,00,6c,00,75,00,6d,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,\ 65,00,67,00,65,00,00,00,00,00 "ServiceSidType"=dword:00000001 "Start"=dword:00000003 "SvcHostSplitDisable"=dword:00000001 "SvcMemHardLimitInMB"=dword:000000f6 "SvcMemMidLimitInMB"=dword:000000a7 "SvcMemSoftLimitInMB"=dword:00000058 "Type"=dword:00000020 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv\Parameters] "ServiceDll"=hex(2):25,00,73,00,79,00,73,00,74,00,65,00,6d,00,72,00,6f,00,6f,\ 00,74,00,25,00,5c,00,73,00,79,00,73,00,74,00,65,00,6d,00,33,00,32,00,5c,00,\ 77,00,75,00,61,00,75,00,65,00,6e,00,67,00,2e,00,64,00,6c,00,6c,00,00,00 "ServiceDllUnloadOnStop"=dword:00000001 "ServiceMain"="WUServiceMain" [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv\Security] "Security"=hex:01,00,14,80,78,00,00,00,84,00,00,00,14,00,00,00,30,00,00,00,02,\ 00,1c,00,01,00,00,00,02,80,14,00,ff,00,0f,00,01,01,00,00,00,00,00,01,00,00,\ 00,00,02,00,48,00,03,00,00,00,00,00,14,00,9d,00,02,00,01,01,00,00,00,00,00,\ 05,0b,00,00,00,00,00,18,00,ff,01,0f,00,01,02,00,00,00,00,00,05,20,00,00,00,\ 20,02,00,00,00,00,14,00,ff,01,0f,00,01,01,00,00,00,00,00,05,12,00,00,00,01,\ 01,00,00,00,00,00,05,12,00,00,00,01,01,00,00,00,00,00,05,12,00,00,00 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv\TriggerInfo] [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv\TriggerInfo\0] "Type"=dword:00000005 "Action"=dword:00000001 "Guid"=hex:e6,ca,9f,65,db,5b,a9,4d,b1,ff,ca,2a,17,8d,46,e0 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wuauserv\TriggerInfo\1] "Type"=dword:00000005 "Action"=dword:00000001 "Guid"=hex:c8,46,fb,54,89,f0,4c,46,b1,fd,59,d1,b6,2c,3b,50
- ตั้งค่า Save as type: เป็น All Files
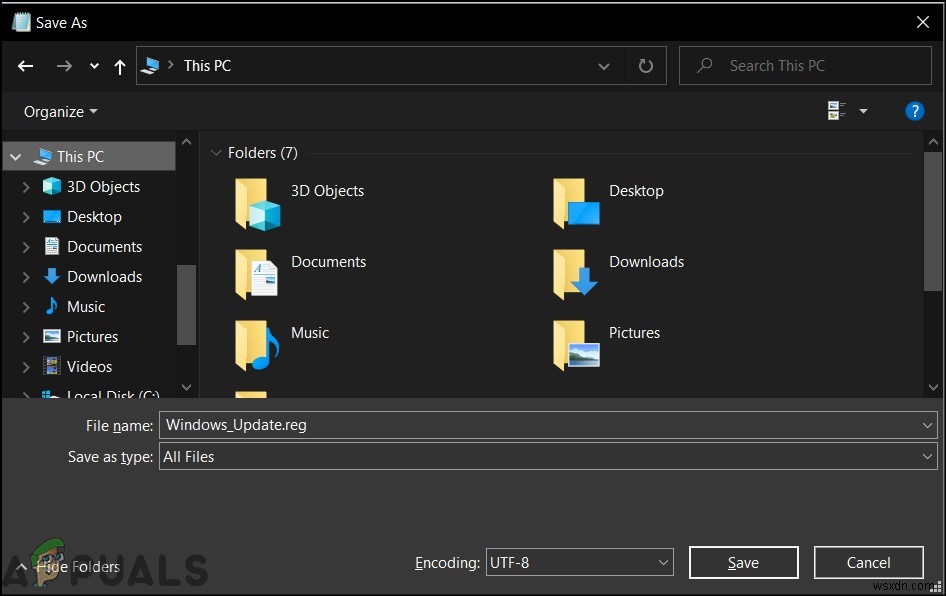
- บันทึกไฟล์ด้วยชื่อใดก็ได้ แต่เติม .reg extension
- ไฟล์ที่บันทึกจะปรากฏไอคอน Registry Editor
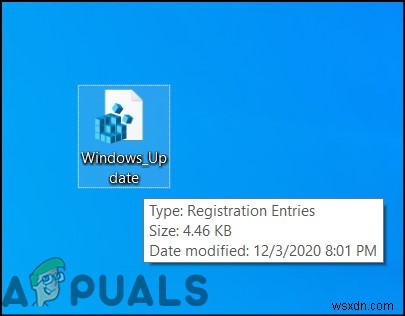
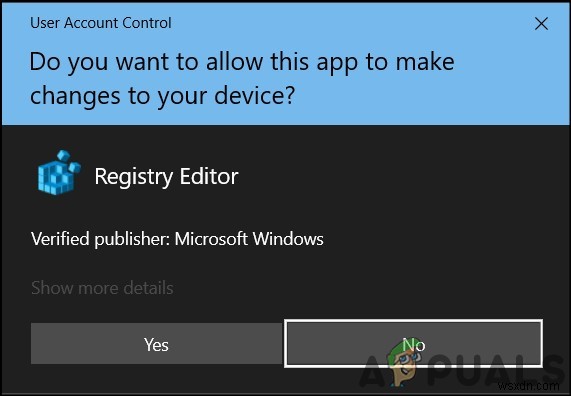
- Run ไฟล์นี้ ในหน้าต่างความปลอดภัย คลิก Yes
- ข้ามการตรวจสอบความปลอดภัย
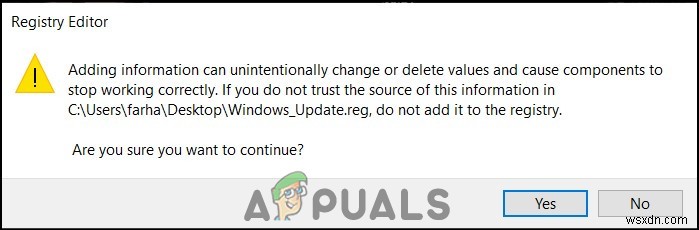
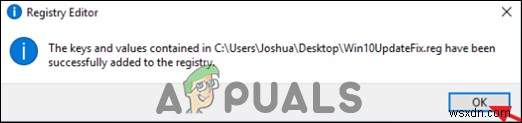
- คีย์ถูกเพิ่มแล้ว
- สามารถดาวน์โหลดไฟล์ได้จากที่นี่
- หลังจากนั้น run ไฟล์ แล้วในหน้าต่างความปลอดภัยคลิก Yes
- ทำซ้ำขั้นตอนที่ 8 และ 9
