

หากคุณพยายามเชื่อมต่อกับเซิร์ฟเวอร์ CA ที่กำหนดค่า HTTPS ผ่าน Chrome และได้ข้อผิดพลาด ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY ทุกครั้ง แสดงว่ามีปัญหาเรื่องการตั้งค่าความปลอดภัย ปัญหานี้พบบ่อยใน Windows Server
หลังสืบสวนพบว่ามีหลายสาเหตุที่อาจก่อให้เกิดข้อผิดพลาดนี้:
- Chrome เวอร์ชันเก่า — ไม่มีกลไกความปลอดภัยที่จำเป็นต้องใช้ ต้องอัปเดตเป็นเวอร์ชันล่าสุด
- คุกกี้เบราว์เซอร์บाधา — คุกกี้บางตัวก่อให้เกิดปัญหา ลองล้างคุกกี้ทั้งหมดหรือใช้โหมด Incognito
- Windows Server ใช้ Cipher อ่อนแอ — Chrome ตรวจพบ Cipher อ่อนแอ ใช้ IISCrypto ปิดโปรโตคอลและ Cipher Suite ที่ไม่ปลอดภัย
- HTTP/2 เปิดอยู่ — HTTP/2 ต้องการความปลอดภัยสูงกว่า Windows Server 2016 อาจ fallback ไป HTTP/1.1 ทำให้เกิดข้อผิดพลาด แก้โดยปิด HTTP/2
นี่คือวิธีแก้ไขที่ผู้ใช้คนอื่นๆ ทำสำเร็จ:
ล้างคุกกี้ของ Chrome
คุกกี้ที่เสียหายอาจก่อให้เกิดข้อผิดพลาดนี้ ลองทดสอบด้วยโหมด Incognito ก่อน:
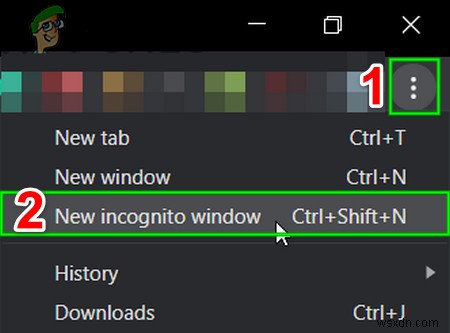
- เปิด Chrome คลิกปุ่มการทำงาน (มุมขวาบน) เลือก New Incognito Window
- ลองเชื่อมต่อเซิร์ฟเวอร์ CA อีกครั้ง ดูว่าข้อผิดพลาดหายหรือไม่
ถ้าข้อผิดพลาดหายใน Incognito แสดงว่าเป็นปัญหาคุกกี้ ลองล้างคุกกี้เฉพาะเว็บไซต์นั้น:
- เปิด Chrome ไปที่หน้าที่มีปัญหา
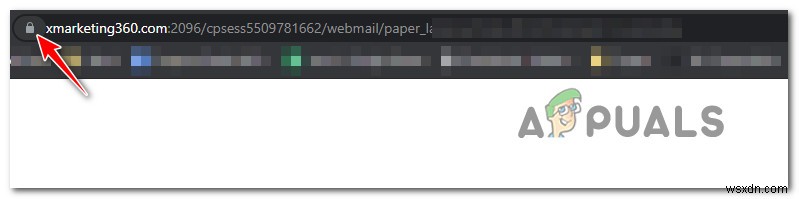
- คลิกไอคอนล็อกในแถบที่อยู่
- เลือก Cookies
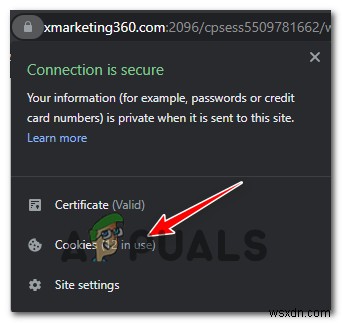
- ในแท็บ Allowed เลือกคุกกี้แต่ละตัว กด Remove
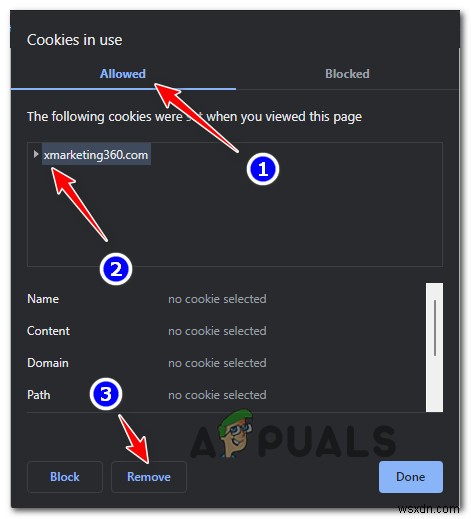
- รีสตาร์ทเบราว์เซอร์ ทดสอบอีกครั้ง
ถ้ายังไม่หาย ไปวิธีถัดไป
อัปเดต Google Chrome เป็นเวอร์ชันล่าสุด
สำคัญมากที่ต้องใช้ Chrome เวอร์ชันล่าสุด โดยเฉพาะบน Windows Server ที่เชื่อมต่อ CA Server ผ่าน HTTPS เนื่องจากกลไกความปลอดภัยใหม่ๆ อาจยังไม่ได้เพิ่มในเวอร์ชันเก่า
หลายผู้ใช้แก้ปัญหาได้โดยอัปเดต Chrome แต่บน Windows Server ฟังก์ชันอัปเดตอัตโนมัติอาจไม่ทำงาน แนะนำให้ Uninstall Chrome แล้วลบไฟล์คงเหลือ ก่อนติดตั้งใหม่จากหน้าดาวน์โหลดทางการ:
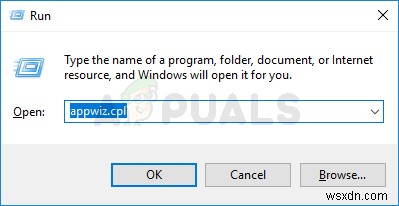
- กด Win + R พิมพ์ appwiz.cpl Enter เพื่อเปิด Programs and Features
- คลิกขวา Chrome เลือก Uninstall
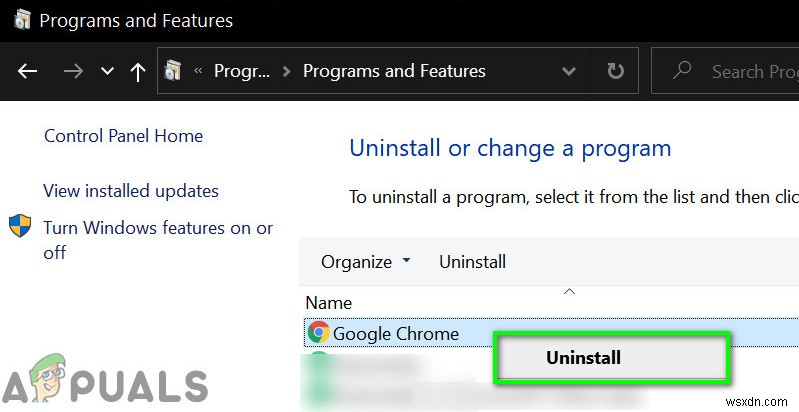
- ทำตามขั้นตอน Uninstall ให้เสร็จ
- รีบูทเครื่อง
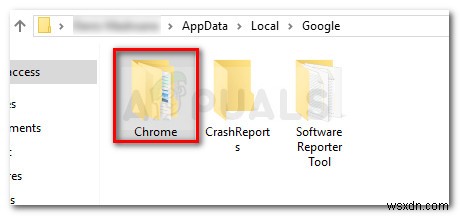
- กด Win + R พิมพ์ %localappdata% Enter เพื่อเปิดโฟลเดอร์ Local
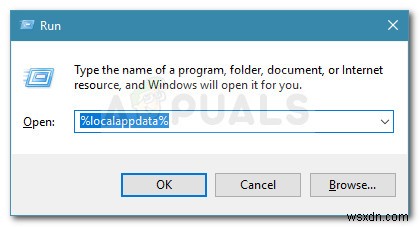
- คลิกขวาโฟลเดอร์ Chrome เลือก Delete เพื่อลบไฟล์ชั่วคราวทั้งหมด
- ไปที่ หน้าดาวน์โหลด Chrome อย่างเป็นทางการ ดาวน์โหลดเวอร์ชันล่าสุด
- รันไฟล์ติดตั้ง คลิก Yes ที่ UAC ติดตั้งตามขั้นตอน
- เปิด Chrome ทดสอบการเชื่อมต่ออีกครั้ง
ถ้ายังไม่หาย ไปวิธีถัดไป
ปิด HTTP/2 หรือปิด Weak Cipher Suites
หากเจอข้อผิดพลาดหลังอัปเกรดเป็น Windows Server จาก IIS Web Server อาจเพราะ Windows Server เปิด HTTP/2 โดยค่าเริ่มต้น และ fallback ไป HTTP/1.1 เมื่อ HTTP/2 ไม่รองรับ แต่ Windows Server 2016 พยายามสร้างเซสชัน HTTP/2 แม้ Cipher จะอ่อนแอ ไม่รองรับ HTTP/2
มี 2 ทางเลือก:
- ปิด Weak Cipher Suites
- ปิด HTTP/2 บน Windows Server
ปิด Weak Cipher Suites
ใช้ユーティリティ IISCrypto เวอร์ชัน 3.0 มีปุ่ม Best Practices ปิดโปรโตคอลและ Cipher ที่ไม่ปลอดภัยอัตโนมัติ:
- เลือก Cipher Suites จากเมนูซ้าย
- กด Best Practices
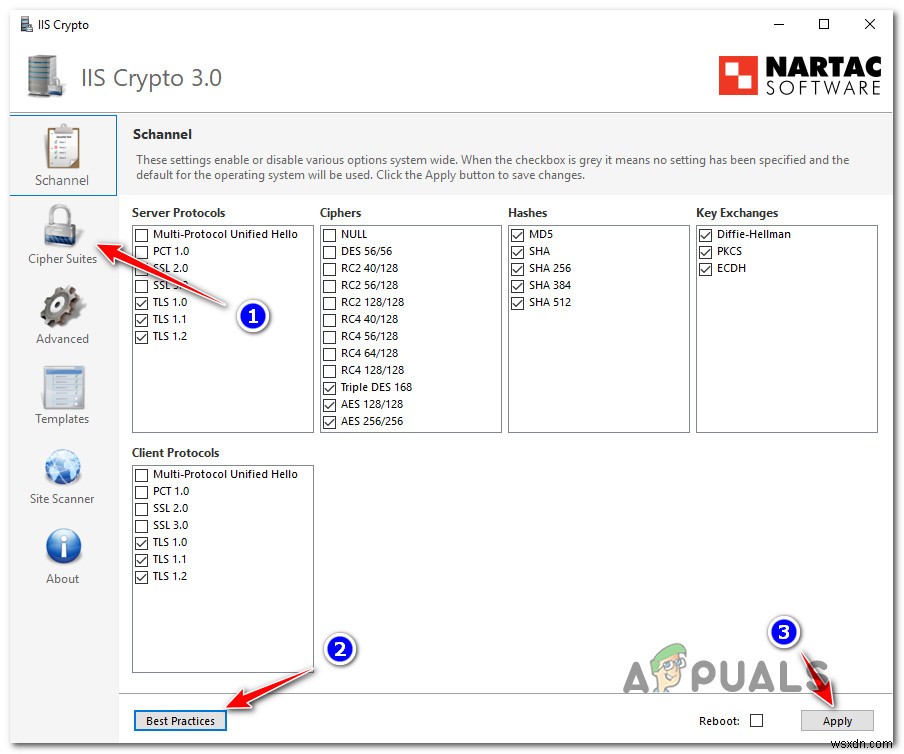
- กด Apply แล้วรีบูทเซิร์ฟเวอร์
หมายเหตุ: ผู้ใช้ขั้นสูงสามารถปรับ Cipher Suite เองใน IISCrypto ได้
ปิด HTTP/2 บน Windows Server
ปิด HTTP/2 ใน IIS ได้โดยเพิ่ม 2 DWORD Registry Key สร้างไฟล์ .reg ผ่าน Notepad ที่เปิดด้วยสิทธิ์ Admin:
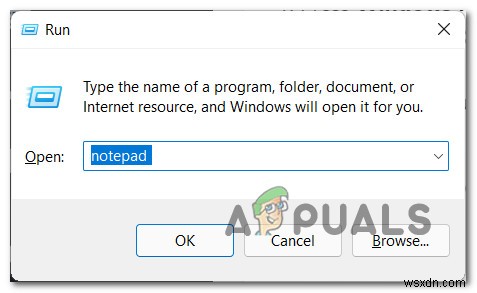
- กด Win + R พิมพ์ notepad กด Ctrl + Shift + Enter เปิด Notepad ด้วยสิทธิ์ Admin
- วางโค้ดนี้:
Windows Registry Editor Version 5.00
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\HTTP\Parameters]
"EnableHttp2Tls"=dword:00000000
"EnableHttp2Cleartext"=dword:00000000
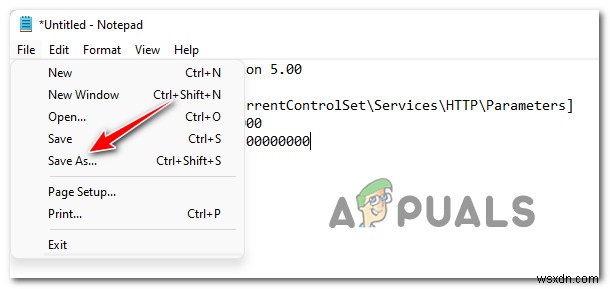
- File > Save As เลือกตำแหน่ง Save as type: All Files ชื่อไฟล์ลงท้าย .reg กด Save
- คลิกขวาไฟล์ .reg เลือก Run as administrator
- กด Yes ยืนยัน
- รีบูทเซิร์ฟเวอร์ ทดสอบ Chrome อีกครั้ง
หมายเหตุ: หากต้องการเปิด HTTP/2 กลับมา ให้แก้ค่าทั้งสอง Registry Key เป็น 1 แทน 0
